你是否想象过,如果一个每周下载量高达 3.25 亿次的库中,隐藏着一个仅有一个字符的错误,竟然可能动摇全球 AI 生态系统的根基?
最近让安全社区大为震惊的 CVE-2026-48710(又称 "BadHost")漏洞,正将这一场景变成了现实。该漏洞不仅仅是代码中的一行失误,更是一个令人震惊的案例,它揭示了我们构建的现代 AI 基础设施的信任边界竟然可能如此脆弱。
如果你正在使用 FastAPI,或者正在运行 vLLM、LiteLLM 等 AI 模型推理框架,那么这篇文章将不仅仅是一则新闻,更是一份生存指南。
1. 单个字符的魔法:身份验证是如何被攻破的?
通常情况下,当 Web 服务器接收到请求时,为了确认“这个人是谁?”,会检查路径(Path)。例如,如果请求进入 /admin 路径,服务器会检查是否存在身份验证令牌(Token)。然而,这次的 BadHost 漏洞极其巧妙地扭曲了这一检查逻辑。
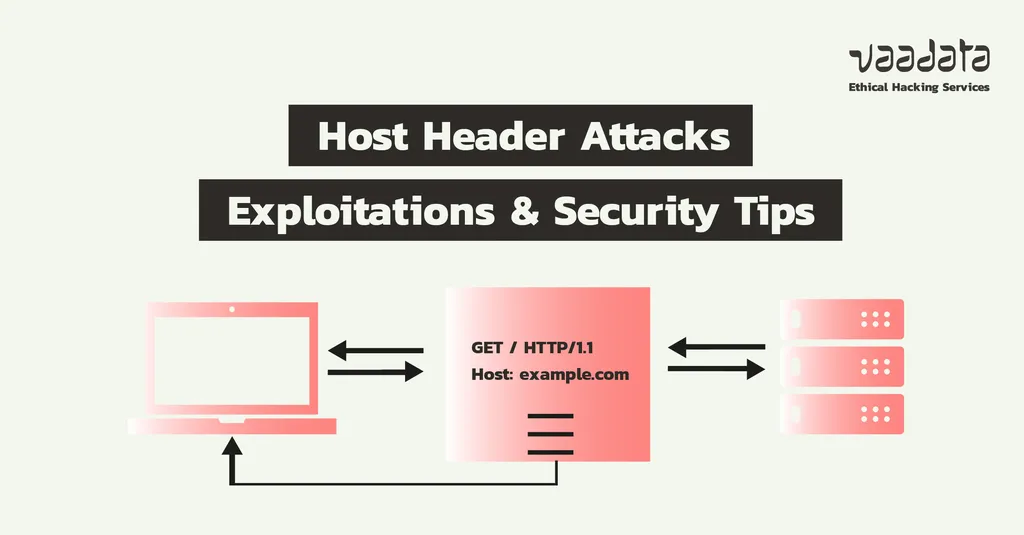
问题的核心在于基于 Python 的异步框架 Starlette 重组 URL 的方式。Starlette 通过结合 Host 请求头的值和请求路径来生成完整的 URL,但在处理过程中,它对 Host 请求头中包含的特殊字符缺乏充分的验证。
攻击者会使用如下技巧:
Host: example.com/health?x=
当这个请求进入服务器时,会发生以下诡异的情况:
- 安全中间件的视角:“嗯,看
Host请求头,路径是/health。这是一个无需验证的公开页面,通过!” - 实际应用程序的视角:但在服务器内部,由于 URL 被重新构建,请求实际上可能会被传递到类似
/protected这样的受保护路径。
在专业术语中,这被称为解析器分歧(Parser Disagreement)。当不同的软件组件观察相同的数据却得出不同的解释时,安全的城墙便会崩塌。这就像门卫认为“客人要去客厅”,于是打开了门,结果客人却径直穿过客厅,溜进了主卧。
2. AI 生态系统遭受直接冲击:为何更危险?
这次漏洞之所以更加恐怖,是因为其影响范围超乎想象。它不仅仅是几个网站被攻破那么简单。
目前支撑我们使用的 AI 技术的中枢,许多库都是基于 Starlette 构建的。
- FastAPI:最流行的 Python Web 框架。
- vLLM & LiteLLM:高效驱动大规模语言模型(LLM)推理的核心基础设施。
- MCP (Model Context Protocol) 服务器:允许 AI Agent 访问用户数据(如电子邮件、日历等)的工具。
特别是 MCP 服务器,在安全性方面是一个极其脆弱的点。MCP 规范要求在未认证状态下也必须开放特定的端点(OAuth Discovery),如果结合 BadHost 攻击,攻击者可以窃取 AI Agent 的权限,从而读取用户的电子邮件、截获金融信息,甚至远程控制 IoT 设备。
事实上,安全研究人员的扫描结果显示,从生物制药领域的临床数据到个人的健康信息,甚至企业的 M&A(并购)数据,都存在泄露风险。这不仅是一个技术缺陷,更是对人工智能时代个人隐私保护体系发出的警报。
这里需要指出一点。很多人会疑问:“如果让 LLM(大语言模型)来审查代码,是不是就能发现这种问题?”但这次事件清晰地展示了 LLM 的局限性。即便每个代码模块单独看都是完美的,但模块间交互时产生的细微差别,是目前的 AI 极难检测到的领域。
3. 防御策略:如何守护我们的服务?
那么,我们该怎么做呢?仅仅感到不安是不够的。安全的核心在于“预防”和“分层防御”。
第一,最快速且最有效的方法是更新。
Starlette 开发团队已经发布了修复此问题的 1.0.1 版本。该版本已进行补丁处理,若 Host 请求头包含无效字符,将会被忽略。如果你当前使用的环境版本低于 Starlette 1.0.1,请立即考虑更新。
第二,积极利用反向代理(Reverse Proxy)。
在前端部署经过验证的反向代理(如 Nginx, Apache, Traefik, Caddy)具有显著的防御效果。配置良好的代理会对传入的 Host 请求头进行规范化(Normalize)或验证,从而在被篡改的请求头到达后端服务器(如 Uvicorn)之前将其拦截。
注意:如果在代理配置中,不是匹配特定域名而是使用 default_server 规则允许所有流量通过,那么即使使用了代理也可能无济于事。务必应用基于白名单的主机验证。
第三,改变编写代码的方式。
作为开发者,这是最重要的实践事项。在中间件中判断身份验证时,使用 request.url.path 可能是危险的。请改用 scope["path"]。由于 scope 是直接从 HTTP 请求行中派生的数据,因此它对于由 Host 请求头操纵引起的路径扭曲具有免疫力。
第四,正确使用 FastAPI 的功能。
如果你是 FastAPI 用户,建议使用 FastAPI 原生提供的 Depends() 或 Security() 功能,而不是编写基于路径的自定义中间件。这些功能使用路由匹配机制,因此处于本次漏洞的影响范围之外。
4. 总结与结论
今天,我们通过 CVE-2026-48710 (BadHost) 这个致命漏洞,审视了现代 Web 安全的薄弱环节。
- 漏洞本质:通过操纵
Host请求头来扭曲服务器的路径解析,从而绕过身份验证的攻击。 - 广泛影响:涉及 FastAPI、vLLM 等 AI 基础设施的核心库,对 AI Agent 的安全性具有致命影响。
- 应对方案:更新至 Starlette 1.0.1 或更高版本,通过反向代理验证请求头,并在代码层面养成使用
scope["path"]的习惯。
安全不是一次性打补丁就能结束的事件,而是一个持续的过程。在依赖外部库的现代开发环境中,我们必须时刻铭记:我们写下的每一行代码,都决定了整个系统的“信任边界”。
现在,不妨检查一下你的项目中是否正在使用 request.url.path 的中间件呢?
你的服务是否得到了安全保护?如果你有任何疑问或独特的安全经验,欢迎在评论区分享!
参考资料
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com
- Behind a Proxy - FastAPI · fastapi.tiangolo.com
- Host Header Attack (Cache Poisoning) - 네이버 블로그 · m.blog.naver.com



