주당 3억 2,500만 회라는 경이로운 다운로드 횟수를 기록하는 라이브러리가 있다면, 그 속에 숨겨진 단 한 글자의 오류가 전 세계 AI 생태계를 뒤흔들 수 있다는 사실을 상상해 보셨나요?
최근 보안 커뮤니티를 발칵 뒤집어 놓은 CVE-2026-48710, 일명 'BadHost' 취약점은 바로 그 시나리오를 현실로 만들었습니다. 이 취약점은 단순히 코드 한 줄의 실수가 아니라, 우리가 구축해온 현대적인 AI 인프라의 신뢰 경계가 얼마나 허술할 수 있는지를 보여주는 충격적인 사례입니다.
만약 당신이 FastAPI를 사용하거나, vLLM, LiteLLM 같은 AI 모델 서빙 프레임워크를 운영하고 있다면, 이 글은 단순한 뉴스 그 이상의 생존 지침서가 될 것입니다.
1. 단 한 글자의 마법: 어떻게 인증이 뚫리는가?
보통 우리는 웹 서버가 요청을 받으면 "이 사람이 누구인가?"를 확인하기 위해 경로(Path)를 검사합니다. 예를 들어 /admin이라는 경로로 들어오면 인증 토큰이 있는지 확인하는 식이죠. 그런데 이번 BadHost 취약점은 이 검사 로직을 아주 교묘하게 비틉니다.
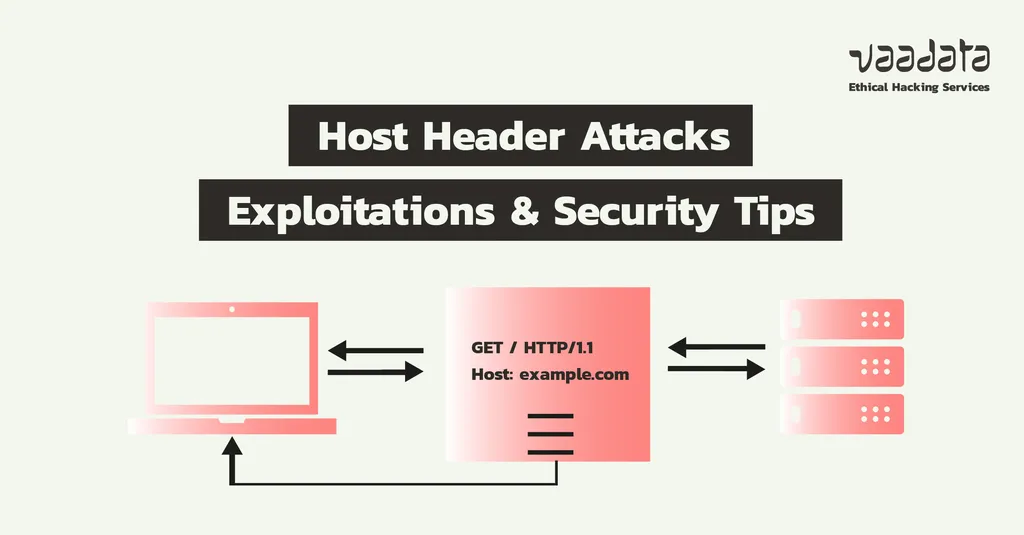
문제의 핵심은 Python 기반의 비동기 프레임워크인 Starlette가 URL을 재구성하는 방식에 있습니다. Starlette는 Host 헤더의 값과 요청된 경로를 결합하여 전체 URL을 만드는데, 이때 Host 헤더에 포함된 특수 문자를 제대로 검증하지 않는 결함이 있습니다.
공격자는 다음과 같은 트릭을 사용합니다.
Host: example.com/health?x=
이 요청이 서버에 들어오면 다음과 같은 기괴한 상황이 벌어집니다.
- 보안 미들웨어의 시선: "음,
Host헤더를 보니 경로는/health구나. 이건 인증이 필요 없는 공개된 페이지네? 통과!" - 실제 애플리케이션의 시선: 하지만 서버 내부적으로 URL이 재구성되면서, 실제로는
/protected와 같은 보호된 경로로 요청이 전달될 수 있습니다.
이것을 전문 용어로 파서 이견(Parser Disagreement)이라고 부릅니다. 서로 다른 소프트웨어 구성 요소가 동일한 데이터를 보고 서로 다른 해석을 내놓는 순간, 보안의 성벽은 무너집니다. 마치 문지기는 "손님이 거실로 가네?"라고 생각하며 문을 열어줬는데, 정작 손님은 거실을 지나 안방으로 쑥 들어가는 것과 같습니다.
2. AI 생태계가 직격탄을 맞다: 왜 더 위험한가?
이번 취약점이 더욱 공포스러운 이유는 그 영향 범위가 상상을 초월하기 때문입니다. 단순히 웹사이트 몇 개가 뚫리는 수준이 아닙니다.
현재 우리가 사용하는 AI 기술의 중추 역할을 하는 많은 라이브러리가 Starlette를 기반으로 구축되어 있습니다.
- FastAPI: 가장 대중적인 Python 웹 프레임워크.
- vLLM & LiteLLM: 대규모 언어 모델(LLM)을 효율적으로 서빙하는 핵심 인프라.
- MCP(Model Context Protocol) 서버: AI 에이전트가 사용자 데이터(이메일, 캘린더 등)에 접근할 수 있게 해주는 도구.
특히 MCP 서버는 보안상 매우 취약한 지점입니다. MCP 스펙은 인증되지 않은 상태에서도 특정 엔드포인트(OAuth 디스커버리)를 열어두어야 하는 특성이 있는데, 여기에 BadHost 공격이 결합되면 공격자는 AI 에이전트의 권한을 탈취해 사용자의 이메일을 읽거나, 금융 정보를 가로채고, 심지어 IoT 기기를 원격 제어할 수도 있습니다.
실제로 보안 연구진의 스캔 결과, 바이오제약 분야의 임상 데이터부터 개인의 건강 정보, 심지어 기업의 M&A 데이터까지 노출될 위험이 확인되었습니다. 이는 단순한 기술적 결함이 아니라, 인공지능 시대의 개인정보 보호 체계 전체에 대한 경고등입니다.
여기서 한 가지 짚고 넘어갈 점이 있습니다. 많은 분이 "LLM(대형 언어 모델)이 코드를 검토하면 이런 건 못 찾아낼까?"라고 의문을 가집니다. 하지만 이번 사건은 LLM의 한계를 명확히 보여줍니다. 각 코드 모듈은 개별적으로 완벽해 보일지라도, 모듈 간의 상호작용에서 발생하는 미묘한 차이는 현재의 AI가 감지하기 매우 어려운 영역이기 때문입니다.
3. 방어 전략: 어떻게 우리 서비스를 지킬 것인가?
그렇다면 우리는 무엇을 해야 할까요? 단순히 불안해하는 것만으로는 부족합니다. 보안은 '예방'과 '계층적 방어'가 핵심입니다.
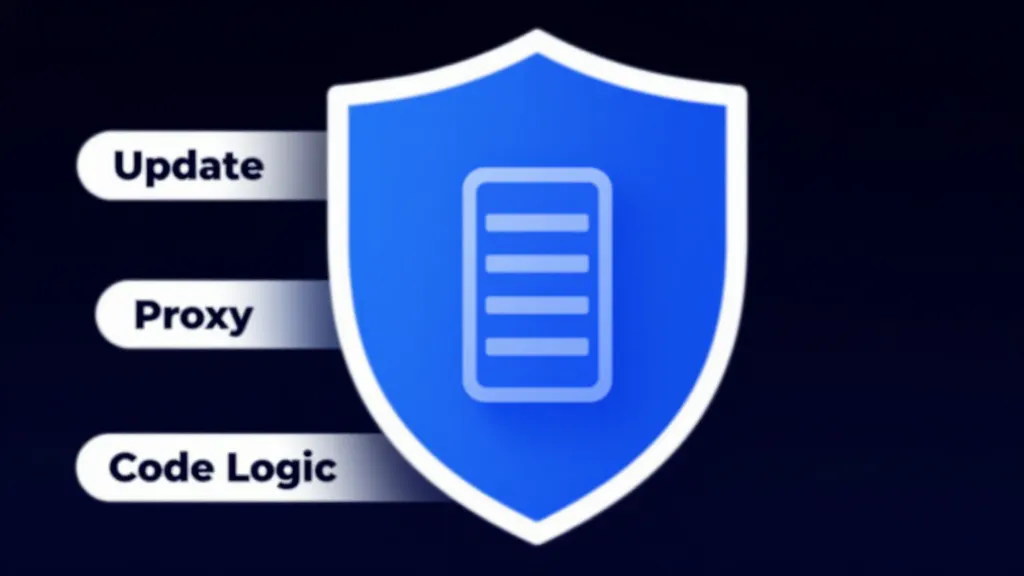
첫 번째, 가장 빠르고 확실한 방법은 업데이트입니다.
Starlette 개발진은 이미 이 문제를 해결한 1.0.1 버전을 출시했습니다. Host 헤더에 유효하지 않은 문자가 포함된 경우 이를 무시하도록 패치되었습니다. 현재 사용 중인 환경이 Starlette 1.0.1 미만 버전이라면, 지금 즉시 업데이트를 검토하십시오.
두 번째, 리버스 프록시(Reverse Proxy)를 적극 활용하십시오.
Nginx, Apache, Traefik, Caddy와 같은 검증된 리버스 프록시를 앞단에 배치하면 방어 효과가 큽니다. 잘 설정된 프록시는 들어오는 Host 헤더를 정규화(Normalize)하거나 검증하여, 변조된 헤더가 백엔드 서버(Uvicorn 등)에 도달하기 전에 차단합니다.
주의할 점: 만약 프록시 설정에서 특정 도메인에 매칭하는 대신 default_server 규칙을 사용하여 모든 트래픽을 그대로 통과시킨다면, 프록시를 써도 무용지물이 될 수 있습니다. 반드시 화이트리스트 기반의 호스트 검증을 적용해야 합니다.
세 번째, 코드 작성 방식을 바꾸어야 합니다.
이것은 개발자로서 가장 중요한 실천 사항입니다. 미들웨어에서 인증 여부를 판단할 때 request.url.path를 사용하는 것은 위험할 수 있습니다. 대신 **scope["path"]**를 사용하십시오. scope는 HTTP 요청 라인에서 직접 파생된 데이터이므로, Host 헤더 조작에 의한 경로 왜곡으로부터 안전합니다.
네 번째, FastAPI의 올바른 기능을 사용하십시오.
FastAPI 사용자라면 경로 기반의 커스텀 미들웨어 대신, FastAPI가 기본적으로 제공하는 Depends()나 Security() 기능을 사용하는 것이 좋습니다. 이들은 라우트 매칭 방식을 사용하기 때문에 이번 취약점의 영향권에서 벗어나 있습니다.
4. 요약 및 결론
오늘 우리는 CVE-2026-48710 (BadHost)이라는 치명적인 취약점을 통해 현대 웹 보안의 취약한 지점을 살펴보았습니다.
- 취약점의 본질:
Host헤더 조작을 통해 서버의 경로 해석을 왜곡하여 인증을 우회하는 공격입니다. - 광범위한 영향: FastAPI, vLLM 등 AI 인프라의 핵심 라이브러리들이 포함되어 있어 AI 에이전트 보안에 치명적입니다.
- 대응 방안: Starlette 1.0.1 이상으로 업데이트하고, 리버스 프록시를 통해 헤더를 검증하며, 코드 레벨에서는
scope["path"]를 사용하는 습관을 들여야 합니다.
보안은 한 번의 패치로 끝나는 이벤트가 아니라, 지속적인 프로세스입니다. 외부 라이브러리에 의존하는 현대의 개발 환경에서, 우리가 작성하는 코드 한 줄이 전체 시스템의 '신뢰 경계'를 결정한다는 사실을 항상 명심해야 합니다.
지금 바로 여러분의 프로젝트에서 request.url.path를 사용하는 미들웨어가 있는지 확인해보는 것은 어떨까요?
여러분의 서비스는 안전하게 보호되고 있나요? 궁금한 점이나 여러분만의 보안 노하우가 있다면 댓글로 공유해 주세요!
참고자료
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com
- Behind a Proxy - FastAPI · fastapi.tiangolo.com
- Host Header Attack (Cache Poisoning) - 네이버 블로그 · m.blog.naver.com