週に3億2,500万回という驚異的なダウンロード数を記録するライブラリがあり、その中に隠されたたった一文字の誤りが、全世界のAIエコシステムを揺るがし得るとしたら、想像したことはありますか?
最近セキュリティコミュニティを震撼させたCVE-2026-48710、通称「BadHost」脆弱性は、まさにそのシナリオを現実のものとしました。この脆弱性は、単なるコード一行のミスではなく、私たちが構築してきた現代的なAIインフラの信頼境界がいかに脆弱になり得るかを示す衝撃的な事例です。
もしあなたがFastAPIを使用していたり、vLLMやLiteLLMのようなAIモデルサービングフレームワークを運用しているなら、この記事は単なるニュース以上の「生存指針」となるでしょう。
1. たった一文字の魔法:どのように認証が突破されるのか?
通常、ウェブサーバーはリクエストを受けると、「この人は誰か?」を確認するためにパス(Path)を検査します。例えば、/adminというパスでアクセスしてきた場合に、認証トークンがあるかを確認するような仕組みです。しかし、今回のBadHost脆弱性は、この検査ロジックを非常に巧妙に歪めます。
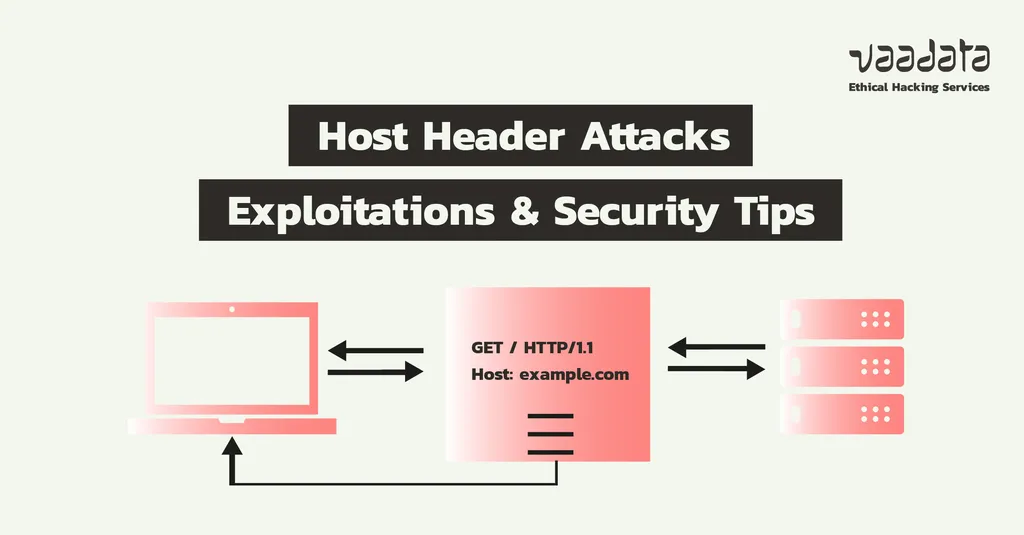
問題の核心は、Pythonベースの非同期フレームワークであるStarletteがURLを再構成する方法にあります。StarletteはHostヘッダーの値とリクエストされたパスを結合して完全なURLを作成しますが、この際、Hostヘッダーに含まれる特殊文字を適切に検証しないという欠陥があります。
攻撃者は次のようなトリックを使用します。
Host: example.com/health?x=
このリクエストがサーバーに入ると、次のような奇妙な状況が発生します。
- セキュリティミドルウェアの視点: 「ふむ、
Hostヘッダーを見るとパスは/healthだな。これは認証不要の公開ページだ。通過!」 - 実際のアプリケーションの視点: しかし、サーバー内部でURLが再構成される過程で、実際には
/protectedのような保護されたパスへとリクエストが転送されてしまう可能性があります。
これを専門用語で**パーサーの不一致(Parser Disagreement)**と呼びます。異なるソフトウェアコンポーネントが同一のデータを見ているにもかかわらず、異なる解釈を下す瞬間、セキュリティの城壁は崩れ去ります。まるで門番が「客はリビングへ行くようだ」と思って門を開けたのに、客がリビングを通り過ぎて寝室へスッと入り込んでしまうようなものです。
2. AIエコシステムへの直撃:なぜより危険なのか?
今回の脆弱性がさらに恐ろしい理由は、その影響範囲が想像を絶するほど広いためです。単にウェブサイトがいくつか突破されるレベルの話ではありません。
現在、私たちが使用しているAI技術の中枢を担う多くのライブラリがStarletteをベースに構築されています。
- FastAPI: 最も普及しているPythonウェブフレームワーク。
- vLLM & LiteLLM: 大規模言語モデル(LLM)を効率的にサービングするための核心的なインフラ。
- MCP (Model Context Protocol) サーバー: AIエージェントがユーザーデータ(メール、カレンダーなど)にアクセスできるようにするためのツール。
特にMCPサーバーは、セキュリティ上非常に脆弱な地点です。MCPスペックは、認証されていない状態でも特定のエンドポイント(OAuthディスカバリー)を開放しておく必要があるという特性がありますが、ここにBadHost攻撃が組み合わさると、攻撃者はAIエージェントの権限を奪取してユーザーのメールを読んだり、金融情報を盗み取ったり、さらにはIoTデバイスを遠隔操作したりすることさえ可能になります。
実際にセキュリティ研究チームのスキャン結果では、バイオ医薬品分野の臨床データから個人の健康情報、さらには企業のM&Aデータまでが露出するリスクが確認されました。これは単なる技術的な欠陥ではなく、人工知能時代における個人情報保護体系全体に対する警告灯です。
ここで一点、留意すべきことがあります。多くの方が「LLM(大規模言語モデル)がコードをレビューすれば、このようなことは見つけられないのか?」と疑問に思うかもしれません。しかし、今回の事件はLLMの限界を明確に示しています。各コードモジュールが個別に完璧に見えたとしても、モジュール間の相互作用から生じる微妙な差異は、現在のAIが検知するのが非常に困難な領域だからです。
3. 防御戦略:どのように自社サービスを守るべきか?
では、私たちは何をすべきでしょうか?単に不安がるだけでは足りません。セキュリティの核心は「予防」と「階層的防御」にあります。
第一に、最も速くて確実な方法はアップデートです。
Starletteの開発チームは、すでにこの問題を解決した1.0.1バージョンをリリースしています。Hostヘッダーに無効な文字が含まれている場合、それを無視するようにパッチが適用されています。現在使用中の環境がStarlette 1.0.1未満である場合は、直ちにアップデートを検討してください。
第二に、リバースプロキシ(Reverse Proxy)を積極的に活用してください。
Nginx、Apache、Traefik、Caddyといった検証済みのリバースプロキシをフロントエンドに配置することで、大きな防御効果が得られます。適切に設定されたプロキシは、入ってくるHostヘッダーを正規化(Normalize)したり検証したりすることで、改ざんされたヘッダーがバックエンドサーバー(Uvicornなど)に到達する前に遮断します。
注意点: もしプロキシ設定において、特定のドメインにマッチさせる代わりにdefault_serverルールを使用してすべてのトラフィックをそのまま通過させてしまうと、プロキシを使っても意味がなくなります。必ずホワイトリストベースのホスト検証を適用する必要があります。
第三に、コードの書き方を変える必要があります。
これは開発者として最も重要な実践事項です。ミドルウェアで認証の有無を判断する際、request.url.pathを使用することは危険を伴う場合があります。代わりに**scope["path"]**を使用してください。scopeはHTTPリクエストラインから直接派生したデータであるため、Hostヘッダーの操作によるパスの歪曲に対して安全です。
第四に、FastAPIの正しい機能を使用してください。
FastAPIユーザーであれば、パスベースのカスタムミドルウェアの代わりに、FastAPIがデフォルトで提供しているDepends()やSecurity()機能を使用することをお勧めします。これらはルートマッチング方式を使用しているため、今回の脆弱性の影響範囲から外れています。
4. まとめと結論
今日、私たちは**CVE-2026-48710 (BadHost)**という致命的な脆弱性を通じて、現代のウェブセキュリティの脆弱な地点を見てきました。
- 脆弱性の本質:
Hostヘッダーの操作を通じてサーバーのパス解釈を歪め、認証をバイパスする攻撃です。 - 広範な影響: FastAPIやvLLMなど、AIインフラの核心的なライブラリが含まれているため、AIエージェントのセキュリティにとって致命的です。
- 対応策: Starletteを1.0.1以上にアップデートし、リバースプロキシを通じてヘッダーを検証し、コードレベルでは
scope["path"]を使用する習慣を身につけるべきです。
セキュリティは一度のパッチで終わるイベントではなく、継続的なプロセスです。外部ライブラリに依存する現代の開発環境において、私たちが書くコード一行がシステム全体の「信頼境界」を決定するという事実を、常に銘記しておく必要があります。
今すぐ、皆さんのプロジェクトにrequest.url.pathを使用しているミドルウェアがないか確認してみてはいかがでしょうか?
あなたのサービスは安全に守られていますか?疑問点や、あなた独自のセキュリティノウハウがあれば、ぜひコメントで共有してください!
参考文献
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com
- Behind a Proxy - FastAPI · fastapi.tiangolo.com
- Host Header Attack (Cache Poisoning) - 네이버 블로그 · m.blog.naver.com



