¿Se ha imaginado alguna vez que una librería con una asombrosa cifra de 325 millones de descargas semanales podría sacudir todo el ecosistema de la IA mundial debido al error de una sola letra oculto en su interior?
La vulnerabilidad CVE-2026-48710, conocida como 'BadHost', que recientemente ha conmocionado a la comunidad de seguridad, ha convertido precisamente ese escenario en realidad. Esta vulnerabilidad no es simplemente un error de una línea de código, sino un caso impactante que demuestra cuán frágiles pueden ser los límites de confianza de la infraestructura moderna de IA que hemos construido.
Si utiliza FastAPI o gestiona frameworks de servicio de modelos de IA como vLLM o LiteLLM, este artículo será mucho más que una simple noticia: será un manual de supervivencia.
1. La magia de una sola letra: ¿Cómo se vulnera la autenticación?
Normalmente, cuando un servidor web recibe una solicitud, comprueba la ruta (Path) para verificar "¿quién es esta persona?". Por ejemplo, si llega a una ruta llamada /admin, comprueba si existe un token de autenticación. Sin embargo, la vulnerabilidad BadHost distorsiona este proceso de verificación de una manera muy astuta.
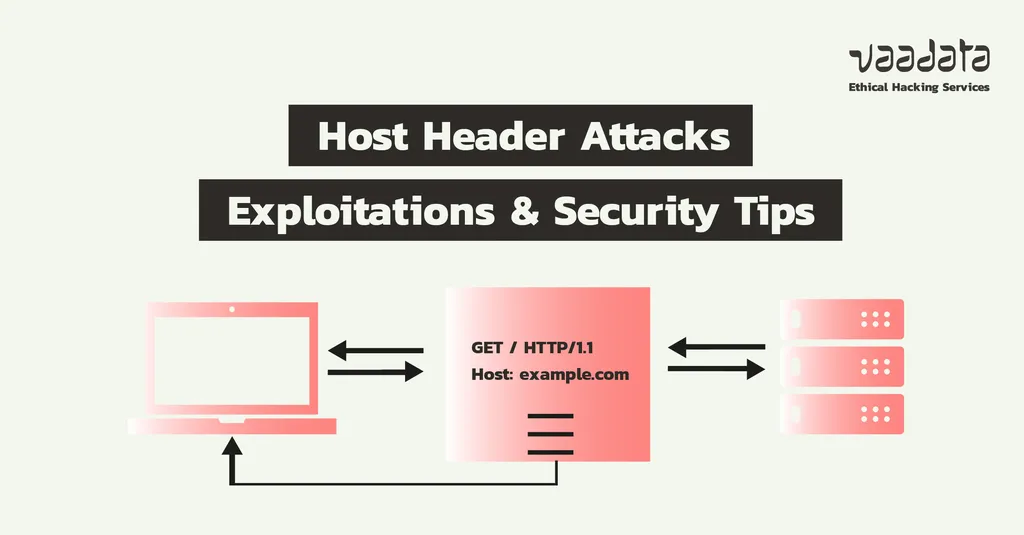
El núcleo del problema reside en la forma en que Starlette, el framework asíncrono basado en Python, reconstruye las URLs. Starlette combina el valor del encabezado Host con la ruta solicitada para crear la URL completa, pero presenta un defecto al no validar adecuadamente los caracteres especiales incluidos en el encabezado Host.
Un atacante utiliza el siguiente truco:
Host: example.com/health?x=
Cuando esta solicitud llega al servidor, ocurre la siguiente situación bizarra:
- Perspectiva del middleware de seguridad: "Mmm, viendo el encabezado
Host, la ruta es/health. ¿Es esta una página pública que no requiere autenticación? ¡Pase!" - Perspectiva de la aplicación real: Sin embargo, a medida que la URL se reconstruye internamente en el servidor, la solicitud puede terminar siendo dirigida a una ruta protegida como
/protected.
A esto se le llama técnicamente Desacuerdo del Parser (Parser Disagreement). En el momento en que diferentes componentes de software ven los mismos datos pero ofrecen interpretaciones distintas, las murallas de la seguridad se derrumban. Es como si el guardia de seguridad abriera la puerta pensando "el invitado va al salón", pero el invitado, en realidad, pase el salón y entre directamente al dormitorio principal.
2. El ecosistema de IA recibe el impacto directo: ¿Por qué es más peligroso?
La razón por la que esta vulnerabilidad es aún más aterradora es que su alcance de impacto supera cualquier imaginación. No se trata simplemente de que unos pocos sitios web sean vulnerados.
Muchas de las librerías que actúan como columna vertebral de la tecnología de IA que utilizamos actualmente están construidas sobre Starlette.
- FastAPI: El framework web de Python más popular.
- vLLM & LiteLLM: Infraestructura clave para el servicio eficiente de Modelos de Lenguaje de Gran Escala (LLM).
- Servidores MCP (Model Context Protocol): Herramientas que permiten a los agentes de IA acceder a datos de usuario (correos electrónicos, calendarios, etc.).
Especialmente los servidores MCP son un punto extremadamente vulnerable desde el punto de vista de la seguridad. El protocolo MCP tiene la característica de que debe mantener abiertos ciertos endpoints (como el descubrimiento de OAuth) incluso sin autenticación, y al combinar esto con un ataque BadHost, un atacante podría secuestrar los permisos de un agente de IA para leer los correos electrónicos del usuario, interceptar información financiera o incluso controlar dispositivos IoT de forma remota.
De hecho, los resultados de los escaneos realizados por investigadores de seguridad confirmaron el riesgo de exposición de datos que van desde datos clínicos del sector biofarmacéutico hasta información de salud personal e incluso datos de fusiones y adquisiciones (M&A) de empresas. Esto no es un simple fallo técnico, sino una señal de alarma para todo el sistema de protección de datos privados en la era de la inteligencia artificial.
Aquí hay un punto que debemos aclarar. Muchos se preguntarán: "¿No podrían los LLM (Modelos de Lenguaje de Gran Escala) detectar esto si revisan el código?". Sin embargo, este incidente muestra claramente las limitaciones de los LLM. Aunque cada módulo de código parezca perfecto de forma individual, las sutiles discrepancias que surgen en la interacción entre módulos son áreas extremadamente difíciles de detectar para la IA actual.
3. Estrategia de defensa: ¿Cómo protegeremos nuestros servicios?
Entonces, ¿qué debemos hacer? Simplemente preocuparse no es suficiente. La seguridad se basa en la "prevención" y la "defensa en capas".
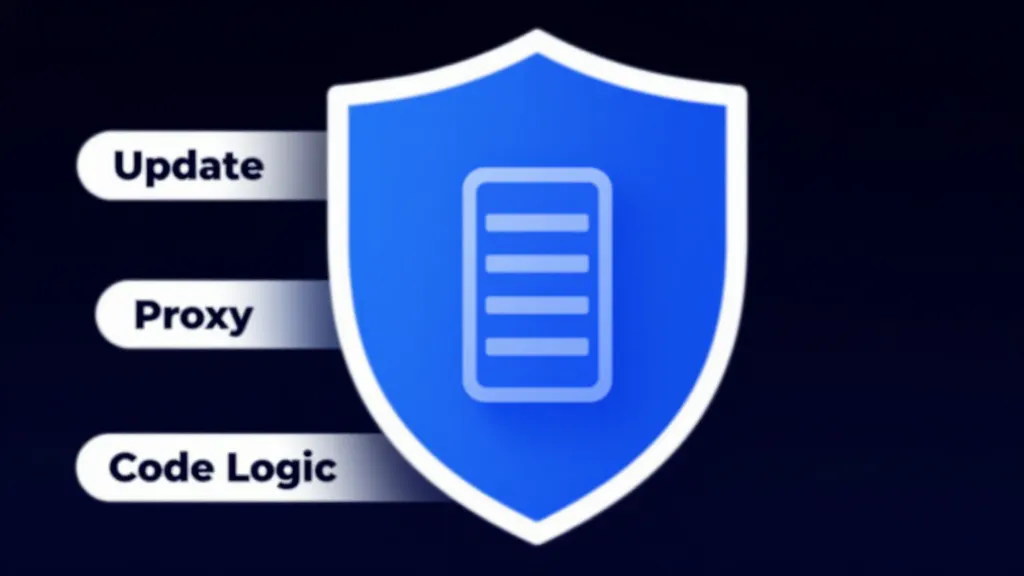
Primero, el método más rápido y seguro es la actualización.
El equipo de desarrollo de Starlette ya ha lanzado la versión 1.0.1 que soluciona este problema. Se ha aplicado un parche para que, si el encabezado Host contiene caracteres no válidos, estos sean ignorados. Si su entorno actual utiliza una versión inferior a Starlette 1.0.1, considere la actualización de inmediato.
Segundo, utilice activamente un Proxy Inverso (Reverse Proxy).
Colocar un proxy inverso probado como Nginx, Apache, Traefik o Caddy al frente ofrece un gran efecto defensivo. Un proxy bien configurado normaliza o valida el encabezado Host entrante, bloqueando los encabezados manipulados antes de que lleguen al servidor backend (como Uvicorn).
Nota importante: Si en la configuración del proxy, en lugar de hacer coincidir con un dominio específico, utiliza una regla default_server que permite pasar todo el tráfico tal cual, el uso del proxy será inútil. Es imperativo aplicar una validación de host basada en listas blancas (whitelist).
Tercero, debe cambiar su forma de escribir código.
Esta es la práctica más importante para un desarrollador. Al determinar la autenticación en un middleware, usar request.url.path puede ser peligroso. En su lugar, utilice scope["path"]. Dado que scope contiene datos derivados directamente de la línea de solicitud HTTP, es seguro frente a la distorsión de rutas causada por la manipulación del encabezado Host.
Cuarto, utilice las funciones correctas de FastAPI.
Si es usuario de FastAPI, es recomendable utilizar las funciones Depends() o Security() que proporciona por defecto, en lugar de middlewares personalizados basados en rutas. Estas utilizan métodos de coincidencia de rutas (route matching), por lo que están fuera del alcance de esta vulnerabilidad.
4. Resumen y conclusión
Hoy hemos examinado un punto vulnerable de la seguridad web moderna a través de la crítica vulnerabilidad CVE-2026-48710 (BadHost).
- Esencia de la vulnerabilidad: Un ataque que elude la autenticación distorsionando la interpretación de la ruta del servidor mediante la manipulación del encabezado
Host. - Impacto amplio: Incluye librerías clave de la infraestructura de IA como FastAPI y vLLM, lo que la hace fatal para la seguridad de los agentes de IA.
- Medidas de respuesta: Actualizar a Starlette 1.0.1 o superior, validar los encabezados mediante un proxy inverso y adoptar el hábito de usar
scope["path"]a nivel de código.
La seguridad no es un evento que termina con un parche, sino un proceso continuo. En el entorno de desarrollo moderno, que depende de librerías externas, debemos recordar siempre que la línea de código que escribimos determina el "límite de confianza" de todo el sistema.
¿Qué le parece si comprueba ahora mismo si hay algún middleware en su proyecto que utilice request.url.path?
¿Está su servicio protegido de forma segura? Si tiene dudas o sus propios consejos de seguridad, ¡compártalos en los comentarios!
Referencias
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com
- Behind a Proxy - FastAPI · fastapi.tiangolo.com
- Host Header Attack (Cache Poisoning) - 네이버 블로그 · m.blog.naver.com



