Hay un caso del Renault Latitude en el que, al retirar la tarjeta SD con los datos de mapas, resultaba imposible acceder ni siquiera al menú de configuración de la hora. El conductor estonio xx_ns no encontró la opción «Establecer hora» al pulsar el botón de configuración del salpicadero, después de que el reloj se desajustara una hora con el fin del horario de verano. La causa de este fenómeno, que en un principio se atribuyó a un simple error de manejo, quedó clara mediante la ingeniería inversa del firmware. El sistema de navegación en cuestión (TomTom Carminat LIVE) estaba diseñado para leer del propio SD el archivo de definición del menú necesario para acceder a la «applet de configuración». En otras palabras, sin la SD el sistema carecía de la «ruta» hacia la pantalla de ajuste horario, lo que evidencia una dependencia estructural.
En este artículo analizamos, a través del proceso de análisis del firmware realizado por xx_ns, la lógica mecánica que llevó a que el soporte de datos de mapas controlara incluso funciones básicas como el ajuste del reloj. Asimismo, revisamos de forma concreta la estructura DRM que imposibilitaba resolver el problema mediante una simple copia de archivos, así como los enfoques técnicos intentados para sortearla y sus limitaciones.
No es un fallo, es el diseño: el botón de configuración y el aviso «No maps detected»
El problema comenzó cuando xx_ns adquirió un Renault Latitude de segunda mano. El anterior propietario le advirtió que «sin la tarjeta SD de mapas no se puede cambiar la hora del coche», pero xx_ns interpretó que se trataba de una confusión derivada de la falta de experiencia del vendedor. Sin percibir la necesidad de unos datos cartográficos anticuados, rechazó la tarjeta y el anterior propietario la desechó 12.
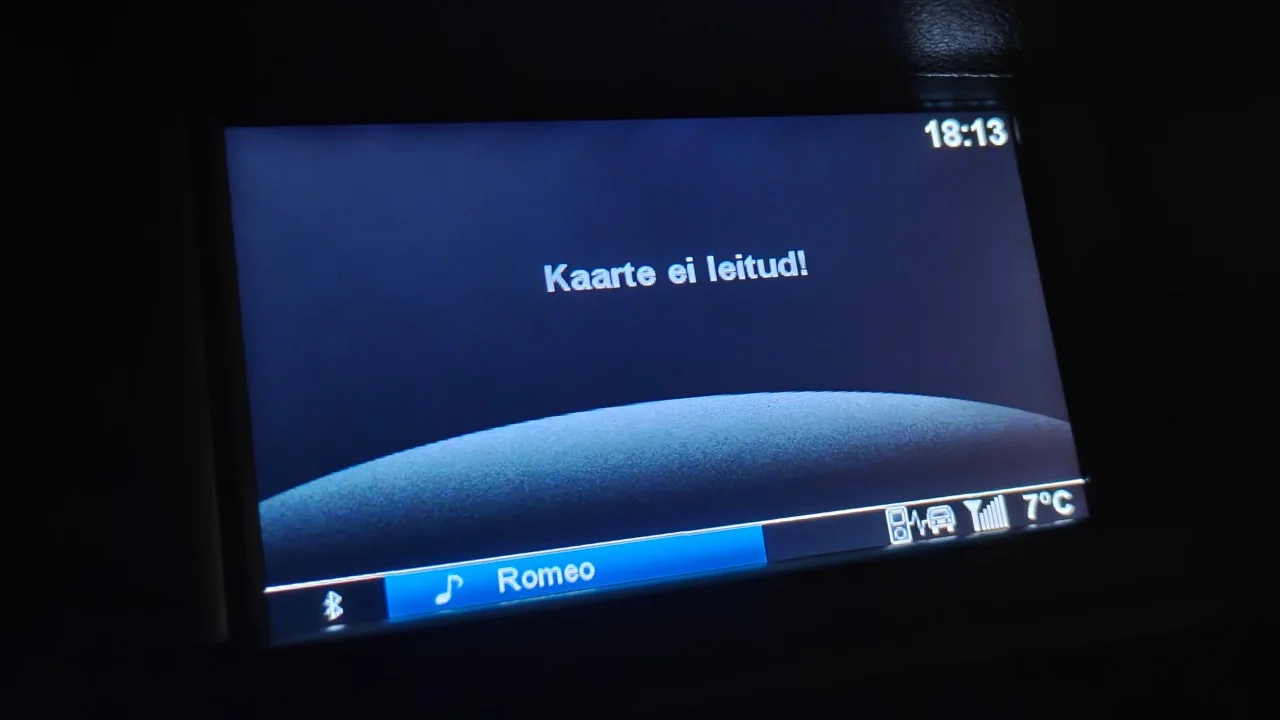
No obstante, al finalizar el horario de verano y desajustarse el reloj una hora, quedó demostrado que el problema era real. A diferencia de otros vídeos publicados por conductores, en su vehículo no existía la opción «Establecer hora» (Set time). El salpicadero disponía de dos botones de configuración, pero al pulsar uno solo se abrían los ajustes de Bluetooth y de la agenda telefónica, sin que apareciera el apartado de hora. Al pulsar el otro botón, en pantalla solo emergía el aviso «No maps detected!» (¡No se detectan mapas!) 1.
Con la certeza de que «seguro que está haciendo algo mal», xx_ns probó distintas combinaciones de botones sin éxito, hasta que finalmente optó por la vía directa de realizar la ingeniería inversa del firmware 1.
La dependencia de la «ruta», confirmada mediante el análisis del firmware
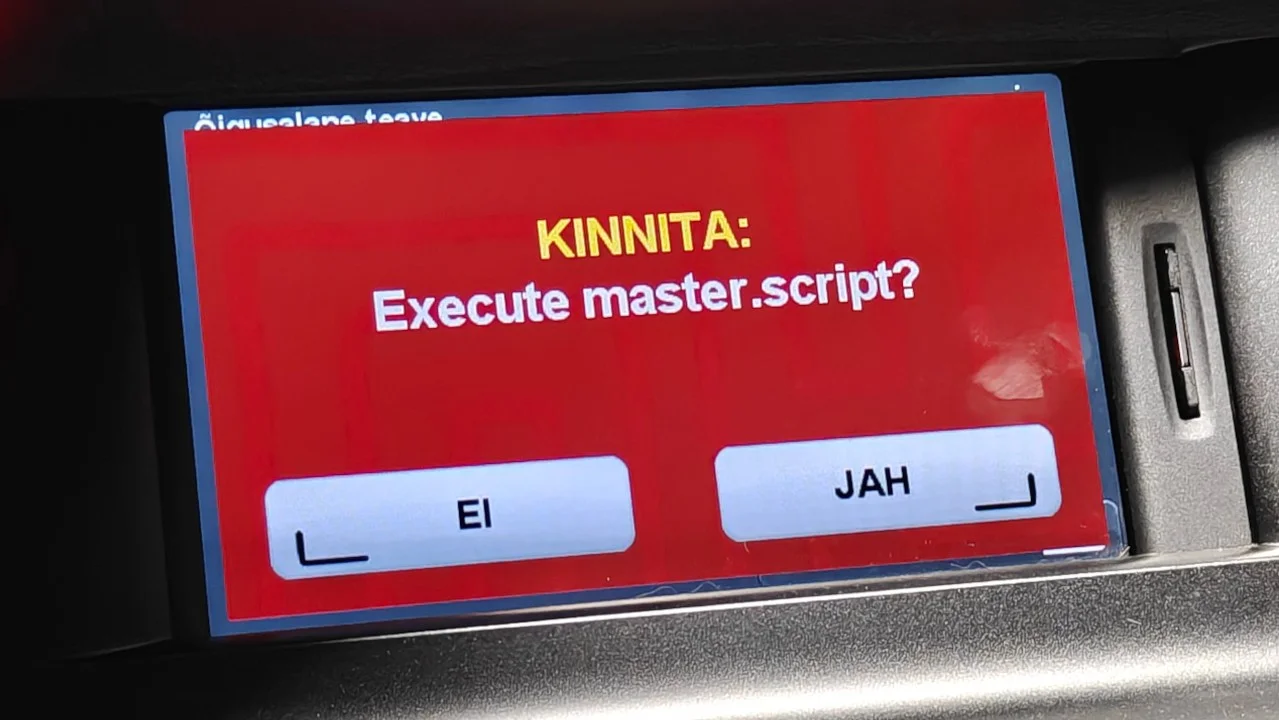
El análisis de los archivos de actualización del firmware realizado por xx_ns reveló que la navegación se ejecutaba sobre un SoC Samsung S5P6440, con un sistema operativo personalizado basado en el kernel Linux 2.6.28.10 (TomTom Carminat LIVE). El hallazgo clave fue que el archivo de definición del menú necesario para acceder a la «applet de configuración» se almacenaba y cargaba desde la tarjeta SD, no desde la memoria interna 1.
Si el sistema no logra leer ese archivo desde la SD, es incapaz de reconocer el propio procedimiento para navegar hacia la pantalla de configuración. La opción de ajuste horario no estaba simplemente oculta; más bien, había desaparecido del sistema el propio canal de acceso. Ante esta dependencia estructural, xx_ns comentó que «aún no lo comprendo» 1.
No basta con copiar: DRM basado en CID y capa de seguridad
¿Habría sido viable que un usuario estándar creara la estructura de archivos adecuada en una SD vacía y la copiara? El análisis determinó que el sistema incorporaba una gestión de derechos digitales (DRM) robusta. Estaba diseñado para confiar únicamente en el identificador único interno de la tarjeta (CID) y en los archivos firmados con dicho CID, por lo que una tarjeta vacía sin firma no se reconocía. xx_ns presume que se trata de una medida intencionada para impedir la copia no autorizada de los datos de mapas 1.
Las barreras de seguridad que xx_ns identificó durante la ingeniería inversa del firmware fueron las siguientes:
- Opciones de montaje de particiones: la mayoría de las particiones, incluida la SD, se montaban con
noexec(prohibición de ejecución) oread-only(solo lectura), lo que bloqueaba por completo la ejecución directa de scripts externos 1.
xx_ns señaló que, para un sistema basado en tecnología de alrededor de 2011, este diseño resultaba sorprendentemente sólido, combinando montajes noexec y de solo lectura con una capa de verificación de firmas 1.
Intentos de hackeo y las limitaciones halladas en cada fase
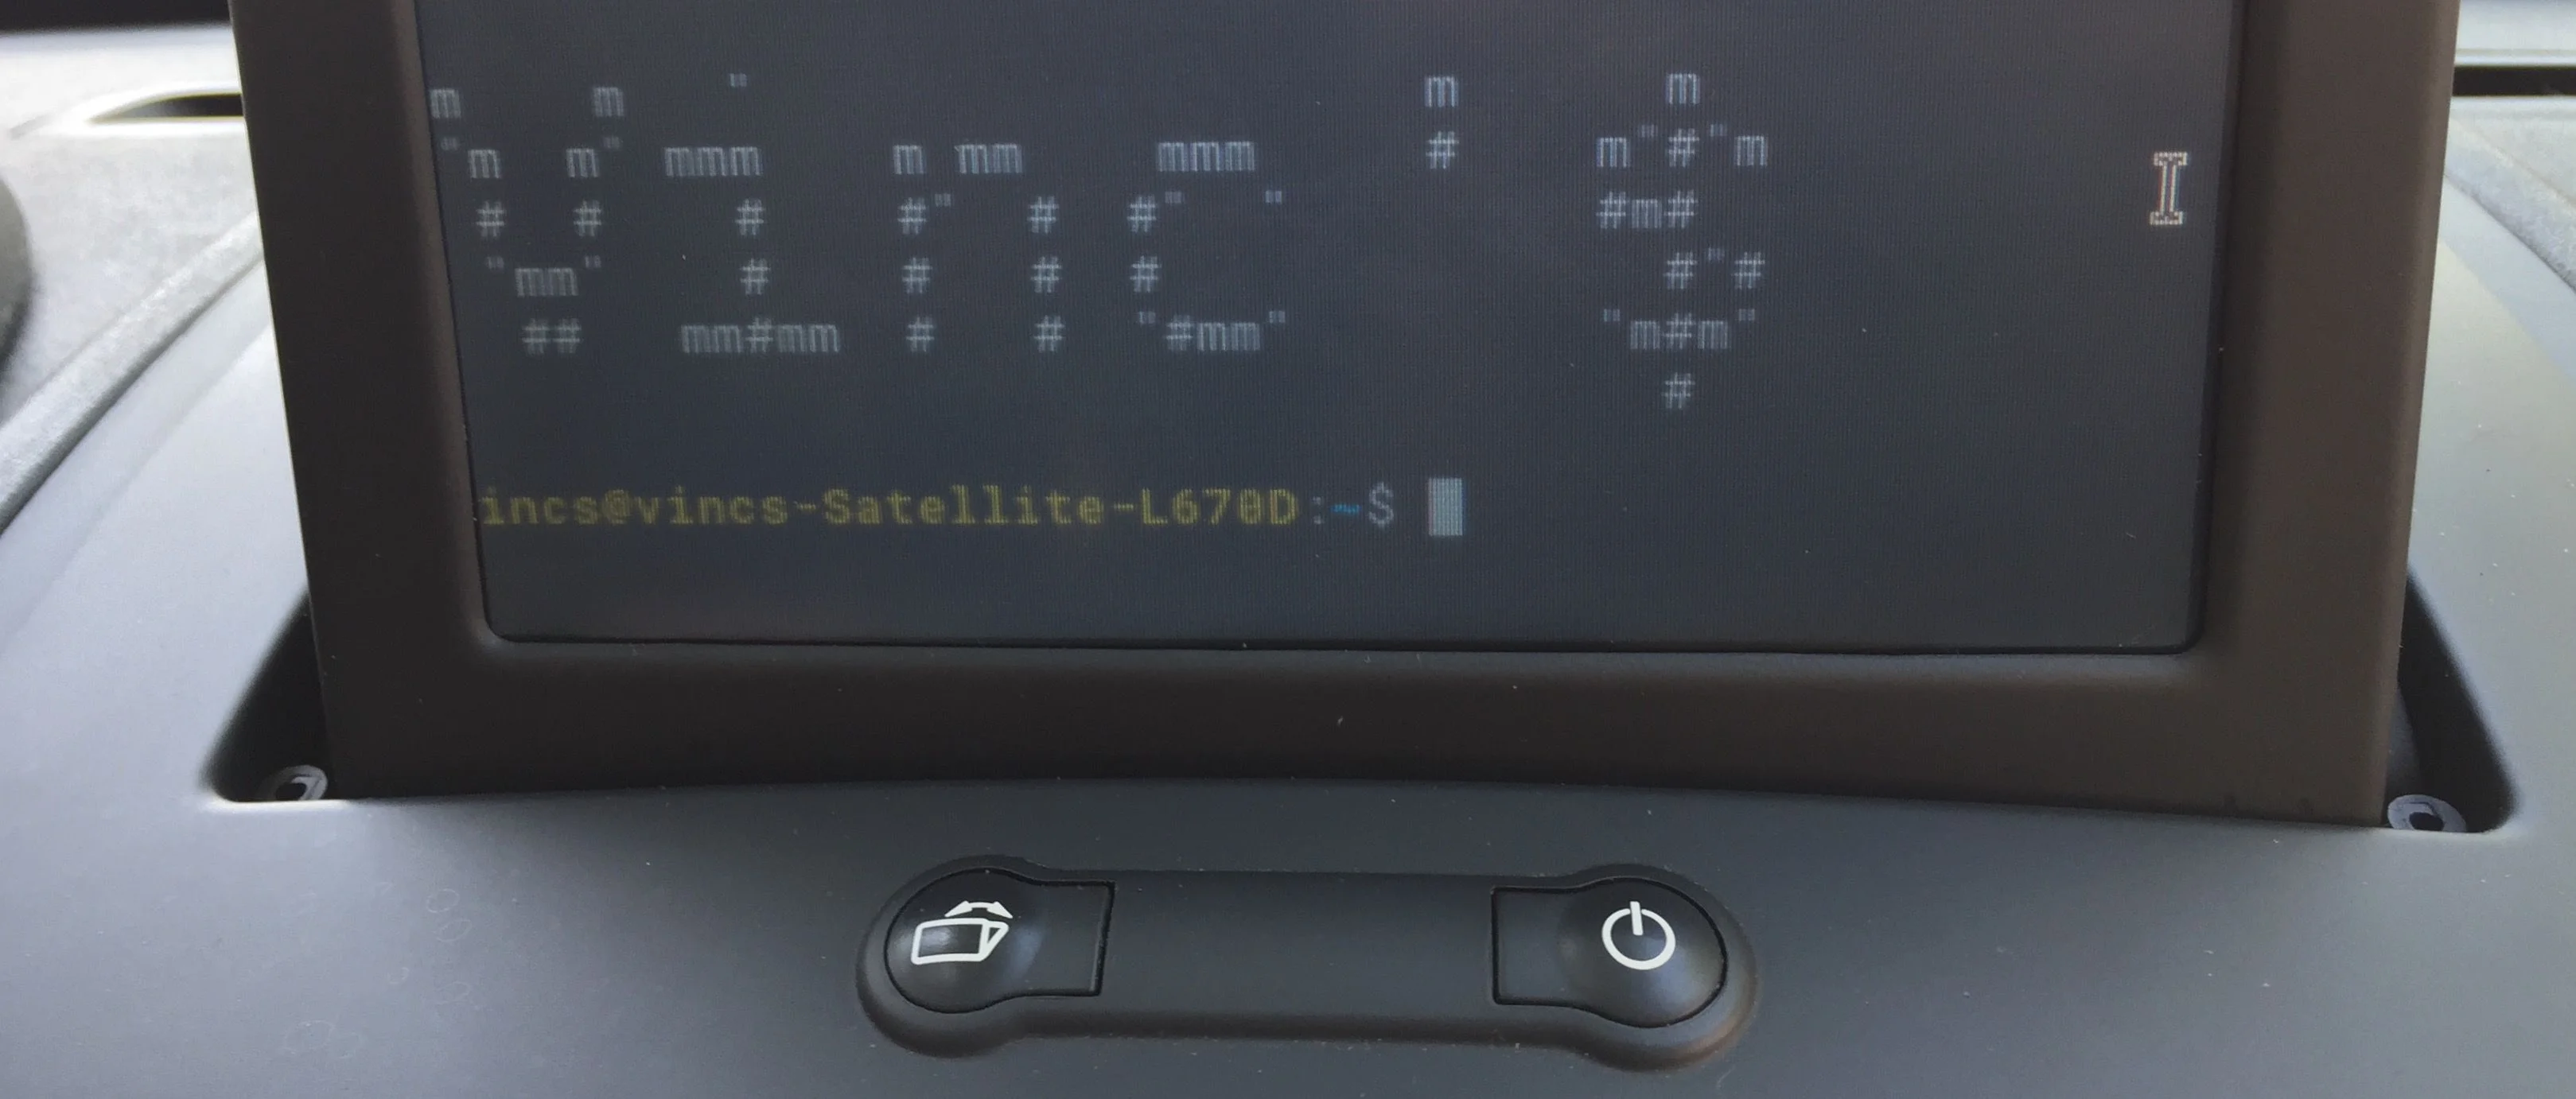
xx_ns esperaba que la instrucción «SHEX (SHELLEXECUTE)» interpretada por el analizador (binario ttn) del lenguaje de scripts personalizado integrado en el firmware pudiera servir como vía para ejecutar binarios arbitrarios. La idea era controlar el sistema mediante la tarjeta SD, aprovechando que dicho script se lee desde ella.
Sin embargo, la ejecución real conllevaba las siguientes limitaciones:
- Restricción de un solo token: la instrucción SHEX solo permitía un «único token» (palabra) separado por espacios. Por ello, no era posible pasar argumentos separados por espacios como en
/bin/sh /media/sdcard/payload.sh1. - Ausencia de permisos de ejecución: dado que la partición de la SD está en estado
noexec, no se podían ejecutar directamente los archivos de script almacenados en la tarjeta. En consecuencia, solo podían aprovecharse binarios preinstalados en el sistema, pocos de los cuales resultaban útiles para el objetivo 1.
# 이론적으로 SHEX가 허용하는 단일 토큰 형태
SHELLEXECUTE my_binary

# 실행하고 싶었던 형태 (공백이 들어가는 순간 거부됨)
/bin/sh /media/sdcard/payload.sh
En otro intento se descubrió una vulnerabilidad de recorrido de rutas (path traversal) en la instrucción de script «LOG». Combinando ../, era posible escribir cadenas ASCII en archivos clave del sistema interno, y esta instrucción se ejecutaba con privilegios de root. No obstante, la propia partición raíz estaba montada como read-only, lo que impedía que los cambios persistieran tras un reinicio o simplemente no se aplicaran 1.
Ruta de root mediante una vulnerabilidad del kernel
Finalmente, xx_ns centró sus esfuerzos en sobrescribir un archivo específico del kernel. Aprovechando la vulnerabilidad de recorrido de rutas del comando LOG, alteró el valor del archivo /proc/sys/kernel/core_pattern, donde se especifica la instrucción que el kernel ejecuta cuando un programa falla 1.
En un entorno virtual con QEMU, xx_ns logró provocar un fallo forzando el colapso de dbus-monitor, lo que desencadenó la ejecución del script y permitió, en última instancia, modificar la configuración de la hora 13.
Este proceso de análisis fue compartido con la comunidad y generó una notable atención en Hacker News 12. Informes posteriores y debates en la comunidad confirman que, tras conseguir el acceso root, se completó la modificación de la configuración del reloj 3.
En definitiva, la dependencia de la SD no era una simple carencia de comodidad, sino una estructura de bloqueo intencionada, protegida por un DRM basado en CID y una verificación de firmas. La ingeniería inversa del firmware puso de manifiesto que el acceso a una función universal como el ajuste del reloj dependía del soporte de datos de mapas, y que sortearlo exigía tocar hasta las vulnerabilidades del kernel, confirmando así la alta barrera de seguridad del sistema del vehículo.
Referencias
- ↩
- Jailbreaking my car's navigation system just so I can change the time | Hacker News · news.ycombinator.com↩
- ↩