移除包含地图数据的 SD 卡后,雷诺 Latitude 竟然连时间设置菜单都无法访问。爱沙尼亚用户 xx_ns 在夏令时结束导致时钟偏差一小时时,按下仪表板上的设置按钮,却始终找不到“时间设置”选项。他起初认为这仅仅是操作失误,但通过反汇编固件,这一现象的真正原因得以明确。该导航系统(TomTom Carminat LIVE)在设计上,进入“设置 Applet”所需的菜单定义文件本身就必须从 SD 卡读取。换句话说,若没有 SD 卡,系统便无法识别通往时间设置画面的“路径”,从而形成了结构性的依赖。
本文通过 xx_ns 的固件分析过程,探讨为何地图数据介质竟会控制时钟设置这一基础功能,解析其背后的机械逻辑。此外,文章还将具体审视无法仅凭简单文件复制解决的 DRM 结构,以及为绕过该限制而尝试的技术手段及其局限性。
并非故障,而是设计:设置按钮触发的“未检测到地图”弹窗
这一问题始于 xx_ns 购买二手雷诺 Latitude 时。前任车主曾告知他“如果没有地图 SD 卡,就无法修改车辆时间”,但 xx_ns 认为这并非车辆问题,而是前任车主因操作不熟练而产生的误解。由于不认为有必要使用老旧的地图数据,他拒绝了该卡片,前任车主随后将其丢弃 12。
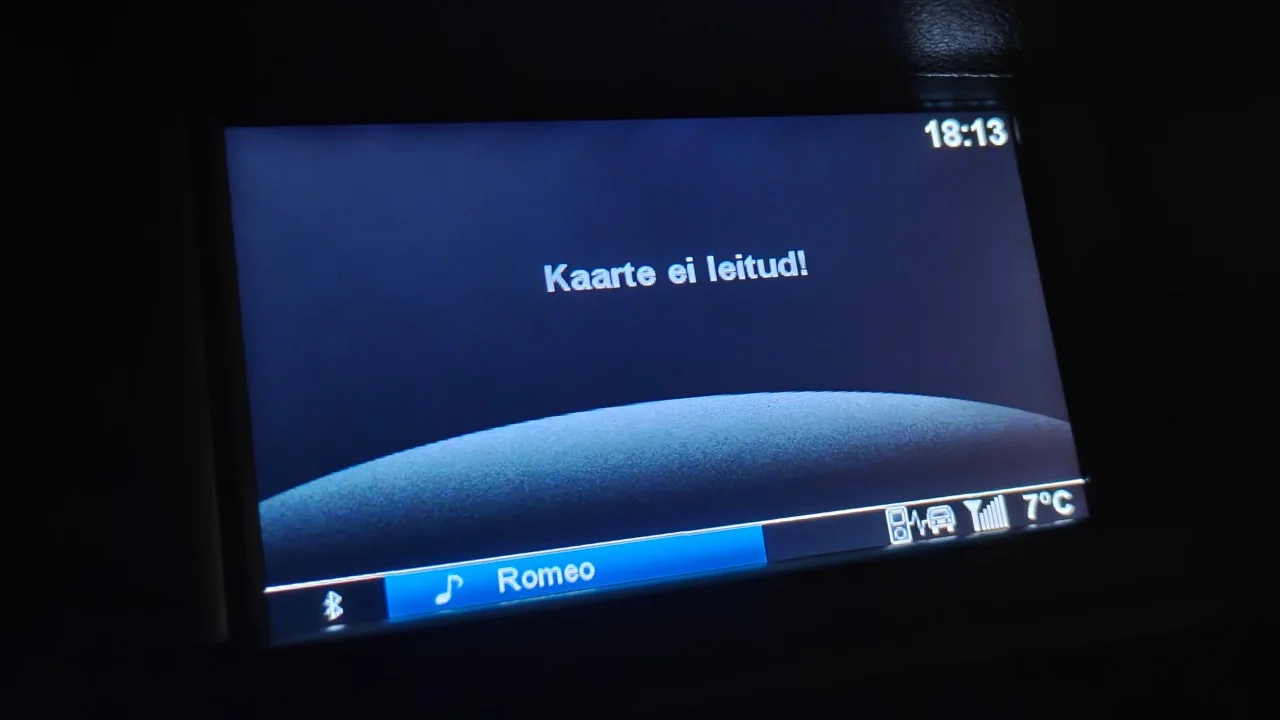
然而,随着夏令时结束导致时钟偏差一小时,问题确实存在的事实浮出水面。与其他车主在网络上发布的视频不同,他的车辆界面上并不存在“设置时间(Set time)”选项。仪表板上虽有设置按钮,但按下其中一个仅能打开蓝牙和电话簿设置,未见时间相关条目;而按下另一个设置按钮时,屏幕仅弹出“No maps detected!(未检测到地图)”的警告提示 1。
xx_ns 带着“我肯定哪里做错了”的想法,尝试了各种按钮组合却均告失败,最终选择了直接反汇编固件这一根本途径 1。
固件分析证实的“路径”依赖结构
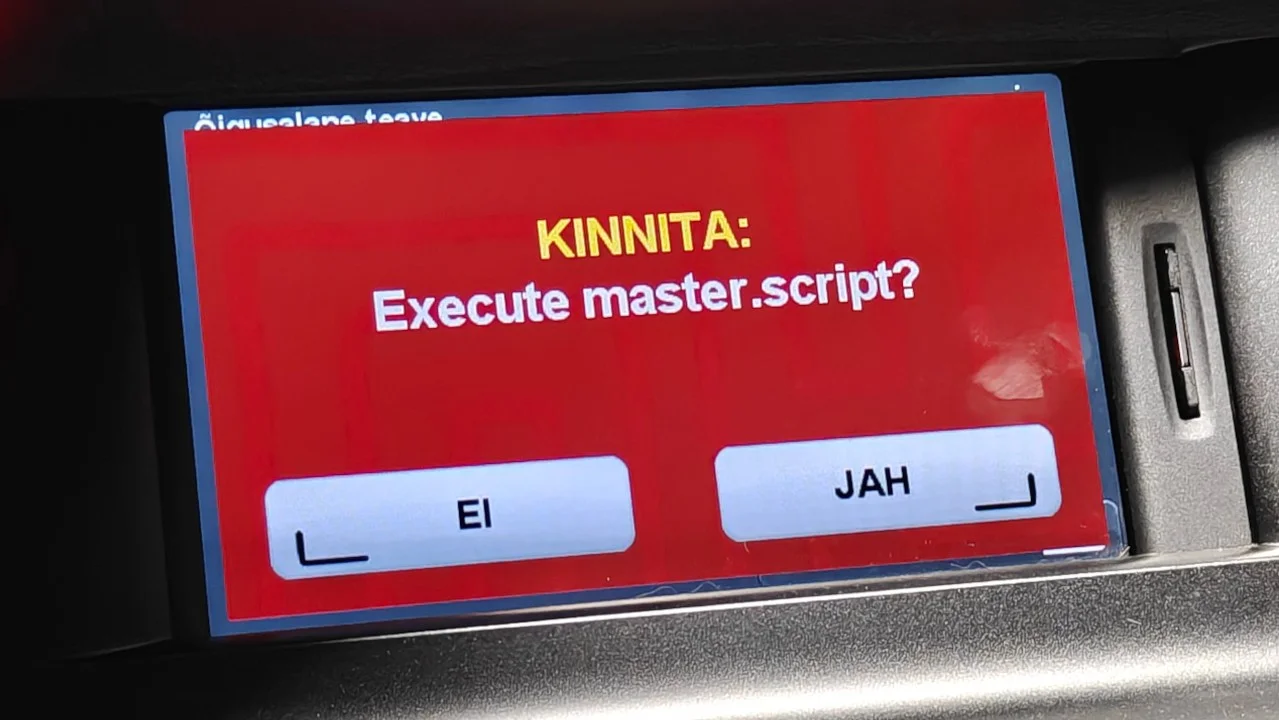
xx_ns 对固件更新文件进行分析后发现,该导航系统基于三星 S5P6440 SoC 运行,采用基于 Linux 2.6.28.10 内核的定制操作系统(TomTom Carminat LIVE)。其中的关键在于,用于进入“设置 Applet”的菜单定义文件并非存储于内置存储器,而是存储于 SD 卡并从那里加载 1。
如果系统无法从 SD 卡读取该文件,它便无法识别进入设置画面的方法。这意味着时间设置项并非被简单地隐藏,而是其访问通道从系统中彻底消失。xx_ns 对这种结构性依赖表示“至今仍无法理解” 1。
无法简单复制:基于 CID 的 DRM 与安全层
普通用户是否可以通过在空白 SD 卡上创建并复制适当文件结构来解决问题呢?分析结果显示,该系统应用了严格的数字版权管理(DRM)。系统设计为仅信任卡内的唯一 ID(CID)以及由该 CID 签名的文件,因此无签名的空白卡无法被识别。xx_ns 推断,这是为防止地图数据未经授权的复制而采取的既定措施 1。
xx_ns 在固件反汇编过程中发现的安全屏障如下:
- 分区挂载选项:包括 SD 卡在内的多数分区均以
noexec(禁止执行)或read-only(只读)状态挂载,从根本上切断了外部脚本的直接执行 1。
xx_ns 评价称,对于一套大约在 2011 年构建的系统而言,这种 noexec、只读挂载以及签名验证层构成了相当坚固的安全设计,令人惊讶 1。
黑客尝试及在各个环节遭遇的限制
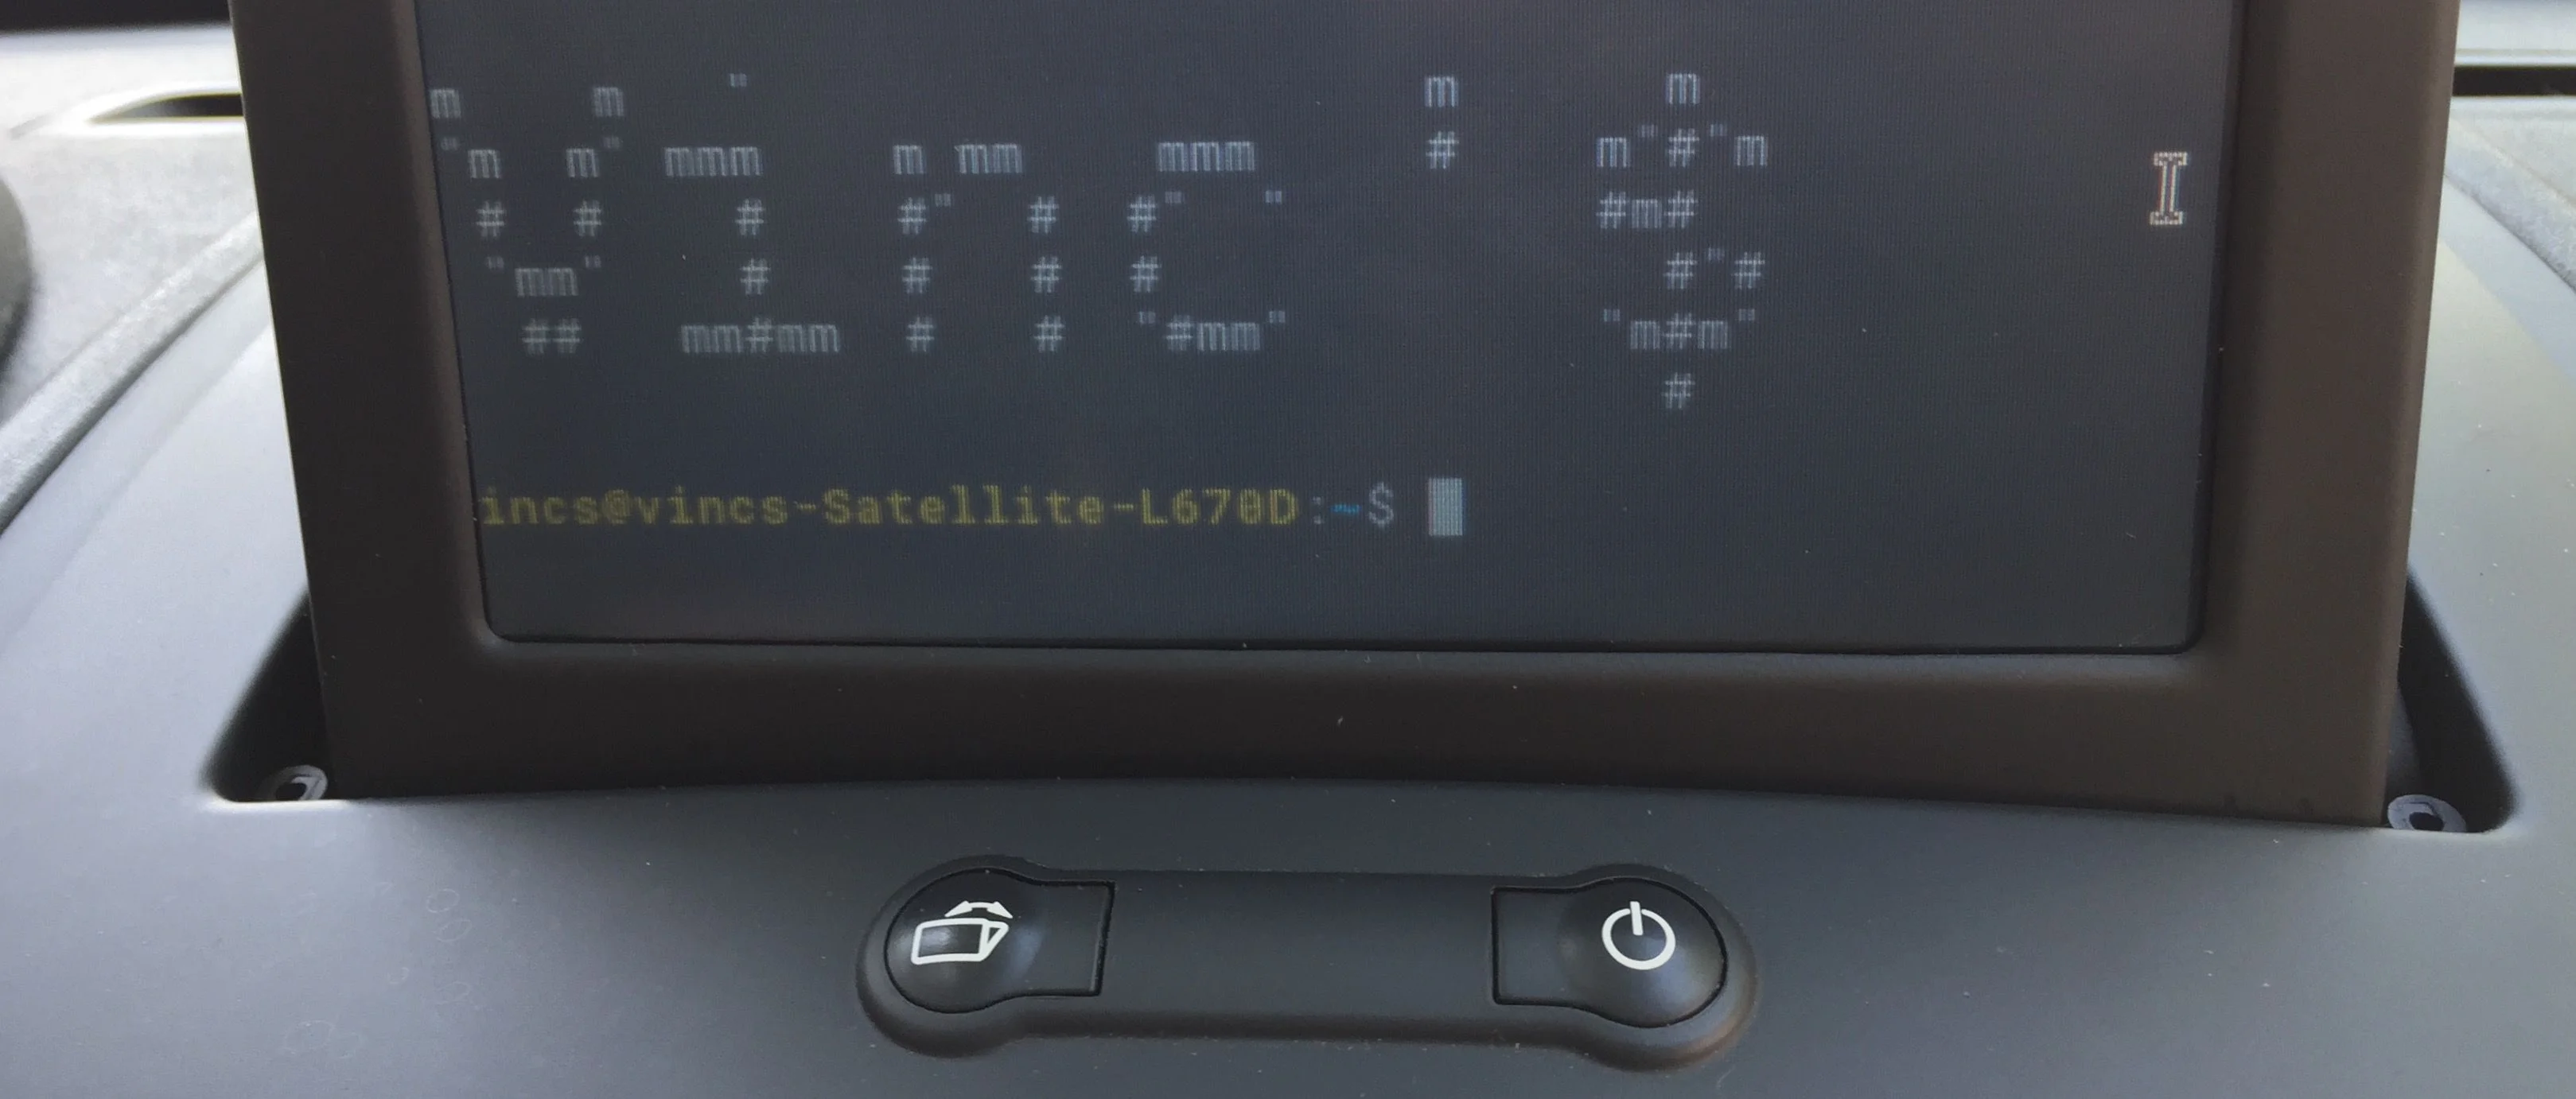
xx_ns 希望,固件中内置的定制脚本语言解析器(ttn 二进制文件)所解释的“SHEX(SHELLEXECUTE)”命令,可以成为执行任意二进制文件的途径。他构想,鉴于该脚本从 SD 卡读取,便可通过卡片来控制整个系统。
然而,实际执行过程面临以下限制:
- 单一令牌限制:SHEX 命令仅允许由空格分隔的“单一令牌(单词)”。因此,它无法像
/bin/sh /media/sdcard/payload.sh那样通过空格分割来传递参数 1。 - 缺乏执行权限:由于 SD 卡分区处于
noexec状态,无法直接执行 SD 卡上的脚本文件。因此,最终只能选用系统内部已有的二进制文件,但符合目的的文件极为罕见 1。
# 이론적으로 SHEX가 허용하는 단일 토큰 형태
SHELLEXECUTE my_binary

# 실행하고 싶었던 형태 (공백이 들어가는 순간 거부됨)
/bin/sh /media/sdcard/payload.sh
在另一次尝试中,发现了“LOG”脚本命令的目录遍历(path traversal)漏洞。通过组合 ../,可以向系统内部的重要文件写入 ASCII 字符串,且该命令以 root 权限运行。然而,由于根分区本身挂载为 read-only 状态,变更内容要么在重启后复原,要么无法生效,最终受阻于这一局限性 1。
利用内核漏洞获取 Root 权限的路径
xx_ns 最终将目光转向了覆盖内核特定文件的方式。他利用 LOG 命令的目录遍历漏洞,篡改了内核在程序崩溃时指定执行命令的 /proc/sys/kernel/core_pattern 文件的值 1。
xx_ns 在 QEMU 虚拟环境中成功迫使 dbus-monitor 崩溃,从而诱导该脚本运行,并最终实现了修改时钟设置 13。
这一分析过程在社区中分享后,受到了 Hacker News 的广泛关注 12。后续报道与社区讨论确认,在获取 Root 权限路径后,他实际进行了修改时钟设置的操作 3。
归根结底,对 SD 卡的依赖并非仅仅是便利性的缺失,而是一种受基于 CID 的 DRM 和签名验证保护的人为锁定结构。通过固件反汇编确认的是,时钟设置这一通用功能的访问通道被绑定于地图数据介质,若想绕过这一限制,就不得不触动内核漏洞,而这正是该车辆系统所设置的安全屏障。
参考资料
- ↩
- Jailbreaking my car's navigation system just so I can change the time | Hacker News · news.ycombinator.com↩
- ↩