지도 데이터가 담긴 SD카드를 제거하면, 시간 설정 메뉴조차 접근할 수 없었던 르노 라티튜드(Renault Latitude) 사례가 있습니다. 에스토니아의 운전자 xx_ns는 서머타임 종료로 시계가 1시간 어긋났을 때, 대시보드의 설정 버튼을 누르고도 '시간 설정' 옵션을 찾지 못했습니다. 단순한 조작 실수라고 생각했던 이 현상의 원인은 펌웨어 분해를 통해 명확히 드러났습니다. 해당 내비게이션 시스템(TomTom Carminat LIVE)은 '설정 앱릿'으로 진입하기 위한 메뉴 정의 파일 자체를 SD카드에서 읽어오도록 설계되어 있었습니다. 즉, SD카드가 없으면 시스템은 시간 설정 화면으로 이동하는 '경로'를 인식하지 못하는 구조적 의존성을 갖고 있었습니다.
이 글에서는 xx_ns의 펌웨어 분석 과정을 통해, 왜 지도 데이터 매체가 시계 설정이라는 기본 기능까지 통제하게 되었는지 그 기계적 논리를 살펴봅니다. 또한 단순한 파일 복사로는 문제를 해결할 수 없었던 DRM 구조와, 이를 우회하기 위해 시도된 기술적 접근과 그 한계를 구체적으로 짚어봅니다.
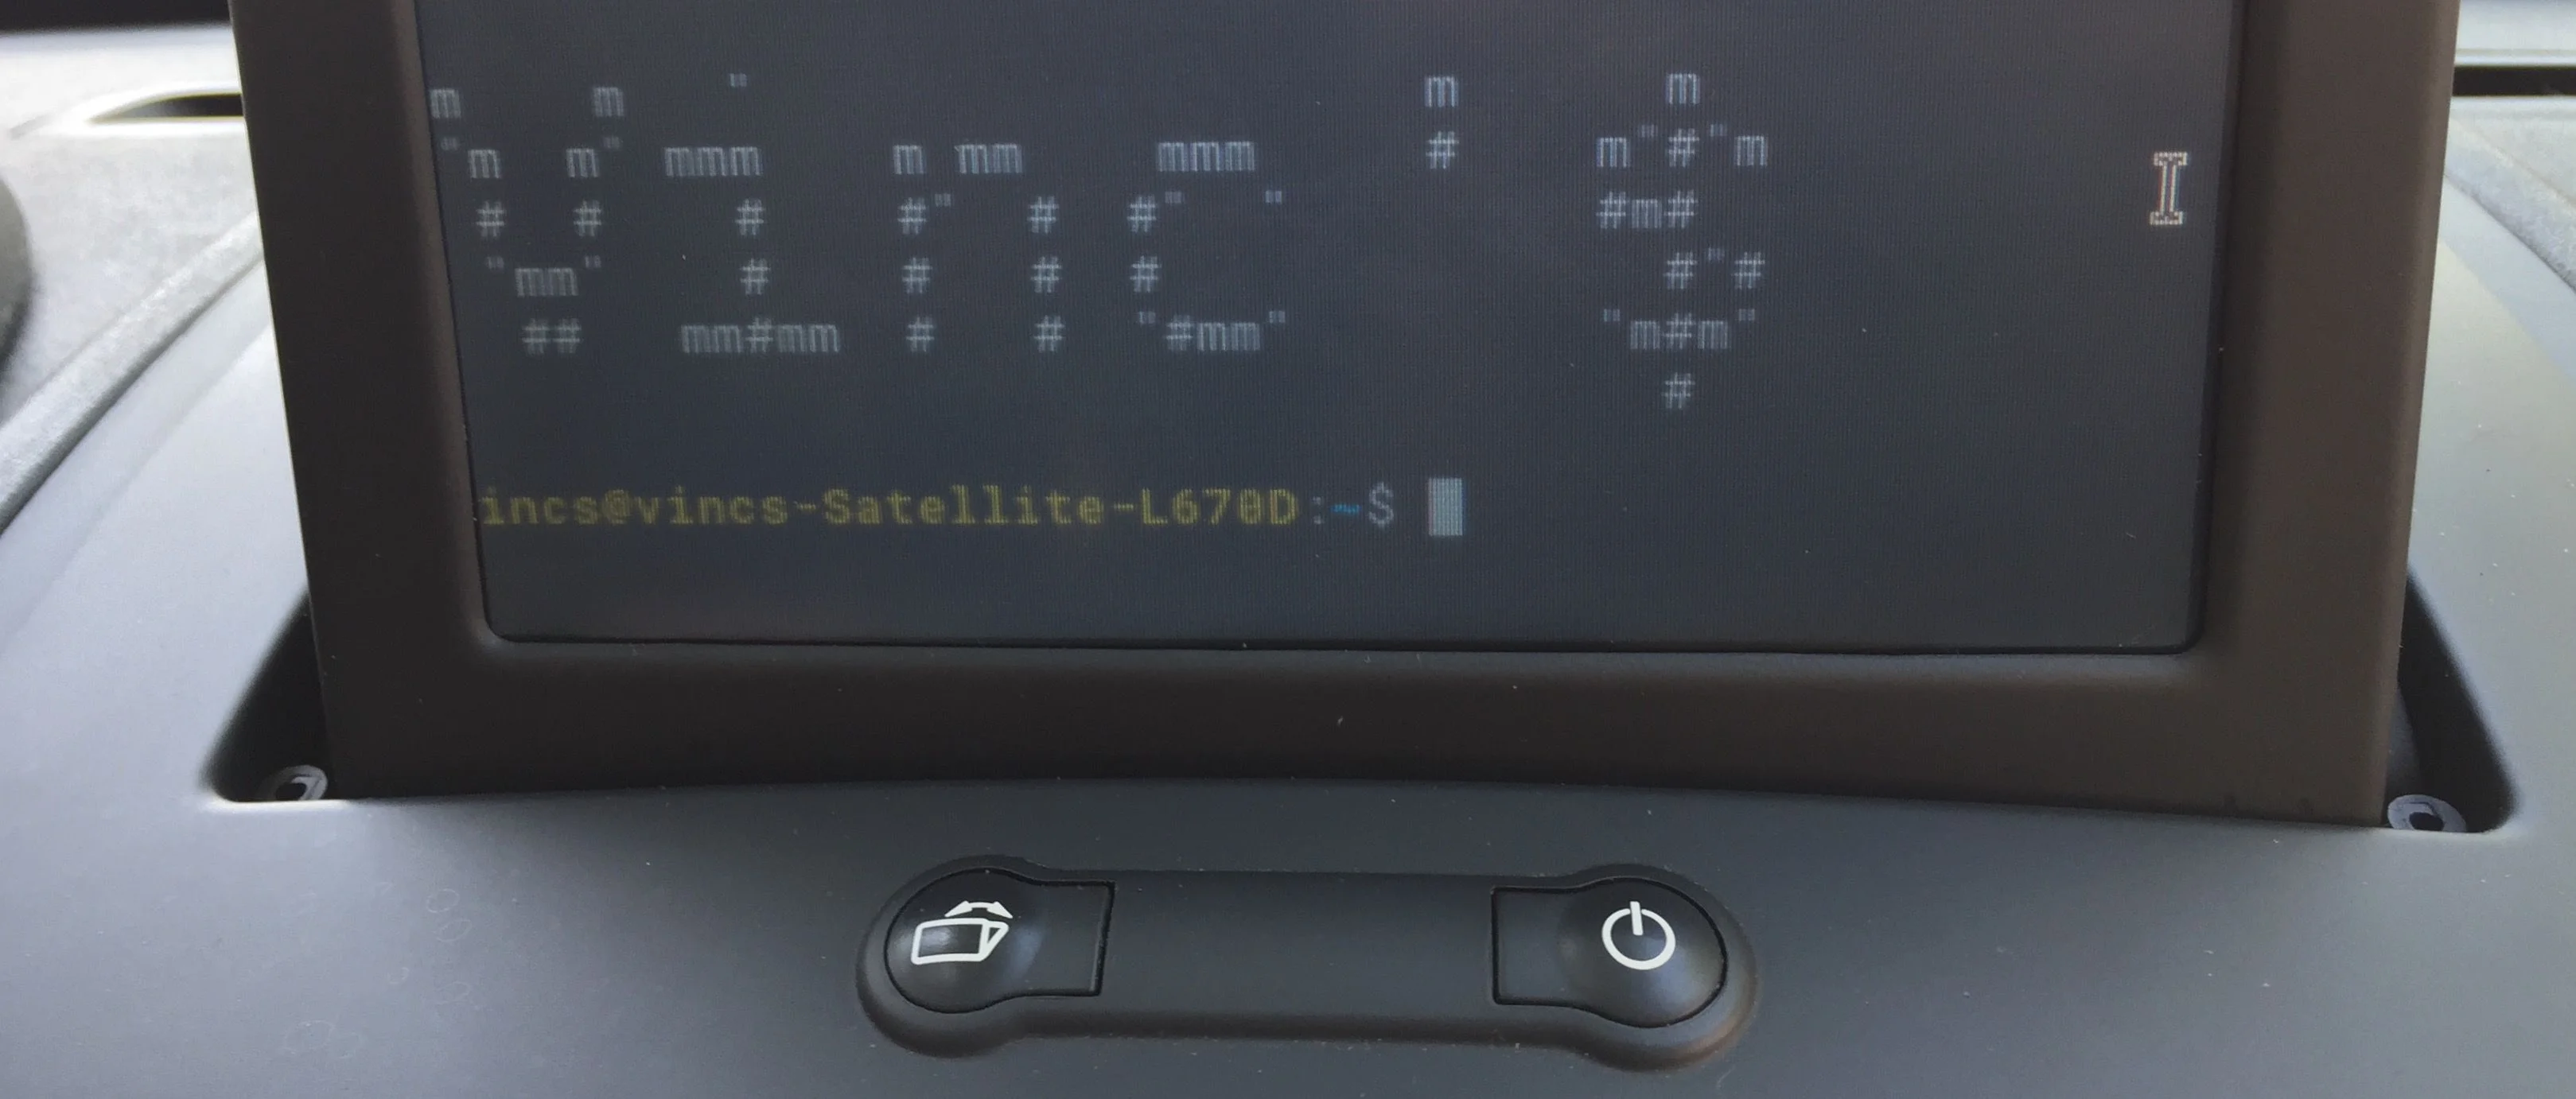
고장이 아닌 설계: 설정 버튼이 뜨는 'No maps detected' 팝업
이 문제는 xx_ns가 중고 르노 라티튜드를 구매하면서 시작되었습니다. 전 소유자는 "지도 SD카드가 없으면 차의 시간을 바꿀 수 없다"고 알려주었지만, xx_ns는 이를 전 소유자의 조작 미숙으로 인한 오해라고 판단했습니다. 낡은 지도 데이터의 필요성을 느끼지 못한 그는 카드를 거절했고, 전 소유자는 카드를 폐기했습니다 12.
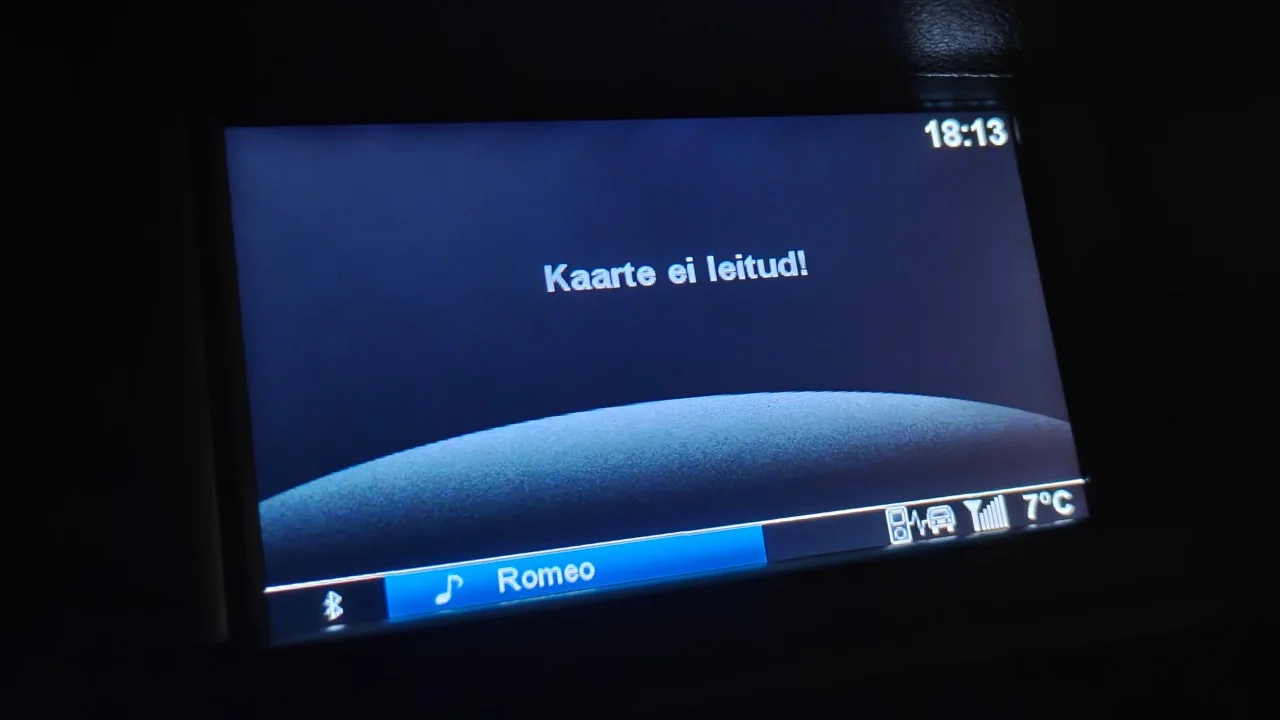
그러나 서머타임이 종료되어 시계가 1시간 어긋나자 문제가 실재하는 것으로 드러났습니다. 온라인에서 볼 수 있는 다른 차주들의 영상과 달리, 그의 차량에는 '시간 설정(Set time)' 옵션이 존재하지 않았습니다. 대시보드에는 두 개의 설정 버튼이 있었지만, 하나를 누르면 블루투스와 전화부 설정만 열렸을 뿐 시간 항목은 보이지 않았습니다. 나머지 설정 버튼을 누를 때마다 화면에는 'No maps detected!(지도가 감지되지 않음)'라는 경고 팝업만 떠올랐습니다 1.
xx_ns는 "내가 분명 뭘 잘못하고 있을 것이다"라는 마음으로 다양한 버튼 조합을 시도했지만 실패했고, 결국 펌웨어를 직접 분해하는 정공법을 선택했습니다 1.
펌웨어 분석으로 확인된 '경로' 의존 구조
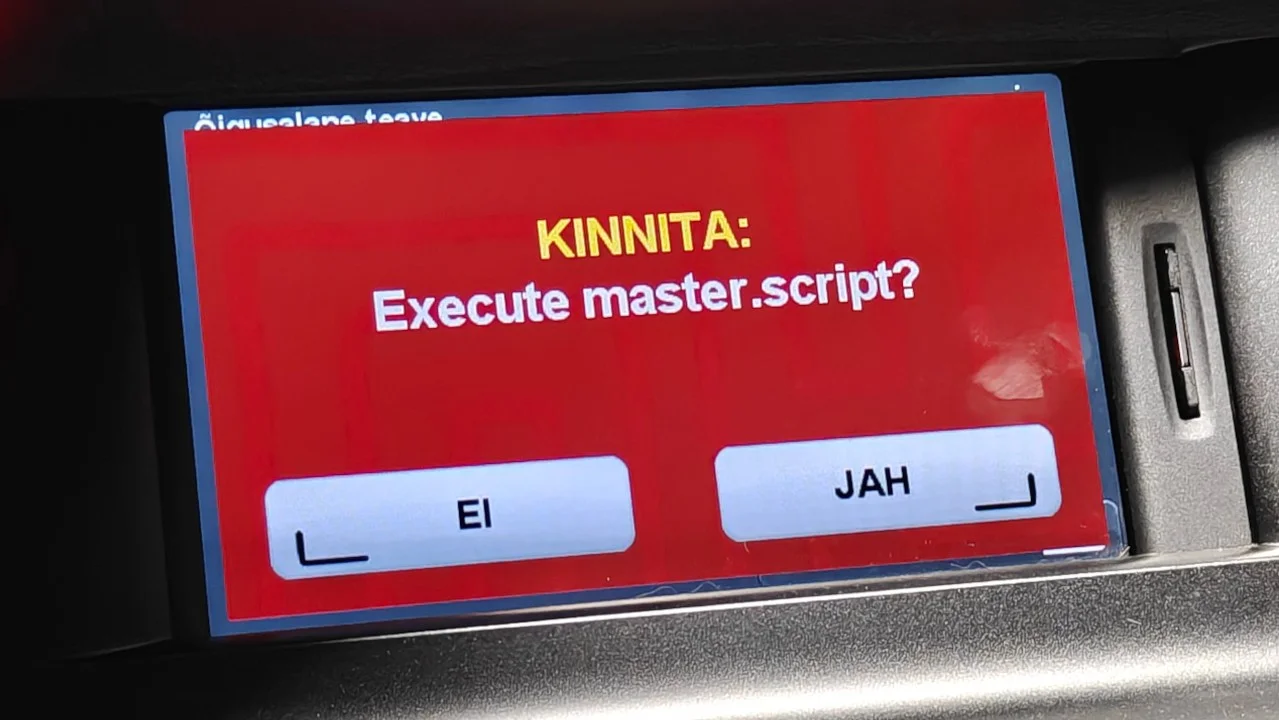
xx_ns가 펌웨어 업데이트 파일을 분석한 결과, 이 내비게이션은 Samsung S5P6440 SoC 위에서 Linux 2.6.28.10 커널 기반의 커스텀 OS(TomTom Carminat LIVE)를 구동하는 것으로 확인되었습니다. 여기서 핵심은 '설정 앱릿'으로 진입하기 위한 메뉴 정의 파일이 내장 메모리가 아닌 SD카드에 저장되어 로드된다는 점입니다 1.
SD카드에서 이 파일을 읽어오지 못하면, 시스템은 설정 화면으로 이동하는 방법 자체를 인식하지 못합니다. 시간 설정 항목이 단순히 숨겨진 것이 아니라, 접근 통로가 시스템에서 사라진 셈입니다. xx_ns는 이 구조적 의존성을 두고 "아직도 이해가 되지 않는다"고 언급했습니다 1.
단순 복사 불가: CID 기반 DRM과 보안 레이어
일반 사용자가 빈 SD카드에 적절한 파일 구조를 만들어 복사해 넣는 방식은 가능했을까요. 분석 결과, 이 시스템에는 강력한 디지털 저작권 관리(DRM)가 적용되어 있었습니다. 시스템은 카드 내부의 고유 ID(CID)와 그 CID로 서명된 파일만을 신뢰하도록 설계되어 있어, 서명 없는 빈 카드는 인식되지 않았습니다. xx_ns는 이것이 지도 데이터의 무단 복제를 방지하기 위한 의도된 조치로 추정했습니다 1.
xx_ns가 펌웨어 분해 과정에서 발견한 보안 장벽은 다음과 같습니다.
- 파티션 마운트 옵션: SD카드를 포함한 대부분의 파티션이
noexec(실행 금지) 또는read-only(읽기 전용) 상태로 마운트되어 외부 스크립트의 직접 실행을 원천 차단했습니다 1.
xx_ns는 2011년경 기술로 이루어진 시스템치고는 이러한 noexec, read-only 마운트 및 서명 검증 레이어가 놀라울 만큼 견고한 보안 설계였다고 평했습니다 1.
해킹 시도와 각 단계에서 마주친 제약
xx_ns는 펌웨어에 내장된 커스텀 스크립트 언어의 파서(ttn 바이너리)가 해석하는 'SHEX(SHELLEXECUTE)' 명령이 임의의 바이너리를 실행할 수 있는 통로가 될 수 있다고 기대했습니다. 이 스크립트가 SD카드에서 읽어온다는 점을 이용하면 카드를 통해 시스템을 제어할 수 있다는 발상이었습니다.
하지만 실제 실행에는 다음과 같은 제약이 따랐습니다.
- 단일 토큰 제한: SHEX 명령어는 공백으로 구분된 '단일 토큰(단어)'만 허용했습니다. 때문에
/bin/sh /media/sdcard/payload.sh처럼 인자를 공백으로 분리해 전달할 수 없었습니다 1. - 실행 권한 부재: SD카드 파티션이
noexec상태이므로, SD카드에 있는 스크립트 파일을 직접 실행할 수 없었습니다. 결국 시스템 내부에 이미 존재하는 바이너리만 골라 쓸 수 있었지만, 목적에 맞는 것은 드물었습니다 1.
# 이론적으로 SHEX가 허용하는 단일 토큰 형태
SHELLEXECUTE my_binary

# 실행하고 싶었던 형태 (공백이 들어가는 순간 거부됨)
/bin/sh /media/sdcard/payload.sh
또 다른 시도에서는 'LOG' 스크립트 명령어의 경로 탐색(path traversal) 취약점이 발견되었습니다. ../를 조합해 시스템 내부의 주요 파일에 ASCII 문자열을 쓸 수 있었고, 이 명령은 root 권한으로 동작했습니다. 그러나 루트 파티션 자체가 read-only로 마운트되어 있어 변경 사항이 재부팅 후 원상복구 되거나 반영되지 않는 한계에 부딪혔습니다 1.
커널 취약점을 통한 루팅 경로
xx_ns는 결국 커널의 특정 파일을 덮어쓰는 방식으로 눈을 돌렸습니다. LOG 명령의 경로 탐색 취약점을 이용해 커널이 프로그램 크래시 시 실행할 명령어를 지정하는 /proc/sys/kernel/core_pattern 파일의 값을 변조한 것입니다 1.
xx_ns는 QEMU 가상 환경에서 dbus-monitor를 강제로 크래시시켜 이 스크립트 실행을 유도하는 데 성공했으며, 이를 통해 최종적으로 시계 설정 변경까지 도달했습니다 13.
이 분석 과정은 커뮤니티에 공유되어 Hacker News에서 큰 주목을 받았습니다 12. 루팅 경로를 확보한 뒤 실제로 시계 설정을 수정하는 단계까지 이어졌음이 후속 보도와 커뮤니티 논의로 확인됩니다 3.
결국 SD카드 의존은 단순한 편의성 결여가 아니라, CID 기반 DRM과 서명 검증으로 보호된 의도된 락인 구조였습니다. 펌웨어 분해를 통해 확인된 것은, 시계 설정이라는 보편적 기능의 접근 통로가 지도 데이터 매체에 종속되어 있었으며, 이를 우회하려면 커널 취약점까지 건드려야 했던 차량 시스템의 보안 장벽이었습니다.
참고자료
- ↩
- Jailbreaking my car's navigation system just so I can change the time | Hacker News · news.ycombinator.com↩
- ↩