SDカードに格納された地図データを除去すると、時刻設定メニューにすらアクセスできなくなったルノー・ラティチュード(Renault Latitude)の事例があります。エストニアのドライバーxx_ns氏は、サマータイム終了によって時計が1時間ずれた際、ダッシュボードの設定ボタンを押したものの、「時刻設定」オプションが見つかりませんでした。単純な操作ミスだと考えていたこの現象の原因は、ファームウェアの解析を通じて明確に判明しました。当該ナビゲーションシステム(TomTom Carminat LIVE)は、「設定アプリ」への進入に用いるメニュー定義ファイル自体をSDカードから読み込むよう設計されていたのです。すなわち、SDカードが挿入されていない場合、システムは時刻設定画面へ遷移する「経路」を認識できないという構造的な依存関係を有していました。
本記事では、xx_ns氏によるファームウェア解析のプロセスを通じて、なぜ地図データ用メディアが時計設定という基本機能までを制御するに至ったのか、その機械的な論理を検証します。さらに、単純なファイルコピーでは問題を解決できなかったDRM構造と、これを回避するために試行された技術的アプローチ、そしてその限界について具体的に考察します。
故障ではなく設計:設定ボタンに表示される「No maps detected」ポップアップ
この問題は、xx_ns氏が中古のルノー・ラティチュードを購入したことに始まりました。前所有者は「地図用SDカードがなければ車の時刻を変更できない」と伝えていましたが、xx_ns氏はこれを前所有者の操作未熟による誤解であると判断しました。古い地図データの必要性を感じなかったため、彼はカードの引き継ぎを拒否し、前所有者はそのカードを廃棄しました 12。
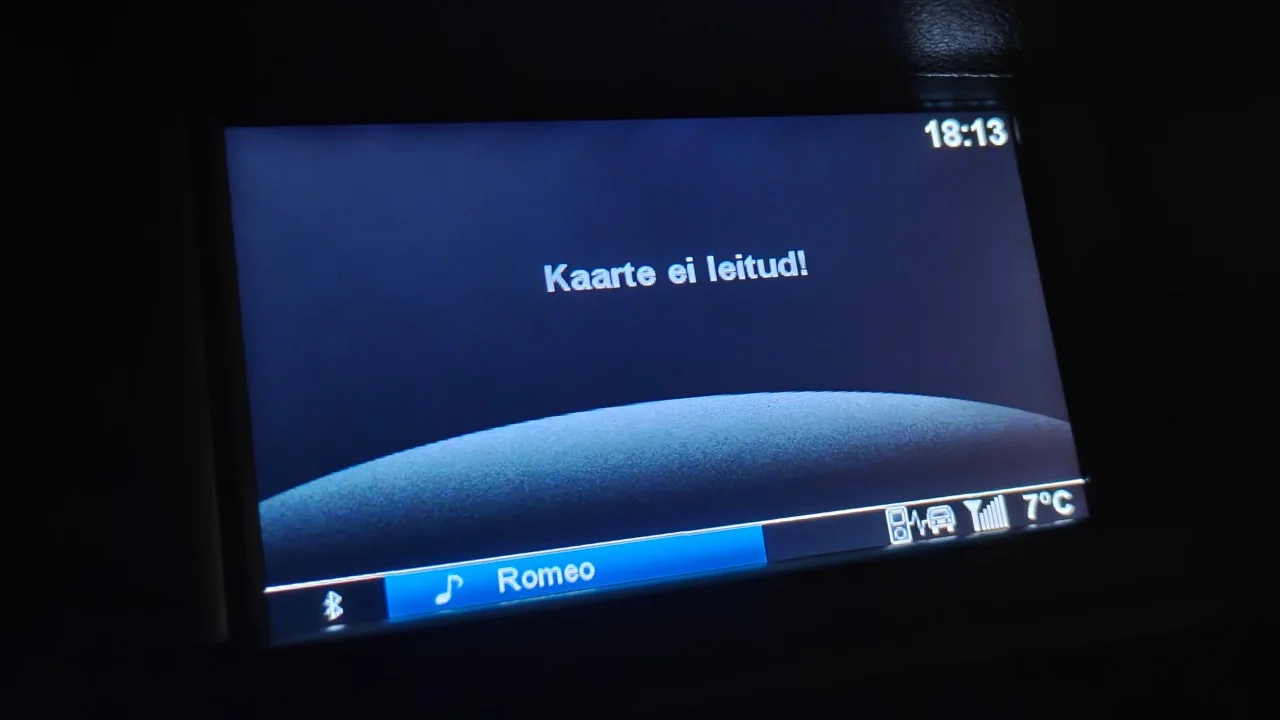
しかし、サマータイムが終了して時計が1時間ずれると、この問題が実際に存在することが明らかになりました。オンラインで確認できる他のオーナーたちの動画とは異なり、彼の車両には「時刻設定(Set time)」オプションが存在していませんでした。ダッシュボードには2つの設定ボタンがありましたが、一方を押すとBluetoothや電話帳の設定のみが開かれ、時刻項目は表示されませんでした。残りの設定ボタンを押すと、画面には「No maps detected!(地図が検出されません)」という警告ポップアップのみが表示されました 1。
xx_ns氏は「自分が何かを間違えているに違いない」という考えで様々なボタン操作の組み合わせを試みましたが失敗し、最終的にファームウェアを直接解析するという正攻法を選択しました 1。
ファームウェア解析で確認された「経路」依存構造
xx_ns氏がファームウェア更新ファイルを解析した結果、このナビゲーションシステムはSamsung S5P6440 SoC上でLinux 2.6.28.10カーネルベースのカスタムOS(TomTom Carminat LIVE)を動作させていることが確認されました。ここで鍵となるのは、「設定アプリ」への進入に用いるメニュー定義ファイルが内蔵メモリではなく、SDカードに保存されてロードされるという点です 1。
SDカードからこのファイルを読み込めない場合、システムは設定画面へ移動する方法自体を認識できません。時刻設定項目が単に隠されているのではなく、アクセス経路そのものがシステムから消失している状態です。xx_ns氏は、この構造的依存関係について「いまだに理解できない」と述べています 1。
単純なコピー不可:CIDベースのDRMとセキュリティレイヤー
一般ユーザーが空のSDカードに適切なファイル構造を作成してコピーする方式は可能だったのでしょうか。解析の結果、このシステムには強力なデジタル著作権管理(DRM)が適用されていることが判明しました。システムは、カード内の固有ID(CID)およびそのCIDで署名されたファイルのみを信頼するよう設計されており、署名のない空のカードは認識されませんでした。xx_ns氏は、これは地図データの無断複製を防ぐための意図的な措置であると推定しました 1。
xx_ns氏がファームウェア解析の過程で発見したセキュリティ障壁は以下の通りです。
- パーティションのマウントオプション: SDカードを含むほとんどのパーティションが、
noexec(実行禁止)またはread-only(読み取り専用)状態でマウントされており、外部スクリプトの直接実行を根本的にブロックしていました 1。
xx_ns氏は、約2011年時点の技術で構成されたシステムとしては、このnoexec、read-onlyマウントおよび署名検証レイヤーは驚くほど堅牢なセキュリティ設計であると評価しました 1。
ハッキングの試みと各段階で直面した制約
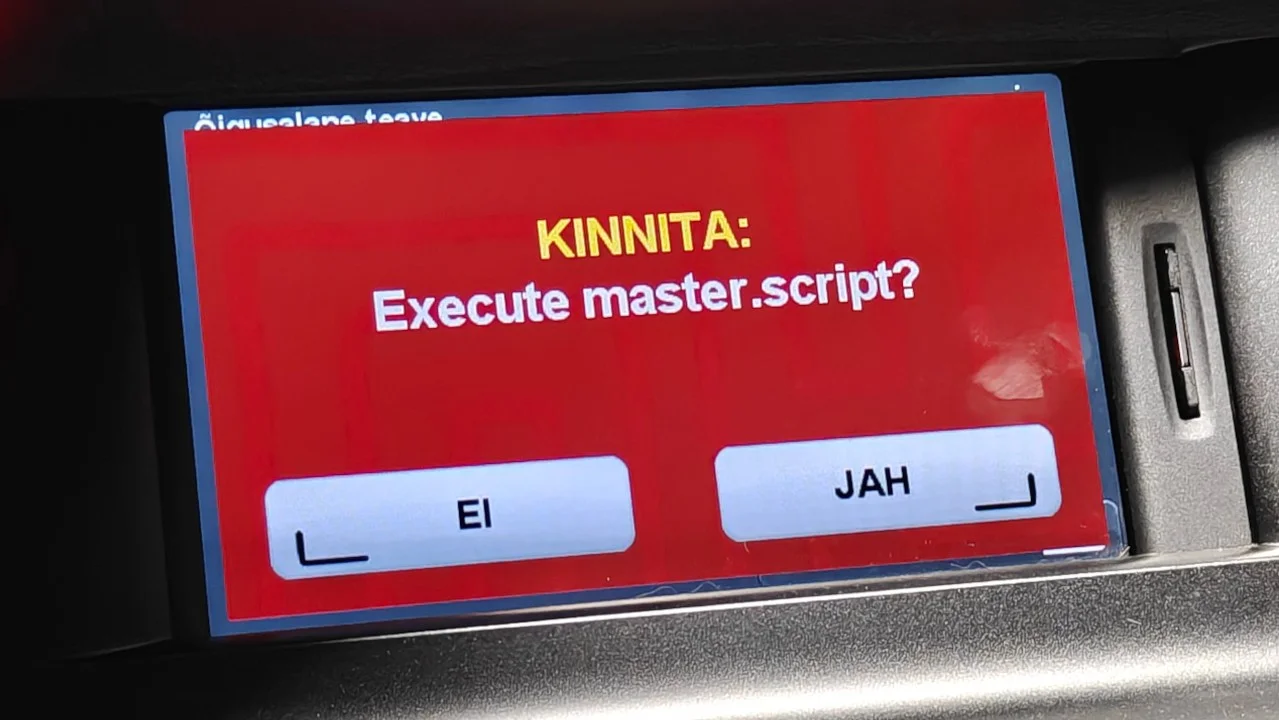
xx_ns氏は、ファームウェアに組み込まれたカスタムスクリプト言語のパーサー(ttnバイナリ)が解釈する「SHEX(SHELLEXECUTE)」コマンドが、任意のバイナリを実行するための経路になり得ると期待しました。このスクリプトがSDカードから読み込まれるという特性を利用すれば、カードを通じてシステムを制御できるという発想です。
しかし、実際の執行には次のような制約がありました。
- 単一トークンの制限: SHEXコマンドは、空白で区切られた「単一トークン(単語)」のみを許容しました。そのため、
/bin/sh /media/sdcard/payload.shのように引数を空白で分離して受け渡すことができませんでした 1。 - 実行権限の欠如: SDカードパーティションが
noexec状態であるため、SDカード上のスクリプトファイルを直接実行することができませんでした。結局、システム内部に既に存在するバイナリのみに選択肢が限られましたが、目的に合うものは希少でした 1。
# 이론적으로 SHEX가 허용하는 단일 토큰 형태
SHELLEXECUTE my_binary

# 실행하고 싶었던 형태 (공백이 들어가는 순간 거부됨)
/bin/sh /media/sdcard/payload.sh
別の試みでは、「LOG」スクリプトコマンドのパストラバーサル(path traversal)脆弱性が発見されました。../を組み合わせることで、システム内部の主要なファイルへASCII文字列を書き込むことが可能であり、このコマンドはroot権限で動作しました。しかし、ルートパーティション自体がread-onlyでマウントされているため、変更点は再起動後に元に戻る、あるいは反映されないという限界に直面しました 1。
カーネル脆弱性を活用したルーティング経路
xx_ns氏は最終的に、カーネルの特定ファイルを上書きする方法へ目を向けました。LOGコマンドのパストラバーサル脆弱性を利用し、カーネルがプログラムクラッシュ時に実行するコマンドを指定する/proc/sys/kernel/core_patternファイルの値を改変したのです 1。
xx_ns氏はQEMU仮想環境上でdbus-monitorを強制的にクラッシュさせてこのスクリプト実行を誘導することに成功し、これを通じて最終的に時計設定の変更まで到達しました 13。
この解析プロセスはコミュニティで共有され、Hacker Newsで大きな注目を集めました 12。ルーティング経路を確保した後、実際に時計設定を修正する段階まで至ったことは、後続の報道やコミュニティでの議論により確認されています 3。
結局、SDカードへの依存は単なる利便性の欠如ではなく、CIDベースのDRMおよび署名検証によって保護された意図的なロックイン構造でした。ファームウェア解析で確認されたのは、時計設定という普遍的な機能へのアクセス経路が地図データ用メディアに従属しており、これを回避するにはカーネル脆弱性まで手を入れる必要があった車両システム側のセキュリティ障壁でした。
参考文献
- ↩
- Jailbreaking my car's navigation system just so I can change the time | Hacker News · news.ycombinator.com↩
- ↩