NIKE 启动器有过运行记录,并不代表一定遭受了黑客侵害。根据 GitHub 用户 MotherSphere 公开的技术报告,在一个感染案例中,启动器运行约 19 次,但远程代理程序实际安装的情况仅有 3 次,其余 16 次看起来似乎什么都没有发生。问题在于,在代理程序实际安装的短暂时间内,用户几乎没有办法亲自确认攻击者在自己的 PC 上读取了哪些文件。本次事件表明,游戏官方内容分发路径 CDN(内容分发网络)上的文件遭到篡改,导致用户的 PC 可能受远程控制。
被篡改的官方文件引入恶意代码的原理
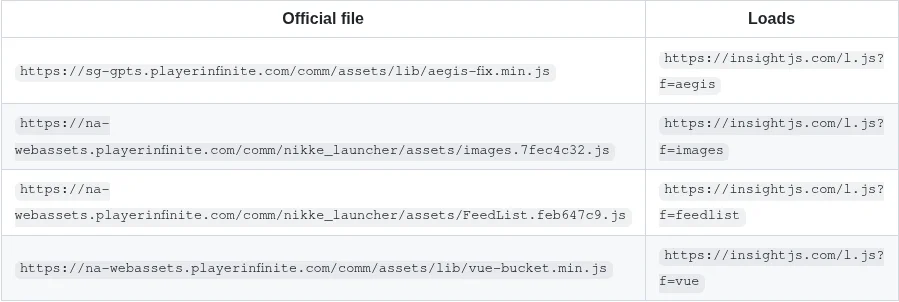
CDN 是游戏公司为了将图像、语音等大型数据快速分发给用户而在全球分布式部署的存储库。NIKE PC 启动器每次运行时,都会从运营方 Level Infinite 的 CDN 获取 JavaScript (JS) 代码文件并执行。根据 MotherSphere 的分析,自 2026 年 9 月 27 日起,该存储库中的 4 个官方文件 (aegis-fix.min.js, vue-bucket.min.js, images.7fec4c32.js, FeedList.feb647c9.js) 中混入了攻击者添加的代码 1。
用户误以为接收的是正常代码而执行的这些文件,通过隐藏命令从外部服务器 (insightjs.com) 单独下载并安装了远程控制代理程序。一旦代理程序安装完成,在 NIKE PC 启动器保持开启状态期间,PC 将受到攻击者的远程操控。MotherSphere 解释称,该代理程序大约每 30 分钟与攻击者服务器连接一次以等待指令,当攻击者发送“执行 (exec)”信号时,攻击者可以执行与用户完全相同的操作 12。
攻击者如何获得修改这些官方文件的权限,目前尚未得到确认 12。不过,截至 11 月 4 日凌晨(韩国时间),Level Infinite 已发布更新,将遭篡改的文件替换为正常代码 13。但是,已经感染的 PC 并不会自动完成清理,因此需要用户逐一进行确认。
远程代理程序盯上的信息及感染确认方法
在安装了代理程序的 PC 上,会自动扫描共计 264 个特定路径。这其中包括在 Chrome、Edge、Firefox 等 6 种浏览器中保存的密码,以及 28 种加密货币钱包文件 12。此外,SSH 密钥、云访问信息以及 AI 编码工具的认证文件等面向开发者的安全文件也包含在此列表中 12。但是,攻击者在何时读取了哪些文件的详细命令记录,并未保留在启动器日志或 Windows 运行记录中 2。因此,用户要想亲自证明自己的 PC 确实发生了数据泄露是很困难的。
检查代理程序是否在自己的 PC 上下载并运行,最具体的方法就是搜索安装文件夹中的日志文件。用文本编辑器打开 NIKE 安装文件夹内的 Launcher/intl_service/debug.log 文件,然后搜索字符串 'k2f_chan' 即可 12。在 MotherSphere 分析的感染 PC 日志中,代理程序的运行痕迹以下列模式被连续记录。
"lua downloaded to log\tinyget\tinyget.<timestamp>.log"
"k2f_chan registered"
"agent started as <PC 이름>"
如果在日志中发现了 k2f_chan registered,这即是代理程序实际运行的决定性证据。在这种情况下,必须假定 PC 的敏感信息处于泄露状态,并采取相应的善后措施。但是,即使日志中未能找到此痕迹,也不能断定绝对安全。MotherSphere 发布的诊断工具“Nikke Check (nikke-check)”的制作者也明确说明:“未发现任何情况,并不等于电脑是干净的”,并指出报告本身是基于静态分析和有限的感染案例得出的 14。
AI API 密钥与账号清理检查清单
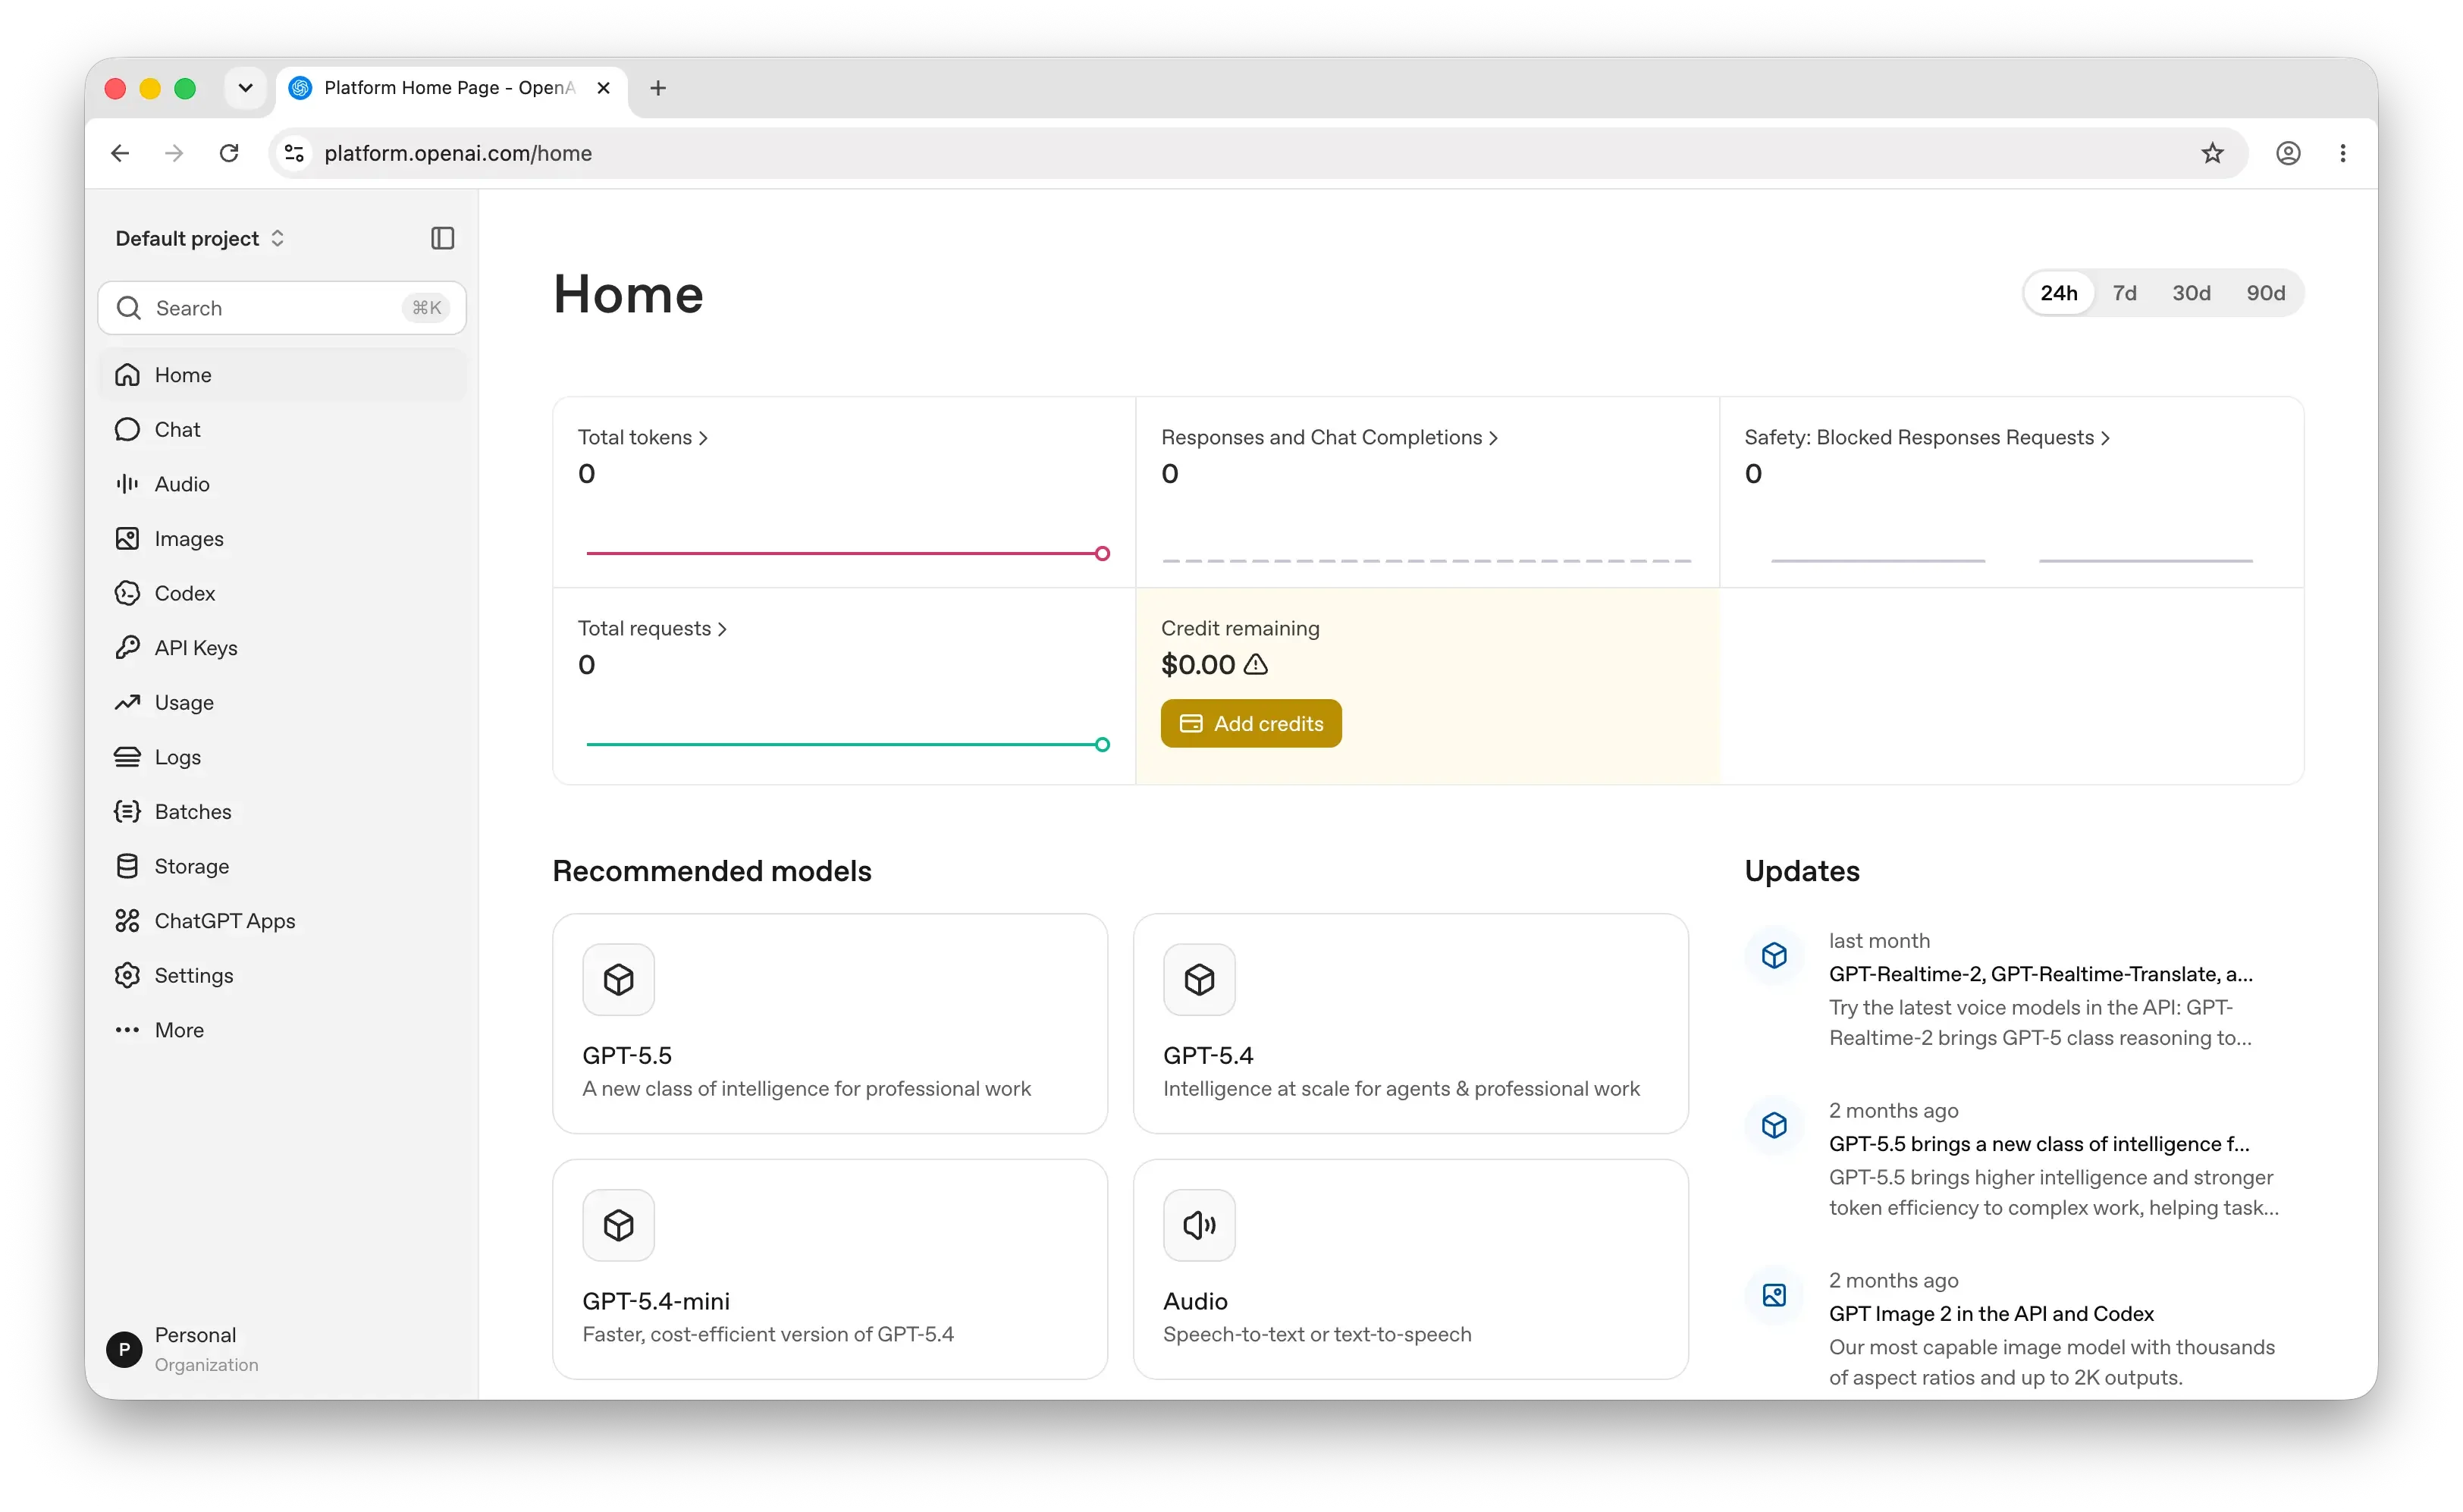
MotherSphere 技术报告中建议采取的措施顺序如下:
由于 NIKE PC 启动器缓存文件夹 (%APPDATA%\nikke_launcher\tbs_cache) 内可能残留有被篡改的文件,因此在重新运行启动器之前,必须删除该文件夹。此外,建议通过 hosts 文件或路由器防火墙阻断 insightjs.com 等攻击者域名 12。hosts 文件无法直接阻断 IP 地址,因此仅用于域名拦截 2。
- 更改核心账号:首先更改 NIKE 及 Level Infinite 账号的密码。随后,依次更改电子邮箱、Discord 和银行网站的密码。
- 双因素认证及强制下线:强制断开所有设备的登录状态,并重新设置双因素认证。因为如果 Cookie 仍然保留,仅更改密码可能无法切断现有会话 2。
- 作废 AI API 密钥:如果在这台 PC 上使用 AI 编码或聊天机器人时保存了 OpenAI、Anthropic、OpenRouter 等的 API 密钥,必须立即作废并重新申请。由于 API 密钥很容易被包含在文本文件中,因此一旦代理程序读取该文件,就相当于发生泄漏 5。
- 开发者及加密货币钱包措施:更换 SSH 密钥和云端令牌,加密货币方面建议创建新的种子钱包并转移资金,这样更加安全。
MotherSphere 的报告建议,如果发现了代理程序痕迹 (k2f_chan),重装 Windows 是最彻底清除恶意代码的手段 512。
归根结底,在日志中寻找 'k2f_chan' 的行为,是判断我的 PC 是否进入了攻击者远程控制范围的最低标准。尽管确认了代理程序处于“可读取”PC 内文件的状态,但由于特定密码或 API 密钥是否实际传输到了服务器并未记录在日志中,因此需要单独进行确认 12。因此,如果发现了代理程序运行痕迹,无论实际泄漏与否,目前作废所有 AI API 密钥和密码是最安全的选择。
参考资料
- NIKKE PC launcher compromise (Nov 2026): Level Infinite CDN files modified, remote-control agent, indicators · gist.github.com↩
- 니케 PC 런처 해킹, 임시 대처 방안 정리 · youtube.com↩
- BREAKING NEWS! SHIFT UP RESPONDS TO THE HACK! + UPDATE ON THE SITUATION! & WHAT'S GOING ON? (Nikke · youtube.com↩
- ↩
- 일반 이번 해킹사태 QnA 정리해옴 · arca.live↩