니케 PC 런처를 실행한 기록이 남아 있다고 해서 반드시 해킹 피해를 입은 것은 아닙니다. GitHub 사용자 MotherSphere가 공개한 기술 보고서에 따르면, 한 감염 사례에서는 런처를 약 19번 실행하는 동안 원격 제어 에이전트가 설치된 경우는 단 3번뿐이었습니다. 나머지 16번은 아무 일도 일어나지 않은 것처럼 보였습니다. 문제는 실제로 에이전트가 설치된 그 짧은 시간 동안, 공격자가 내 PC에서 어떤 파일을 읽었는지 사용자가 직접 확인할 방법이 거의 없다는 점입니다. 이번 사안은 게임사 공식 콘텐츠 배포 경로인 CDN(콘텐츠 전송 네트워크)의 파일이 변조되어 사용자의 PC가 원격 제어될 수 있었음을 보여주는 사례입니다.
변조된 공식 파일이 악성 코드를 부르는 원리
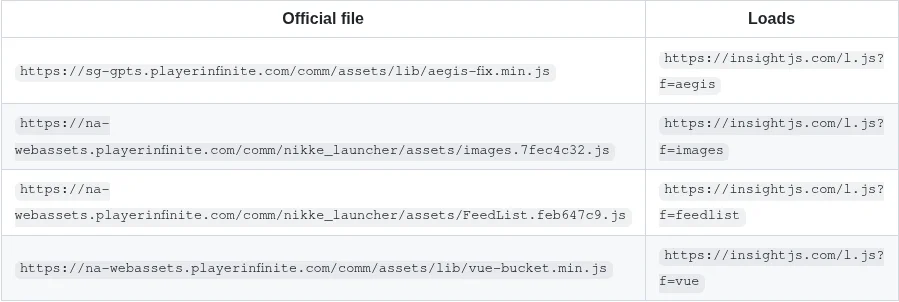
CDN은 게임사가 무거운 화면이나 음성 파일 같은 데이터를 사용자에게 빠르게 전달하기 위해 전 세계에 분산 설치한 저장소입니다. 니케 PC 런처는 실행될 때마다 서비스 운영사인 Level Infinite의 CDN에서 자바스크립트(JS) 코드 파일을 받아들이고 실행합니다. MotherSphere의 분석 결과, 2026년 9월 27일부터 이 저장소에 있던 공식 파일 4개(aegis-fix.min.js, vue-bucket.min.js, images.7fec4c32.js, FeedList.feb647c9.js)에 공격자가 추가한 코드가 섞여 있었던 것으로 확인되었습니다 1.
사용자가 정상적인 코드를 받는다고 믿고 실행한 이 파일들은 숨겨진 명령을 통해 외부 서버(insightjs.com)에서 원격 제어 에이전트 프로그램을 따로 내려받아 설치했습니다. 에이전트가 설치되면 니케 PC 런처가 켜져 있는 동안 PC가 공격자의 원격 조종을 받게 됩니다. MotherSphere는 이 에이전트가 약 30분마다 공격자 서버와 연결되어 명령을 대기하며, 공격자가 '실행(exec)' 신호를 보내면 사용자가 할 수 있는 작업을 공격자도 동일하게 수행할 수 있었다고 설명합니다 12.
공격자가 어떻게 이 공식 파일들을 수정할 수 있는 권한을 획득했는지는 아직 확인되지 않았습니다 12. 다만 Level Infinite은 11월 4일 새벽(한국 시간) 기준으로 변조된 파일을 정상 코드로 교체하는 업데이트를 진행했습니다 13. 그러나 이미 감염된 PC까지 자동으로 정화되는 것은 아니므로, 개별 확인이 필요합니다.
원격 에이전트가 노린 정보와 감염 확인법
에이전트가 설치된 PC에서는 총 264개의 특정 경로가 자동으로 탐색됩니다. 여기에는 크롬, 엣지, 파이어폭스 등 6개 브라우저에 저장된 비밀번호와 28종의 가상자산 지갑 파일이 포함됩니다 12. 또한 SSH 키, 클라우드 접속 정보, 그리고 AI 코딩 도구의 인증 파일 같은 개발자용 보안 파일도 이 목록에 들어 있었습니다 12. 하지만 공격자가 어떤 파일을 언제 읽었는지 상세한 명령 내역은 런처 로그나 윈도우 실행 기록에 남지 않습니다 2. 이로 인해 내 PC에서 데이터가 실제로 유출되었는지 사용자가 직접 입증하기는 어렵습니다.
내 PC에 에이전트가 들어와 실행되었는지 확인하는 가장 구체적인 방법은 설치 폴더의 로그 파일을 검색하는 것입니다. 니케가 설치된 폴더 안의 Launcher/intl_service/debug.log 파일을 텍스트 편집기로 열어 'k2f_chan'이라는 문자열을 검색하면 됩니다 12. MotherSphere가 분석한 감염 PC의 로그에는 에이전트 실행 흔적이 다음과 같은 패턴으로 연속 기록되어 있었습니다.
"lua downloaded to log\tinyget\tinyget.<timestamp>.log"
"k2f_chan registered"
"agent started as <PC 이름>"
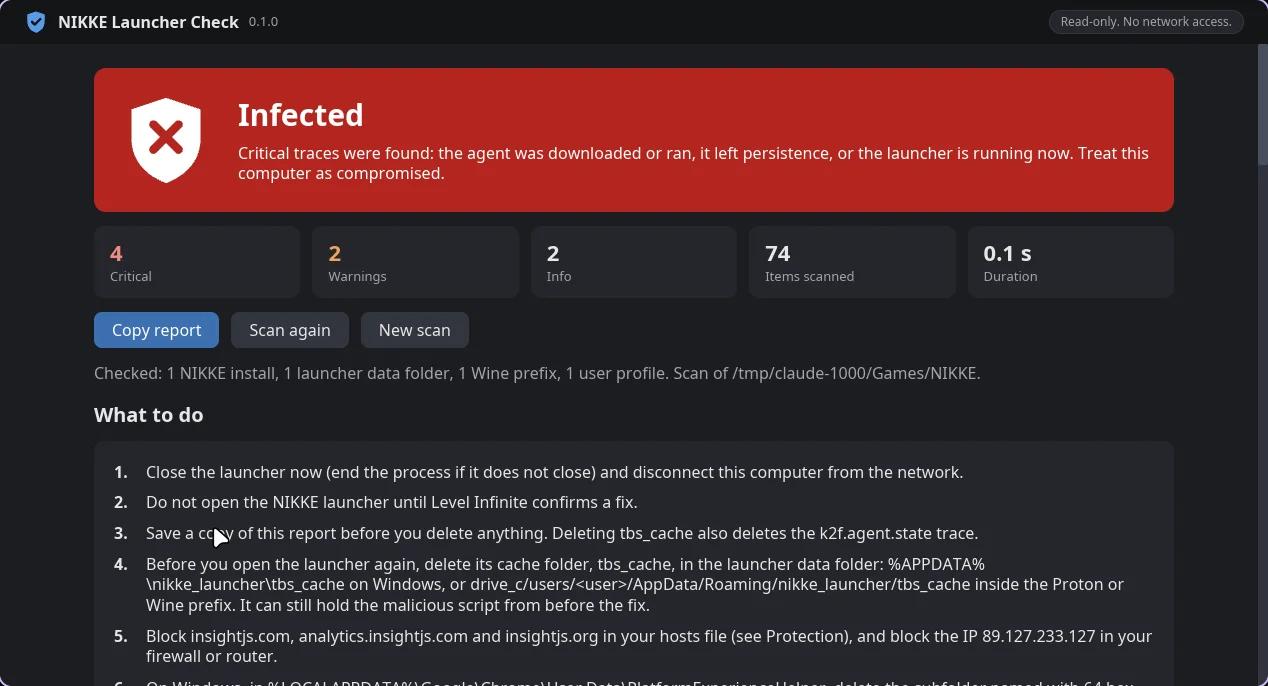
로그에서 k2f_chan registered를 찾았다면 에이전트가 실제로 실행된 결정적인 증거입니다. 이 경우 PC의 민감 정보가 노출된 상태로 간주하고 사후 조치를 취해야 합니다. 다만 로그에서 이 흔적을 찾지 못했다고 해서 무조건 안전하다고 볼 수는 없습니다. MotherSphere가 배포한 진단 도구 닉케 체크(nikke-check)의 제작자 역시 "무엇도 발견되지 않는 것이 컴퓨터가 깨끗하다는 증거는 아니다"라고 명시하고, 보고서 자체가 정적 분석과 제한된 감염 사례에 기반하고 있음을 밝히고 있습니다 14.
AI API 키와 계정 정리 체크리스트
MotherSphere 기술 보고서에서 권고하는 조치 순서는 다음과 같습니다.
니케 PC 런처 캐시 폴더(%APPDATA%\nikke_launcher\tbs_cache) 안에 변조된 파일이 남아 있을 수 있으므로, 런처를 다시 실행하기 전에 이 폴더를 삭제해야 합니다. 또한 hosts 파일이나 공유기 방화벽을 통해 insightjs.com 같은 공격자 도메인을 차단해두는 것이 좋습니다 12. hosts 파일은 IP 주소 자체를 막지 못하므로 도메인 차단 용도로만 활용합니다 2.
- 핵심 계정 변경: 가장 먼저 니케 및 Level Infinite 계정의 비밀번호를 변경합니다. 이어 이메일, 디스코드, 은행 사이트 비밀번호를 차례로 바꿉니다.
- 2단계 인증 및 세션 종료: 모든 기기의 로그인 상태를 강제로 끊어내고 2단계 인증을 새로 설정합니다. 쿠키가 남아 있으면 비밀번호 변경만으로 세션이 이어질 수 있기 때문입니다 2.
- AI API 키 폐기: 이 PC에서 AI 코딩이나 챗봇을 사용하며 OpenAI, Anthropic, OpenRouter 등의 API 키를 저장해두었다면 즉시 폐기하고 재발급받아야 합니다. API 키는 텍스트 파일에 포함되기 쉬워, 에이전트가 해당 파일을 읽을 수만 있다면 곧바로 유출된 것과 같기 때문입니다 5.
- 개발자 및 가상자산 지갑 조치: SSH 키와 클라우드 토큰을 교체하고, 가상자산은 새로운 시드 지갑을 만들어 자금을 이전하는 것이 안전합니다.
MotherSphere의 보고서는 에이전트 흔적(k2f_chan)까지 발견된 경우, 악성코드를 완전히 제거하는 가장 확실한 수단으로 윈도우 재설치를 권고합니다 512.
결국 로그에서 'k2f_chan'을 찾는 행위는 내 PC가 공격자의 원격 제어 범위 안에 들어왔는지 가려내는 최소한의 기준입니다. 에이전트가 PC 안의 파일을 '읽을 수 있는 상태'였음은 확인되었으나, 특정 비밀번호나 API 키가 실제 서버로 전송되었는지는 로그에 남지 않으므로 개별 확인이 필요합니다 12. 따라서 에이전트 실행 흔적이 보인다면, 실제 유출 여부를 떠나 AI API 키와 비밀번호를 모두 폐기하는 것이 현재로서는 가장 안전한 선택입니다.
참고자료
- NIKKE PC launcher compromise (Nov 2026): Level Infinite CDN files modified, remote-control agent, indicators · gist.github.com↩
- 니케 PC 런처 해킹, 임시 대처 방안 정리 · youtube.com↩
- BREAKING NEWS! SHIFT UP RESPONDS TO THE HACK! + UPDATE ON THE SITUATION! & WHAT'S GOING ON? (Nikke · youtube.com↩
- ↩
- 일반 이번 해킹사태 QnA 정리해옴 · arca.live↩