El mero hecho de que queden registros de la ejecución del lanzador de PC de NIKKE no significa necesariamente que se haya sufrido un hackeo. Según el informe técnico publicado por el usuario de GitHub MotherSphere, en un caso de infección se instalaron agentes de control remoto en solo 3 de las aproximadamente 19 ejecuciones del lanzador. En los otros 16 casos, no pareció ocurrir nada. El problema radica en que, durante los breves períodos en los que se instaló el agente, casi no existen métodos para que el usuario compruebe directamente qué archivos leyó el atacante en su PC. Este caso demuestra que la manipulación de archivos en la CDN (red de distribución de contenido), que es la vía oficial de distribución de contenido de las empresas de videojuegos, puede permitir el control remoto de los PC de los usuarios.
El principio mediante el cual los archivos oficiales manipulados invocan código malicioso
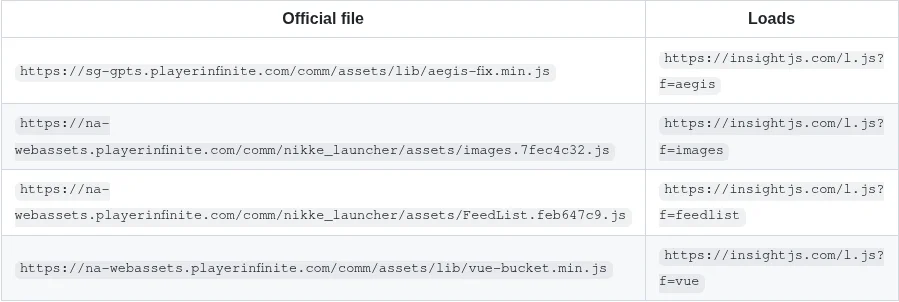
La CDN es un almacén distribuido globalmente por las empresas de videojuegos para entregar rápidamente datos pesados, como imágenes o archivos de audio, a los usuarios. Cada vez que se ejecuta, el lanzador de PC de NIKKE recibe y ejecuta archivos de código JavaScript (JS) desde la CDN del operador del servicio, Level Infinite. Según el análisis de MotherSphere, desde el 27 de septiembre de 2026 se ha confirmado que cuatro archivos oficiales almacenados en este repositorio (aegis-fix.min.js, vue-bucket.min.js, images.7fec4c32.js, FeedList.feb647c9.js) contenían código añadido por el atacante 1.
Estos archivos, que los usuarios ejecutaban confiando en que recibían código normal, descargaban e instalaban mediante comandos ocultos un programa de agente de control remoto desde un servidor externo (insightjs.com). Una vez instalado el agente, mientras el lanzador de PC de NIKKE permanecía encendido, el PC quedaba sometido al control remoto del atacante. MotherSphere explica que este agente se conecta al servidor del atacante aproximadamente cada 30 minutos para esperar instrucciones y que, cuando el atacante envía una señal de «ejecución (exec)», este puede realizar las mismas operaciones que el usuario 12.
Aún no se ha confirmado cómo obtuvieron los atacantes los permisos para modificar estos archivos oficiales 12. Sin embargo, Level Infinite publicó una actualización en la madrugada del 4 de noviembre (hora de Corea) que reemplaza los archivos manipulados por código normal 13. No obstante, como los PC ya infectados no se purifican automáticamente, es necesario realizar una comprobación individual.
Información que buscaba el agente remoto y método para confirmar la infección
En los PC donde se instaló el agente se exploran automáticamente un total de 264 rutas específicas. Entre ellas se incluyen las contraseñas almacenadas en seis navegadores como Chrome, Edge y Firefox, así como los archivos de 28 tipos de monederos de criptomonedas 12. También formaban parte de esta lista archivos de seguridad para desarrolladores, como claves SSH, información de acceso a la nube y archivos de autenticación de herramientas de programación con IA 12. Sin embargo, el historial detallado de los comandos que indican qué archivos y cuándo fueron leídos por el atacante no queda registrado en los registros del lanzador ni en el historial de ejecución de Windows 2. Esto dificulta que el usuario demuestre por sí mismo si se produjeron realmente fugas de datos desde su PC.
La forma más concreta de comprobar si un agente entró y se ejecutó en su PC consiste en buscar archivos de registro en la carpeta de instalación. Basta con abrir con un editor de texto el archivo Launcher/intl_service/debug.log situado dentro de la carpeta donde se instaló NIKKE y buscar la cadena de caracteres «k2f_chan» 12. En los registros de los PC infectados analizados por MotherSphere, las huellas de la ejecución del agente quedaban registradas de forma continua con el siguiente patrón:
"lua downloaded to log\tinyget\tinyget.<timestamp>.log"
"k2f_chan registered"
"agent started as <PC 이름>"
Si se encuentra k2f_chan registered en el registro, es una prueba decisiva de que el agente se ejecutó realmente. En este caso, se debe considerar que la información sensible del PC quedó expuesta y adoptar medidas correctivas a posteriori. No obstante, no poder encontrar esta huella en el registro no garantiza incondicionalmente que el sistema esté seguro. El creador de nikke-check, la herramienta de diagnóstico distribuida por MotherSphere, también especifica que «el hecho de que no se encuentre nada no es prueba de que el ordenador esté limpio», y revela que el propio informe se basa en análisis estáticos y en casos de infección limitados 14.
Lista de comprobación para limpiar claves API de IA y cuentas
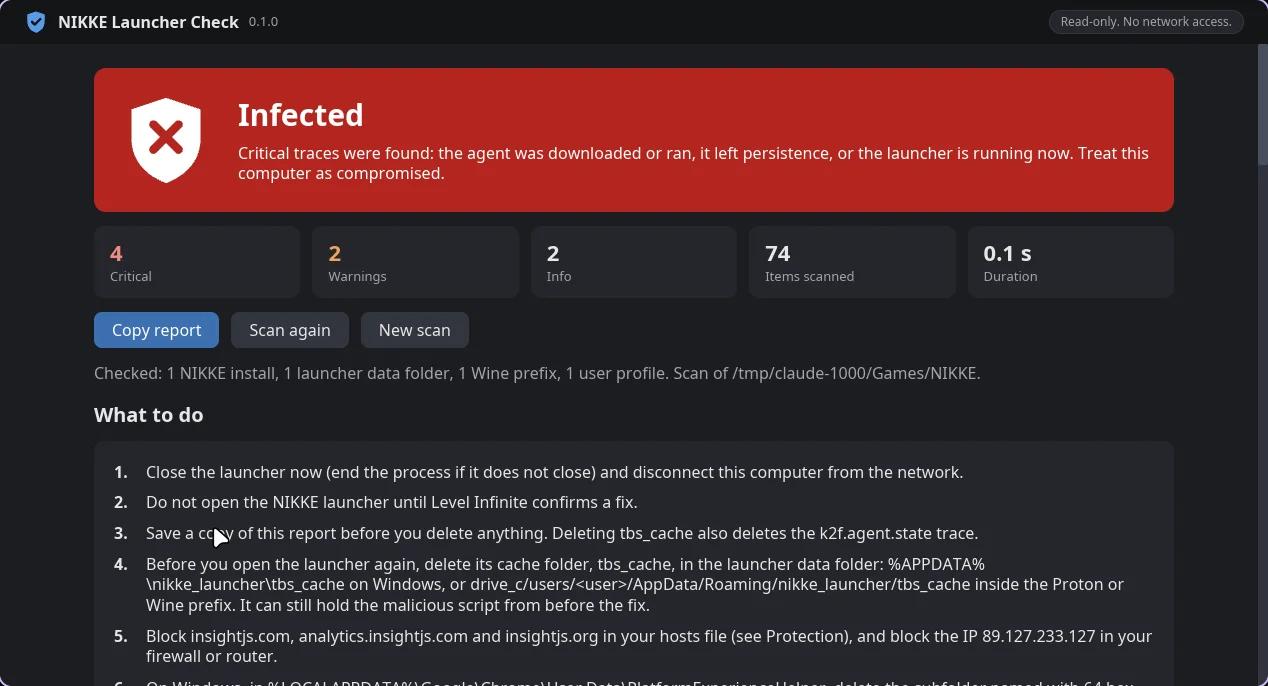
El orden de las medidas recomendadas por el informe técnico de MotherSphere es el siguiente.
Dado que en la carpeta de caché del lanzador de PC de NIKKE (%APPDATA%\nikke_launcher\tbs_cache) pueden quedar archivos manipulados, se debe eliminar esta carpeta antes de volver a ejecutar el lanzador. También es aconsejable bloquear dominios del atacante como insightjs.com mediante el archivo hosts o el cortafuegos del router 12. El archivo hosts no puede bloquear direcciones IP directamente, por lo que se utiliza únicamente para bloquear dominios 2.
- Cambio de cuentas clave: en primer lugar, cambie las contraseñas de las cuentas de NIKKE y Level Infinite. A continuación, cambie sucesivamente las contraseñas del correo electrónico, Discord y las entidades bancarias.
- Autenticación de dos factores y cierre de sesiones: cierre forzosamente el estado de inicio de sesión de todos los dispositivos y configure nuevamente la autenticación de dos factores. Esto se debe a que, si quedan cookies, las sesiones pueden mantenerse aunque se cambie la contraseña 2.
- Revocación de claves API de IA: si almacenó claves API de servicios como OpenAI, Anthropic o OpenRouter al utilizar programación con IA o chatbots desde este PC, debe revocarlas de inmediato y solicitar la emisión de nuevas. Las claves API suelen incluirse fácilmente en archivos de texto, por lo que si el agente puede leer dichos archivos, equivaldría a una fuga inmediata 5.
- Medidas para desarrolladores y monederos de criptomonedas: reemplace las claves SSH y los tokens de la nube, y, en el caso de las criptomonedas, lo más seguro es crear un nuevo monedero semilla (seed wallet) y transferir los fondos.
El informe de MotherSphere recomienda reinstalar Windows como el medio más seguro para eliminar por completo el código malicioso en los casos en que se descubren huellas del agente (k2f_chan) 512.
En última instancia, buscar «k2f_chan» en los registros es el criterio mínimo para determinar si el PC de uno entró en el rango de control remoto del atacante. Aunque se ha confirmado que el agente estaba en estado de poder «leer» los archivos del PC, dado que no queda registro en los logs de si contraseñas o claves API específicas fueron transmitidas realmente al servidor, es necesaria una comprobación individual 12. Por tanto, si aparecen huellas de ejecución del agente, revocar todas las claves API de IA y las contraseñas es, a día de hoy, la opción más segura, independientemente de si se produjeron o no fugas reales.
Referencias
- NIKKE PC launcher compromise (Nov 2026): Level Infinite CDN files modified, remote-control agent, indicators · gist.github.com↩
- 니케 PC 런처 해킹, 임시 대처 방안 정리 · youtube.com↩
- BREAKING NEWS! SHIFT UP RESPONDS TO THE HACK! + UPDATE ON THE SITUATION! & WHAT'S GOING ON? (Nikke · youtube.com↩
- ↩
- 일반 이번 해킹사태 QnA 정리해옴 · arca.live↩