ニケのPCランチャーを実行した記録が残っているからといって、必ずしもハッキング被害に遭ったとは限りません。GitHubユーザーであるMotherSphereが公開した技術レポートによると、ある感染事例では、ランチャーを約19回実行している間にリモート制御エージェントがインストールされたのはわずか3回のみでした。残り16回は、何も起こらなかったように見えました。問題は、実際にエージェントがインストールされたその短い時間の間、攻撃者が自分のPC内のどのファイルを読み取ったのかを、ユーザーが自ら確認する手段がほとんどないという点です。今回の事案は、ゲーム会社の公式コンテンツ配布経路であるCDN(コンテンツ配信ネットワーク)のファイルが改ざんされ、ユーザーのPCがリモート制御される可能性があったことを示す事例です。
改ざんされた公式ファイルがマルウェアを呼び出す仕組み
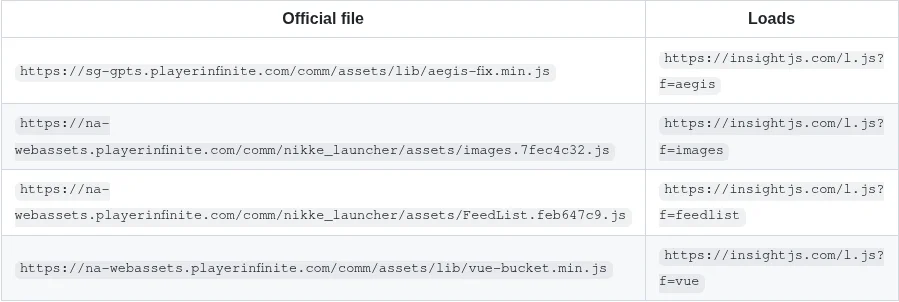
CDNは、ゲーム会社が重い画面や音声ファイルなどのデータをユーザーへ迅速に届けるために、世界中に分散設置したストレージです。ニケのPCランチャーは実行されるたびに、運営会社であるLevel InfiniteのCDNからJavaScript(JS)コードファイルを受け取り、実行します。MotherSphereの分析結果によると、2026年9月27日から、このストレージにある4つの公式ファイル(aegis-fix.min.js, vue-bucket.min.js, images.7fec4c32.js, FeedList.feb647c9.js)に、攻撃者が追加したコードが混入していたことが確認されました 1。
ユーザーが正常なコードだと思い込んで実行したこれらのファイルは、隠された命令を通じて外部サーバー(insightjs.com)からリモート制御エージェントプログラムを別途ダウンロードし、インストールしました。エージェントがインストールされると、ニケのPCランチャーが稼働している間、PCが攻撃者によるリモート制御を受ける状態になります。MotherSphereは、このエージェントが約30分ごとに攻撃者サーバーと接続し、命令を待機しており、攻撃者が「実行(exec)」シグナルを送信すると、ユーザーが行える作業を攻撃者も同様に実行できたと説明しています 12。
攻撃者がどのようにしてこれらの公式ファイルを修正する権限を獲得したのかは、まだ確認されていません 12。ただし、Level Infiniteは11月4日の早朝(韓国時間)時点で、改ざんされたファイルを正常なコードに置き換えるアップデートを実施しました 13。しかし、すでに感染したPCまで自動的に浄化されるわけではないため、個別の確認が必要です。
リモートエージェントが狙った情報と感染の確認方法
エージェントがインストールされたPCでは、合計264個の特定パスが自動的に探索されます。ここには、Chrome、Edge、Firefoxなど6種類のブラウザに保存されたパスワードや、28種類の暗号資産ウォレットファイルが含まれます 12。さらに、SSHキー、クラウド接続情報、そしてAIコーディングツールの認証ファイルなど、開発者向けのセキュリティファイルもこのリストに含まれていました 12。しかし、攻撃者がどのファイルをいつ読み取ったかを示す詳細な命令履歴は、ランチャーのログやWindowsの実行記録には残りません 2。これにより、自分のPCからデータが実際に流出したかどうかを、ユーザーが自ら立証することは困難です。
自分のPCにエージェントが侵入し、実行されたかどうかを確認する最も具体的な方法は、インストールフォルダ内のログファイルを検索することです。ニケがインストールされたフォルダ内のLauncher/intl_service/debug.logファイルをテキストエディタで開き、「k2f_chan」という文字列を検索すればよいです 12。MotherSphereが分析した感染PCのログには、エージェントの実行痕跡が次のようなパターンで連続して記録されていました。
"lua downloaded to log\tinyget\tinyget.<timestamp>.log"
"k2f_chan registered"
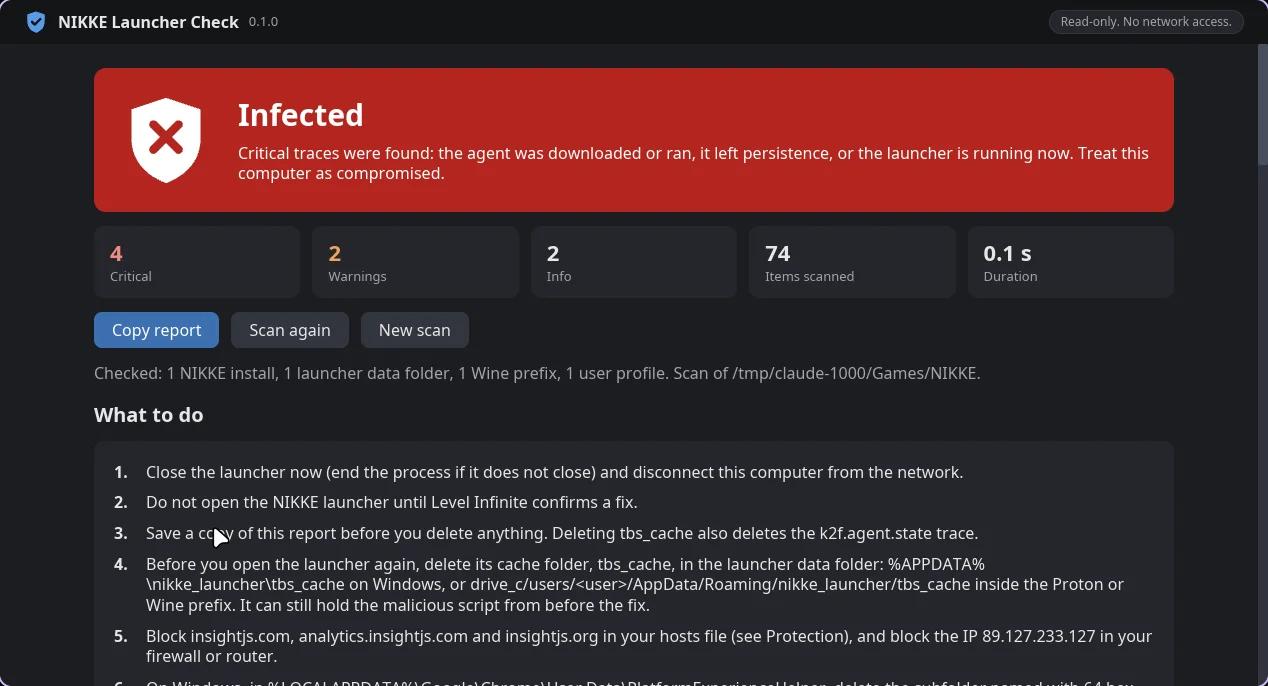
"agent started as <PC 이름>"ログからk2f_chan registeredを見つけた場合、それはエージェントが実際に実行された決定的な証拠です。この場合、PC内の機密情報が露出した状態とみなし、事後措置を講じる必要があります。ただし、ログからこの痕跡が見つからなかったとしても、無条件に安全であると判断することはできません。MotherSphereが配布した診断ツール「nikke-check」の作成者も、「何も検出されないことが、コンピュータがクリーンである証拠ではない」と明記しており、レポート自体が静的解析と限られた感染事例に基づいていることを述べています 14。
AI APIキーとアカウント整理のチェックリスト
MotherSphereの技術レポートで推奨されている対処の手順は以下の通りです。
ニケのPCランチャーのキャッシュフォルダ(%APPDATA%\nikke_launcher\tbs_cache)内に、改ざんされたファイルが残っている可能性があるため、ランチャーを再度実行する前にこのフォルダを削除する必要があります。また、hostsファイルやルーターのファイアウォールを通じて、insightjs.comなどの攻撃者ドメインをブロックしておくことが推奨されます 12。hostsファイルはIPアドレス自体をブロックできないため、ドメインブロック専用として活用します 2。
- 主要アカウントの変更: 最も最初に、ニケおよびLevel Infiniteアカウントのパスワードを変更します。続いて、メールアドレス、Discord、銀行サイトのパスワードを順番に変更します。
- 2段階認証およびセッション終了: すべてのデバイスのログイン状態を強制的に切断し、2段階認証を新たに設定します。Cookieが残っている場合、パスワードを変更するだけではセッションが続行される可能性があるためです 2。
- AI APIキーの廃棄: このPCでAIコーディングやチャットボットを利用する際に、OpenAI、Anthropic、OpenRouterなどのAPIキーを保存していた場合は、直ちに廃棄し、再発行する必要があります。APIキーはテキストファイルに含まれやすく、エージェントがそのファイルを読み取れさえすれば、即座に流出したのと同じことになるためです 5。
- 開発者および暗号資産ウォレットの対処: SSHキーとクラウドトークンを交換し、暗号資産は新しいシードウォレットを作成して資金を移動させることが安全です。
MotherSphereのレポートでは、エージェントの痕跡(k2f_chan)まで発見された場合、マルウェアを完全に除去する最も確実な手段として、Windowsの再インストールを推奨しています 512。
結局、ログから「k2f_chan」を見つける行為は、自分のPCが攻撃者のリモート制御範囲内に入ったかどうかを判別するための最小限の基準です。エージェントがPC内のファイルを「読み取れる状態」であったことは確認されましたが、特定のパスワードやAPIキーが実際にサーバーへ送信されたか否かはログに残らないため、個別の確認が必要です 12。したがって、エージェントの実行痕跡が見られる場合は、実際の流出の有無に関わらず、AI APIキーとパスワードのすべてを廃棄することが、現状では最も安全な選択です。
参考文献
- NIKKE PC launcher compromise (Nov 2026): Level Infinite CDN files modified, remote-control agent, indicators · gist.github.com↩
- 니케 PC 런처 해킹, 임시 대처 방안 정리 · youtube.com↩
- BREAKING NEWS! SHIFT UP RESPONDS TO THE HACK! + UPDATE ON THE SITUATION! & WHAT'S GOING ON? (Nikke · youtube.com↩
- ↩
- 일반 이번 해킹사태 QnA 정리해옴 · arca.live↩