엔지니어링 팀이 가장 선호하는 개발 리듬은 예측 가능한 스프린트와 차분한 릴리스입니다. 하지만 생성형 AI가 보안 취약점을 찾아내는 속도가 기하급수적으로 빨라지면서, 기존 개발 일정은 급격히 흔들리고 있습니다. AI가 기존 개발자가 미처 발견하지 못한 수십 년 된 코드베이스의 결함을 순식간에 드러내면서, 신규 기능 개발 리소스가 긴급 보안 패치로 대거 이동하는 현상이 발생하고 있습니다. 결국 LLM 취약점 발견 속도 증가는 단순히 보안 팀의 과제가 아니라, 프로젝트 릴리스 지연과 배포 주기의 왜곡으로 이어지는 구조적 개발 일정 리스크가 되었습니다. 이 변화가 실제 프로젝트에서 어떤 양상으로 나타나며, 일정의 붕괴를 막기 위해 워크플로우와 파이프라인 차원에서 어떻게 대응할 수 있는지 구체적인 사례를 바탕으로 살펴봅니다.
골든 타임의 소멸과 개발 리소스의 강제 전환
취약점 발견 속도의 비약적 가속화는 전통적인 소프트웨어 개발 수명주기(SDLC)의 시간적 여유를 압축하고 있습니다. 과거에는 취약점이 발견된 후 이를 분석하고 패치를 준비하는 이른바 '골든 타임'이 존재했습니다. 그러나 현재 AI는 10~15분 만에 취약점을 찾아내 익스플로잇을 생성하는 반면, 기업들의 평균 패치 적용 주기는 2024년 32일에서 2026년 기준 43일로 오히려 길어지고 있는 추세입니다 1. 발견과 패치 사이의 이 '노출 창(Exposure Window)' 자체가 공격자의 주요 침투 경로(초기 침투 경로 31%)로 작용하게 된 것입니다 1. 마이크로소프트가 2026년 7월 정례 보안 패치에서 역대 최다인 570건 이상의 취약점을 공개하며 시스템 부담을 가중시킨 것도 이러한 패치 폭증의 단면을 보여줍니다 1.
이러한 압력은 실제 대형 오픈소스 프로젝트의 릴리스 지연으로 직결되었습니다. PostgreSQL 프로젝트는 LLM을 통해 40년간 존재해 온 숨겨진 버그들이 대거 발견되면서, 마스터 브랜치 및 안정화 브랜치로 병합되는 수정(백포팅) 커밋 수가 폭발적으로 증가했습니다 2. REL_19_STABLE 브랜치의 경우 2025년 4~9월 724건에서 2026년 동일 기간 1,169건으로 60% 이상, REL_18_STABLE 브랜치는 248건에서 433건으로 74% 이상 급증했습니다 2.
| 브랜치 | 2025년 4~9월 커밋 수 | 2026년 4~9월 커밋 수 | 변화 양상 |
|---|---|---|---|
| master | 1,037 | 1,443 | 소폭 증가 |
| REL_19_STABLE | 724 | 1,169 | 60% 이상 급증 |
| REL_18_STABLE | 248 | 433 | 74% 이상 급증 |
PostgreSQL 브랜치별 백포팅 커밋 수 비교 2
이러한 데이터가 시사하는 개발 일정상의 치명적인 문제는 '리소스의 강제 전환'입니다 2. 원래 v19 릴리스에 포함될 신규 기능의 리뷰와 테스트에 할당되었어야 할 엔지니어링 자원이, LLM이 찾아낸 기존 릴리스의 보안 이슈 및 버그 수정(40년치 코드베이스의 결함 대응)에 투입된 것입니다. 그 결과 PostgreSQL 19는 기존 패턴(9~10월)을 벗어나 11월 이후로 지연되었으며, UPDATE/DELETE FOR PORTION OF나 SQL/PGQ와 같은 주요 기능들이 8월 27일~9월 15일이라는 늦은 시점에 되돌려지는 혼선을 겪었습니다 2. LLM의 초안 수정이 나오더라도 PostgreSQL과 같은 표준 준수 여부와 정확성을 인간 개발자가 직접 검토해야 하는 병목이 발생하여 검증 시간이 대폭 늘어났기 때문입니다 2.
트리아지(Triage) 병목과 데이터 불일치
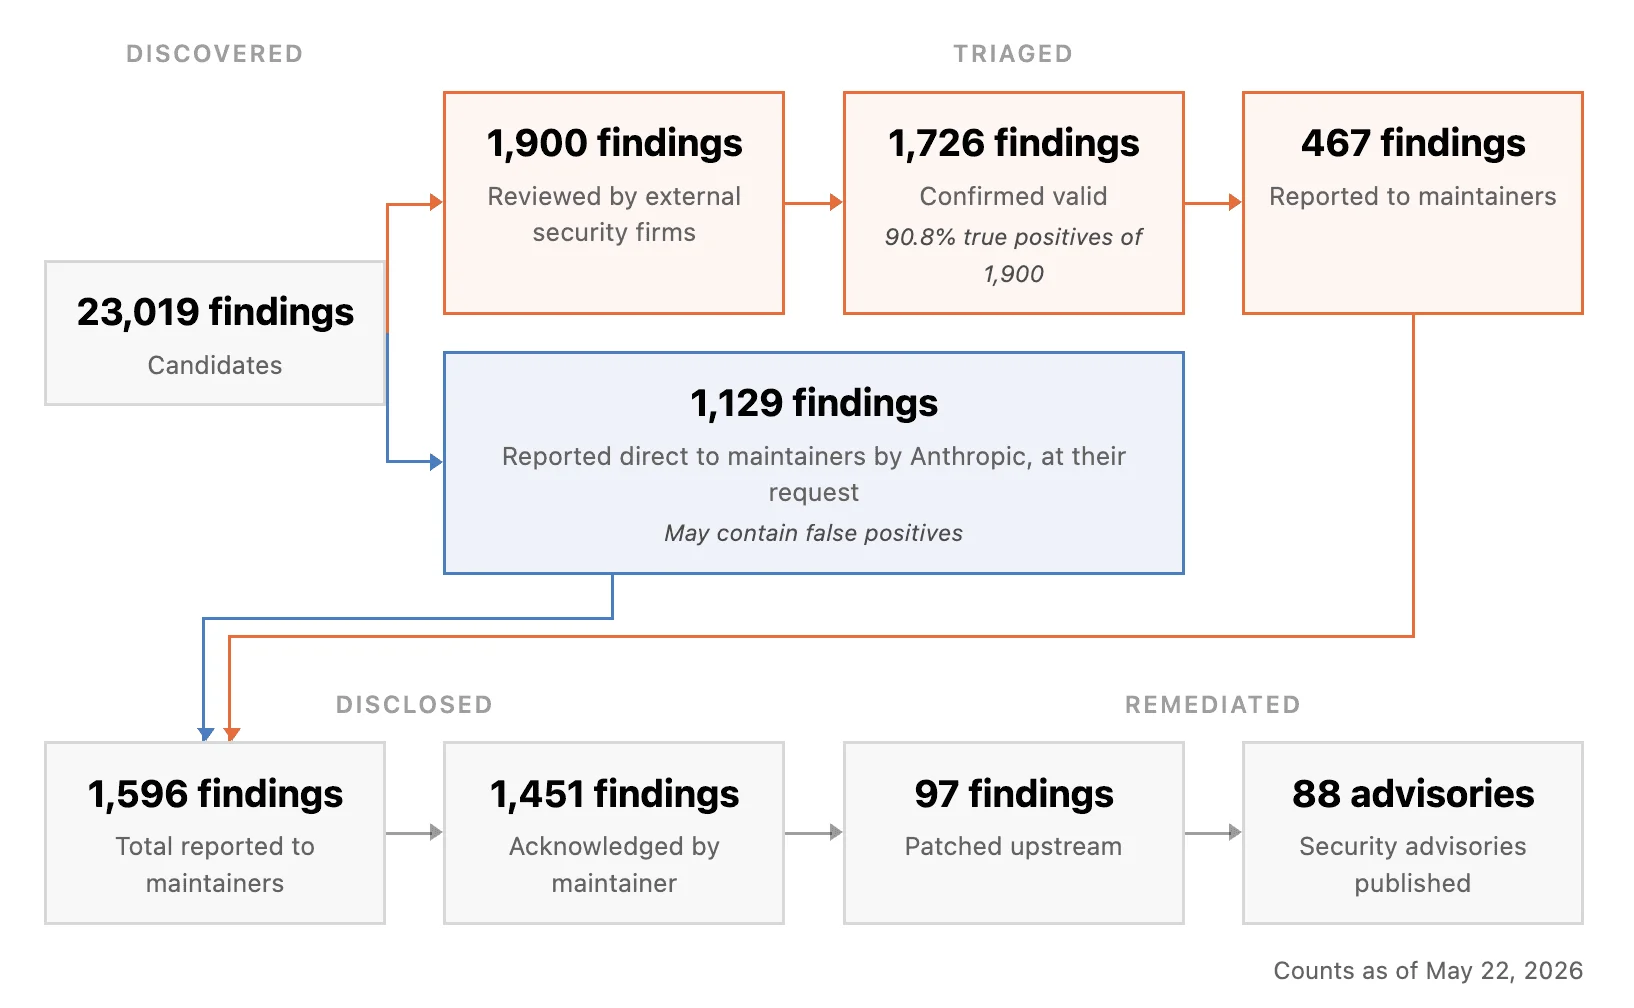
LLM 취약점 발견이 개발 일정을 붕괴시키는 두 번째 이유는, 발견된 취약점을 '어디서부터 고쳐야 하는지'를 가려내는 인간의 트리아지 과정이 자동화 속도를 따라가지 못하기 때문입니다. Anthropic의 Project Glasswing 사례가 이를 명확히 보여줍니다. 이 프로젝트에서 AI가 수주 만에 1만 건 이상의 고위험 취약점을 자율적으로 발견했지만, 전체 발견 건수 중 단 9.8%만이 실제 유지보수자에게 전달될 수 있었습니다 3. 대장에 기록된 취약점이 전체 주장 건수(2만 6153건) 대비 10.5%에 불과했으며, 최종적으로 수정까지 완료된 비율은 고작 0.8%(202건)에 그쳤습니다 3.
AI 모델이 제시한 취약점의 정확도 및 심각도 평가에 대한 과도한 기대와 실제 현장의 데이터 사이에 큰 불일치도 존재합니다. AI 모델은 취약점의 91.5%를 '치명적 또는 높음'으로 평가한 반면, 실제 유지보수자들이 동의한 심각도 비율은 51.3%에 불과했습니다 3. curl 창시자 Daniel Stenberg의 경우 AI가 보고한 5개 중 실제 취약점은 1개뿐인 등 다수의 오류와 비보안 버그가 포함되는 양상이 나타났습니다 3.
이처럼 AI가 생성한 방대한 양의 취약점 리포트를 정제되지 않은 상태로 개발 일정에 투입하면, 엔지니어링 팀은 오탐과 비보안 버그를 처리하느라 기존 업무 리소스를 소모하게 됩니다. AI 대장 데이터의 업스트림 패치 건수(421건)와 실제 메인 대장 기록(202건)이 일치하지 않는 등 후속 데이터 정합성 문제가 발생하면, 개발자들은 패치 검증과 중복 리포트 처리로 인해 스프린트 속도가 눈에 띄게 저하될 수밖에 없습니다 3.
검증 루프(Validation Loop) 인프라 구축
AI 에이전트 기반의 취약점 발견이 릴리스 지연의 원인만은 아닙니다. 이를 적절히 필터링할 검증 인프라를 사전에 구축한다면, 오히려 개발 팀의 생산성을 유지하면서 기존 정적 분석의 한계를 돌파할 수 있습니다. Anthropic의 AI 모델 Claude가 Mozilla Firefox의 취약점 14개를 발견한 사례가 이를 증명합니다. 이는 2주라는 짧은 기간 동안 발견된 것으로, 2025년 한 해 동안 수정된 파이어폭스 고위험도 버그 전체의 약 20%에 해당하는 양입니다 4. 단순한 시연이 아닌 실제 운영 환경에서의 성공적인 사례로 기록되었습니다.
| 테스트 방법 | 특징 | 깊이 / 맥락 이해력 | AI 에이전트 기반과의 비교 |
|---|---|---|---|
| 전통적 퍼징 (Fuzzing) | 범위가 넓음 | 깊이가 얕음 | 로직 오류 탐지 취약 |
| 수동 리뷰 (Manual Review) | 정확도 높음 | 맥락 이해 우수 | 속도가 매우 느림 |
| 에이전트 기반 테스트 | 속도 빠름 | 로직/상태 머신 오류 발견 | 속도+맥락 동시 확보 4 |
보안 테스트 접근법 비교
전통적 퍼징은 넓은 범위에도 불구하고 깊이가 얕아 로직 오류를 놓치기 쉽습니다. 반면 에이전트 기반 테스트는 소스 코드와 과거 CVE 데이터를 분석해 IPC 경계나 파서 로직 같은 공격 표면을 식별하는 맥락 이해력과 빠른 속도를 동시에 제공합니다 4.
다만, 이를 개발 일정에 흡수하기 위해서는 필수적인 사전 준비 기간이 요구됩니다. 중간 수준의 오탐률을 보이기 때문에, LLM이 생성한 개념 검증 코드(PoC)를 AddressSanitizer(ASAN) 등 샌드박스 환경에서 실행하여 실제 크래시나 위반이 발생하는지 자동 검증하는 '검증 루프(Validation Loop)' 인프라가 구축되어야 합니다 4. 이 오탐 필터링 및 심각도 점수화 로직을 튜닝하는 데 사전에 2~4주간의 리소스 소요가 필요하며, 이를 준비하지 않으면 false positive(오탐) 처리에 엔지니어링 팀의 속도가 묶이게 됩니다 4. 초기 교정 기간의 리소스 투자를 개발 일정에 반영하는 것이 AI 도입 성패를 가르는 핵심입니다.
취약점 대응 시간을 수 주에서 48시간으로: 자동화된 트리아지 파이프라인
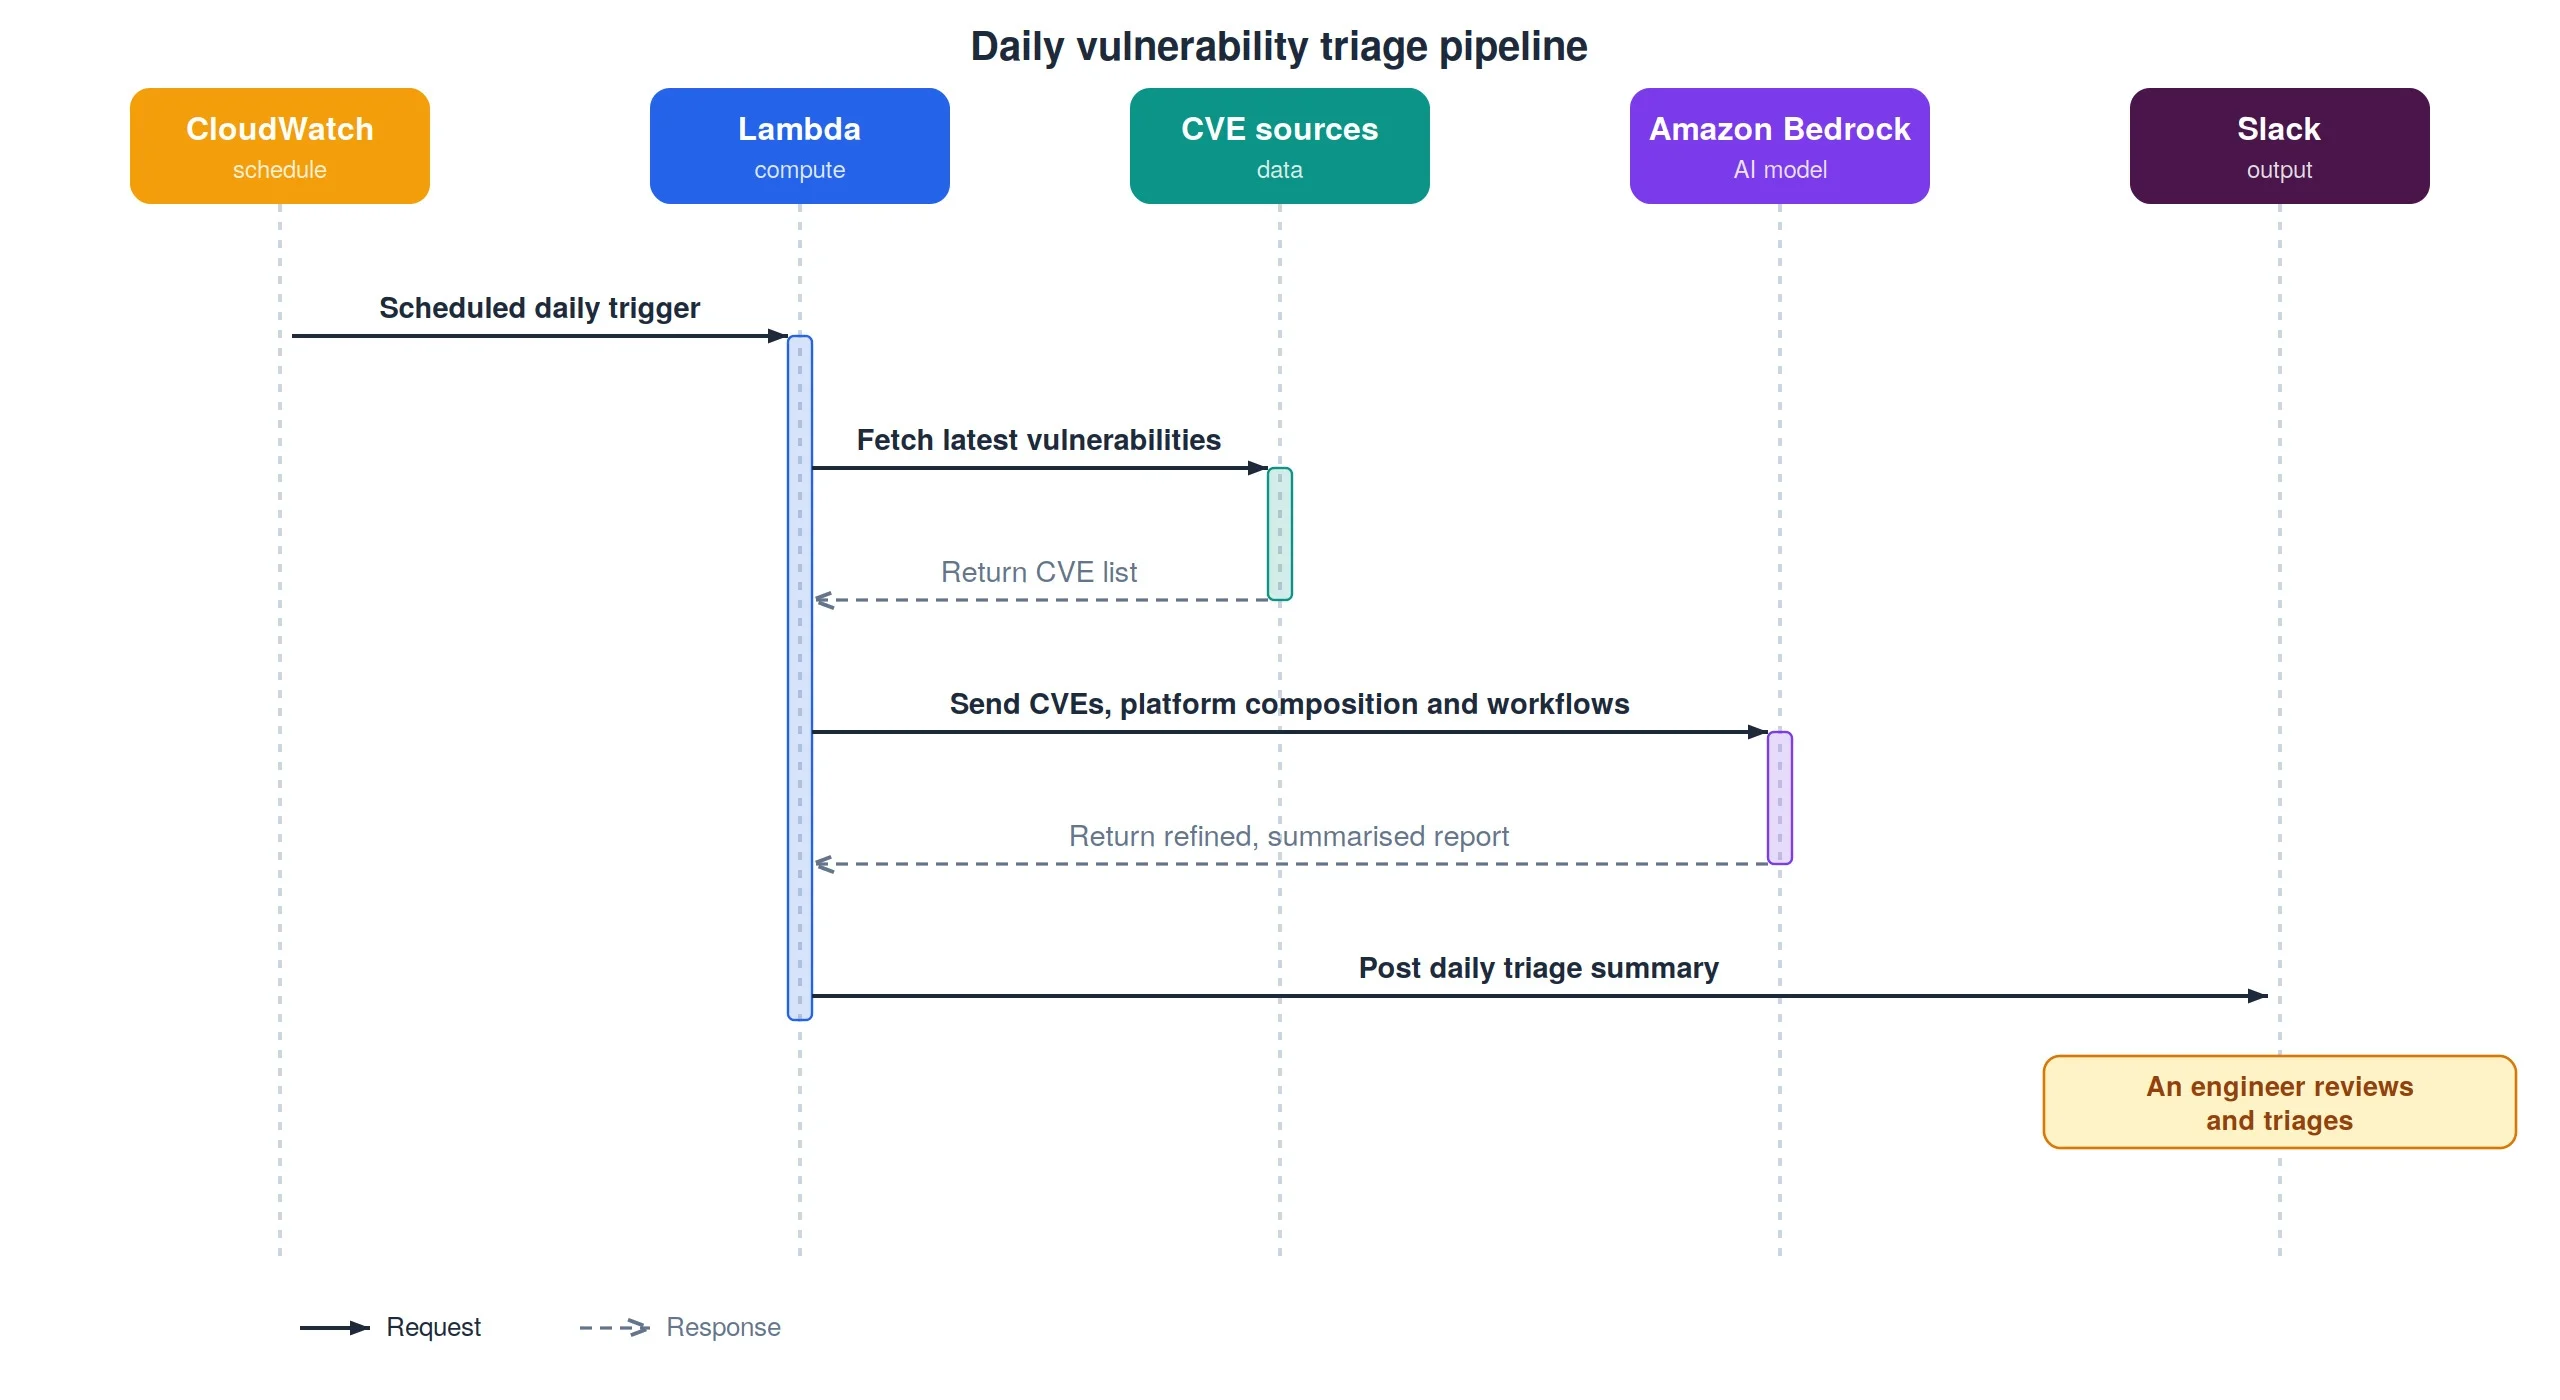
개발 일정을 지키기 위한 실질적인 대응 전략은, LLM 취약점 리포트를 단순한 이슈 티켓이 아닌 '재현 가능한 CI 테스트 코드'로 자동 변환하는 파이프라인을 구축하는 것입니다. 중견 SaaS 기업에서 AI 기반 취약점 트리아지 파이프라인을 자동화한 사례는 그 효과를 실증합니다.
이 파이프라인은 보고서 접수, 정규화 및 중복 제거, 리스크 점수화, CI/CD 트리거, 자동 수정, 피드백 루프의 8단계로 설계되었습니다. 특히 시맨틱 임베딩과 지문 해시를 활용한 중복 제거 단계를 거치며 중복 보고서를 65% 감소시켰습니다 5. 리스크 점수 산출 시에는 CVSS 점수(35%)에 더해 자산 중요도(30%), 익스플로잇 성숙도(20%) 등을 가중치로 고려합니다 5.
점수가 산출되면 개발 일정에 즉시 영향을 주는 자동 라우팅이 이루어집니다. Critical(85점 이상) 이슈가 발생하면 즉시 핫픽스 티켓이 생성되며, CI/CD 파이프라인은 vuln-{id} 브랜치를 생성하여 실패하는 테스트 케이스를 주입하고 SAST/DAST 및 의존성 스캔을 트리거합니다 5. 이 워크플로우를 적용한 결과, 자동화 도입 전 수 주 단위에 달했던 '치명적(Critical) 이슈 중위 수정 시간'이 48~72시간으로 대폭 단축되었습니다 5. 모호하거나 위험한 항목만 인간 검토를 거치도록 하되, 파괴적 테스트는 샌드박스와 합성 데이터를 사용하게 하는 규칙을 병행하는 것이 이러한 속도 향상을 가능하게 했습니다 5.
지속 가능한 릴리스를 위한 리스크 관리 프레임워크
LLM의 취약점 발견 속도 증가는 '완벽한 방어'와 '안정적인 릴리스'라는 개발의 전제를 송두리째 흔들고 있습니다. 취약점을 찾아내는 AI의 속도가 10~15분 만에 익스플로잇을 만드는 수준에 도달했지만, 실제 기업의 패치 주기가 43일로 늘어나는 현실은 이 새로운 위협을 인간 중심의 과거 프로세스로 감당할 수 없음을 말합니다 1.
엔지니어링 팀 리더는 이 새로운 개발 리듬을 스프린트와 릴리스 일정에 반영해야 합니다. 가장 먼저 백포팅 커밋 급증으로 인한 신규 기능 리뷰 지연(예: PostgreSQL 19)에 대비하여 개발 스케줄에 'AI 트리아지 전용 리소스 버퍼'를 확보해야 합니다 2. 동시에 자동화된 검증 루프(ASAN, 샌드박스)를 CI/CD 파이프라인에 2~4주간의 사전 튜닝 기간을 두고 구축해야 합니다 4. LLM이 찾아낸 취약점의 심각도를 AI가 제시하는 점수(91.5% 치명적 평가)에 전적으로 의존하지 않고, 자산 중요도와 익스플로잇 성숙도를 반영한 복합 점수 체계를 통해 Critical 이슈의 대응 시간을 '월 단위에서 48~72시간'으로 압축하는 파이프라인이 요구되는 시점입니다 315.
참고자료
- AI 보안 취약점 발견 속도, 기업 대응 시스템 추월... ‘안전 마진’ 붕괴 위기 · aeiai.net↩
- Postgres 19 is late, and it's AI's fault · rhaas.blogspot.com↩
- ↩
- ↩
- Automating Vulnerability Triage: Pipeline to Fixes · wecloud.pro↩