Debe verificar sus versiones de FastAPI y Starlette de inmediato. La vulnerabilidad CVE-2026-48710 recientemente descubierta, apodada 'BadHost', no es un simple error. Es un agujero de seguridad crítico donde un atacante, mediante la manipulación de un único encabezado Host, puede anular completamente el sistema de autenticación que usted ha construido con tanto esfuerzo y acceder fácilmente a los datos sensibles de los agentes de IA.
🚨 Primero la conclusión: Lo que debe hacer ahora mismo
Si es un desarrollador o un operador de seguridad leyendo esto, no hay tiempo para dudas. La clave es actualizar Starlette a la versión 1.0.1 o superior de inmediato. Si se encuentra en un entorno donde la actualización inmediata no es posible, debe cambiar la configuración de sus reverse proxies, como Nginx o Traefik, para que validen estrictamente el encabezado Host.
Esta vulnerabilidad afecta directamente al stack de servicios de IA modernos (vLLM, LiteLLM, servidores MCP, etc.) que se basan en FastAPI. No es simplemente un problema de "una página web hackeada", sino un fallo estructural que permite secuestrar los permisos de un agente de IA para entregar el correo electrónico del usuario, datos médicos e incluso el control de la infraestructura en la nube.
🔍 ¿Cuál es el problema? El ingenioso funcionamiento de 'BadHost'
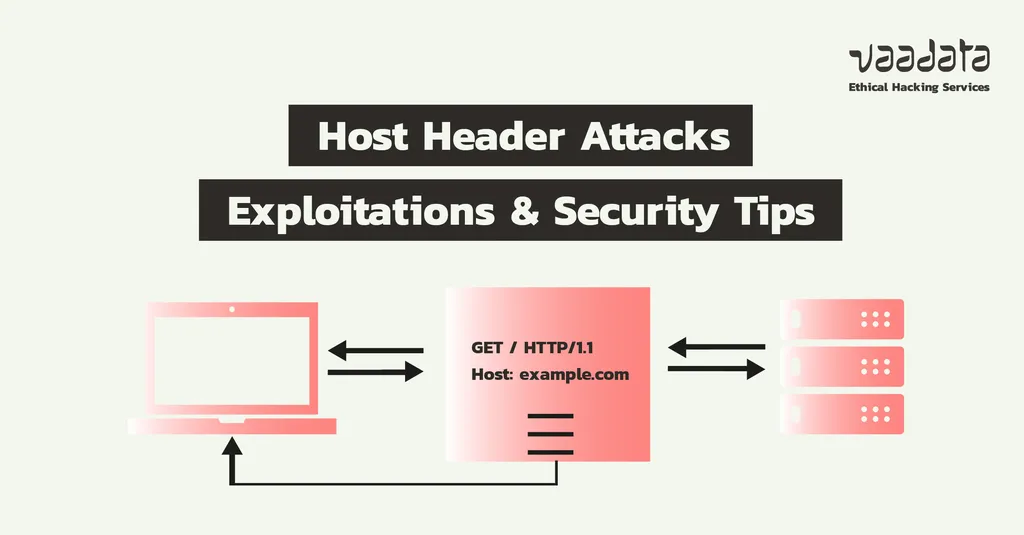
El núcleo de esta vulnerabilidad reside en la "discrepancia entre la ruta que ve el servidor y la ruta que reconoce el framework". ¿Cómo funciona este temible 'BadHost'?
Normalmente, cuando operamos un servidor web, el middleware de seguridad comprueba: "¿Tiene este usuario permiso para acceder a la ruta /protected?". Sin embargo, un atacante envía una solicitud ingeniosa como la siguiente:
GET /protected
Host: example.com/health?x=
Aquí es donde ocurre algo mágico (pero terrible):
- Enrutamiento real: El servidor ve la ruta solicitada
/protectedy determina: "Ah, esto es un lugar que requiere autenticación". - Interpretación de Starlette: Sin embargo, el objeto
request.urldentro del framework Starlette interpreta erróneamente la parte/health?x=incluida en el encabezadoHostcomo parte de la ruta. Como resultado, el framework cree erróneamente que el usuario está accediendo a una ruta segura llamada/health. - Bypass de autenticación: El middleware de autenticación permite el paso al considerar que
/healthes seguro, pero la lógica real se ejecuta en/protected. En última instancia, es como si el atacante entrara en la casa sin tener que abrir la puerta.
Esto no es un simple error de dedo. Es un fallo a nivel de diseño que ocurre durante la interacción de tres componentes de código distintos. Es una vulnerabilidad tan sofisticada que incluso los modelos de IA más modernos (como Anthropic) tendrían dificultades para detectar por sí mismos este sutil fallo lógico.
🌐 ¿Por qué el ecosistema de IA es particularmente vulnerable?
La razón por la que esta vulnerabilidad está causando un pánico global es la estructura del stack de infraestructura de IA.
La mayoría de los servicios de IA modernos funcionan sobre Starlette y FastAPI, frameworks asíncronos basados en Python. En particular, los siguientes componentes críticos están directamente expuestos:
- Servidores de inferencia de LLM y proxies: Motores principales que sirven modelos, como vLLM o LiteLLM.
- Servidores MCP (Model Context Protocol): El portal que utilizan los agentes de IA para comunicarse con herramientas externas (email, calendario, bases de datos). Por diseño, MCP suele requerir endpoints de descubrimiento OAuth no autenticados, lo que los convierte en un canal muy atractivo para los atacantes.
- Frameworks de agentes de IA: Los agentes que poseen diversos permisos para ejecutar comandos de los usuarios pueden ser secuestrados a través de esta vulnerabilidad.
Más allá de la simple alteración de una página web, el "botín" que un atacante puede obtener es inmenso. Desde información médica sensible, como datos de ensayos clínicos, hasta permisos de gestión de la nube empresarial, e incluso la capacidad de leer y escribir en el buzón de correo personal de un individuo.
✅ Estrategia de defensa de 4 pasos para prevenir daños
Muy bien, basta de terror. Ahora tracemos un plan de acción concreto sobre qué debemos hacer.
1. Prioridad máxima: Actualizar Starlette
Es la solución más segura y la única fundamental. Actualice Starlette a la versión 1.0.1 o superior inmediatamente. La versión más reciente está diseñada para ignorar las rutas anormales incluidas en el encabezado Host, bloqueando este ataque de raíz.
2. Rediseño del método de autenticación (Evitar la autenticación basada en rutas)
Muchos desarrolladores implementan la autenticación basada en rutas utilizando request.url.path en el middleware. Sin embargo, esta vulnerabilidad explota precisamente la capacidad de manipular request.url.path.
- Alternativa: En lugar de
request.url.path, utilicescope["path"], que es imposible de manipular. - Mejor opción: En lugar de un middleware, utilice las funciones integradas de FastAPI como
Depends(),Security(), o el decorador@requires()para realizar la autenticación a nivel de endpoint. El algoritmo de enrutamiento de FastAPI funciona basándose en la ruta HTTP real, por lo que es seguro frente a esta vulnerabilidad.
3. Defensa en profundidad mediante Reverse Proxy
Exponer un servidor ASGI (como Uvicorn) directamente a Internet es extremadamente peligroso.
- Coloque un reverse proxy que cumpla con el estándar RFC (como Nginx, Caddy o Traefik) en la parte frontal.
- Estos proxies normalizan y validan el encabezado
Hostde acuerdo con el estándar, impidiendo que encabezados malformados lleguen hasta el framework.
4. Realizar escaneos de vulnerabilidades
Si le preocupa que su servidor ya esté siendo atacado, utilice los escáneres en línea proporcionados por comunidades de seguridad (como X41 D-Sec). Puede verificar rápidamente si su servicio está utilizando una versión vulnerable de Starlette.
💡 Conclusión: La importancia de la seguridad en la cadena de suministro
El incidente CVE-2026-48710 nos deja una lección importante. Una sola librería de código abierto que utilizamos, y una pequeña lógica dentro de esa librería, pueden derribar todo un ecosistema de IA masivo.
Cuidar la seguridad de la cadena de suministro (Supply Chain) en la que dependemos se ha convertido en una competencia esencial para el desarrollador moderno, tanto como lo es escribir nuestro propio código. En lugar de presumir de que "mi código es seguro", debemos preguntarnos constantemente: "¿Son seguros las herramientas que utilizo?".
Abra su terminal ahora mismo y escriba pip show starlette. ¿Es su servicio seguro?
¿Qué medidas está tomando su equipo ante esta vulnerabilidad? ¿O ha experimentado alguna vez un ataque similar de manipulación de encabezados? ¡Comparta su experiencia en los comentarios!
Referencias
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com



