지금 바로 여러분의 FastAPI와 Starlette 버전을 확인해야 합니다. 최근 발견된 CVE-2026-48710 취약점, 일명 'BadHost'는 단순한 버그가 아닙니다. 공격자가 Host 헤더 하나만 조작하면 여러분이 공들여 만든 인증 시스템을 완전히 무력화하고, AI 에이전트의 민감한 데이터에 손쉽게 접근할 수 있는 치명적인 보안 구멍입니다.
🚨 결론부터 말씀드립니다: 지금 당장 해야 할 일
이 글을 읽고 계신 개발자나 보안 운영자라면, 고민할 시간은 없습니다. 핵심은 Starlette 버전을 1.0.1 이상으로 즉시 업그레이드하는 것입니다. 만약 즉시 업데이트가 불가능한 환경이라면, Nginx나 Traefik 같은 리버스 프록시에서 Host 헤더를 엄격하게 검증하도록 설정을 변경해야 합니다.
이 취약점은 특히 FastAPI를 기반으로 하는 현대적인 AI 서비스 스택(vLLM, LiteLLM, MCP 서버 등)에 직격탄을 날리고 있습니다. 단순히 "웹사이트 하나 뚫리는 문제"가 아니라, AI 에이전트가 가진 권한을 탈취해 사용자의 이메일, 의료 데이터, 심지어 클라우드 인프라 제어권까지 넘겨줄 수 있는 구조적 결함입니다.
🔍 무엇이 문제인가? 'BadHost'의 교묘한 작동 원리
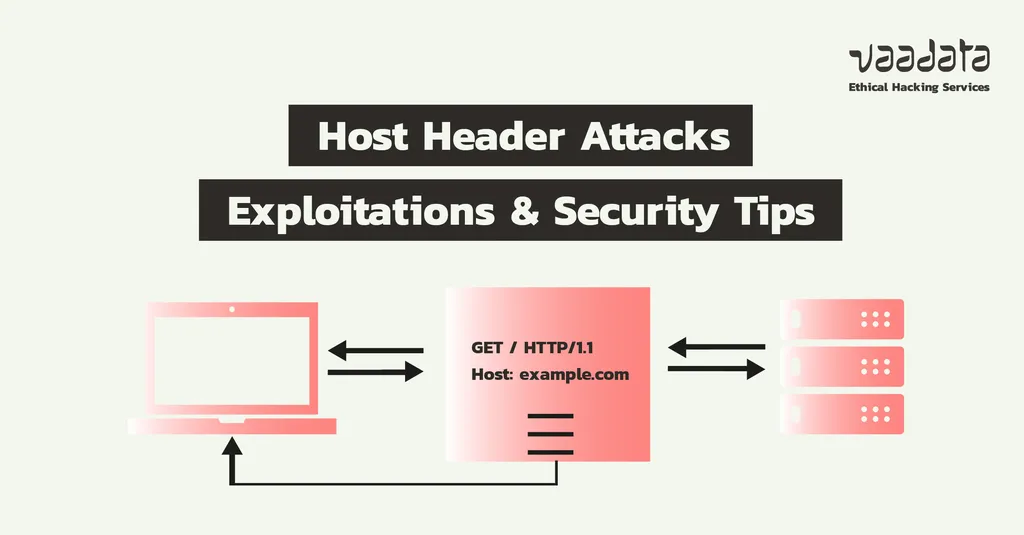
이번 취약점의 핵심은 "서버가 보는 경로와 프레임워크가 인식하는 경로의 불일치"에 있습니다. 이름부터 무시무시한 'BadHost'는 어떻게 작동할까요?
보통 우리가 웹 서버를 운영할 때, 보안 미들웨어는 "이 사용자가 /protected 경로에 들어갈 권한이 있는가?"를 체크합니다. 그런데 공격자는 다음과 같은 교묘한 요청을 보냅니다.
GET /protected
Host: example.com/health?x=
자, 여기서 마법 같은(하지만 끔찍한) 일이 벌어집니다.
- 실제 라우팅: 서버는 요청된 경로인
/protected를 보고 "아, 이건 인증이 필요한 곳이구나"라고 판단합니다. - Starlette의 해석: 하지만 Starlette 프레임워크 내부의
request.url객체는Host헤더에 포함된/health?x=부분을 경로의 일부로 잘못 해석해 버립니다. 결과적으로 프레임워크는 사용자가/health라는 안전한 경로에 접근했다고 착각하게 됩니다. - 인증 우회: 인증 미들웨어는
/health가 안전하다고 판단해 통과시켜 주지만, 실제 로직은/protected에서 실행됩니다. 결국 공격자는 문을 열지 않고도 집 안으로 들어가는 셈입니다.
이것은 단순한 오타 수준의 버그가 아닙니다. 서로 다른 세 가지 코드 구성 요소가 상호작용하는 과정에서 발생하는 설계 수준의 결함입니다. 심지어 최신 AI 모델(Anthropic 등)조차 이런 미묘한 논리적 허점을 스스로 찾아내기 어려울 만큼 정교한 취약점입니다.
🌐 왜 AI 생태계가 유독 위험한가?
이번 취약점이 유독 전 세계적인 공포를 불러일으킨 이유는 바로 AI 인프라 스택의 구조 때문입니다.
현대 AI 서비스는 대부분 Python 기반의 비동기 프레임워크인 Starlette와 FastAPI 위에서 돌아갑니다. 특히 다음과 같은 핵심 컴포넌트들이 이번 취약점에 직접적으로 노출되어 있습니다.
- LLM 추론 및 프록시 서버: vLLM, LiteLLM 등 모델을 서빙하는 핵심 엔진들.
- MCP (Model Context Protocol) 서버: AI 에이전트가 외부 도구(이메일, 캘린더, 데이터베이스)와 통신할 때 사용하는 관문입니다. MCP는 설계상 인증되지 않은 OAuth 발견 엔드포인트를 요구하는 경우가 많아, 공격자에게는 아주 매력적인 통로가 됩니다.
- AI 에이전트 프레임워크: 사용자의 명령을 수행하기 위해 다양한 권한을 가진 에이전트들이 이 취약점을 통해 탈취될 수 있습니다.
단순히 웹 페이지가 변조되는 수준을 넘어, 공격자가 침투했을 때 얻을 수 있는 '전리품'이 너무나 막대합니다. 임상 시험 데이터와 같은 민감한 의료 정보부터, 기업의 클라우드 관리 권한, 심지어 개인의 이메일 함 전체를 읽고 쓰는 것까지 가능해질 수 있습니다.
✅ 피해를 막기 위한 4단계 방어 전략
자, 공포는 여기까지입니다. 이제 우리가 무엇을 해야 할지 구체적인 액션 플랜을 세워봅시다.
1. 최우선 과제: Starlette 업데이트
가장 확실하고 유일한 근본 해결책입니다. Starlette 버전을 1.0.1 이상으로 즉시 업그레이드하세요. 최신 버전은 Host 헤더에 포함된 비정상적인 경로를 무시하도록 설계되어 있어, 이 공격을 원천 차단합니다.
2. 인증 방식의 재설계 (Path-based Auth 탈피)
많은 개발자가 미들웨어에서 request.url.path를 사용하여 경로 기반 인증을 구현합니다. 하지만 이번 취약점은 바로 이 request.url.path를 조작할 수 있다는 점을 노립니다.
- 대안:
request.url.path대신 조작이 불가능한 **scope["path"]**를 사용하세요. - 더 좋은 방법: 미들웨어 대신 FastAPI의 내장 기능인
Depends(),Security(), 또는@requires()데코레이터를 사용하여 엔드포인트 단위로 인증을 수행하세요. FastAPI의 라우팅 알고리즘은 실제 HTTP 경로를 기준으로 작동하므로 이번 취약점으로부터 안전합니다.
3. 리버스 프록시를 통한 심층 방어 (Defense in Depth)
ASGI 서버(Uvicorn 등)를 인터넷에 직접 노출하는 것은 매우 위험합니다.
- Nginx, Caddy, Traefik 같은 RFC를 준수하는 리버스 프록시를 앞단에 두세요.
- 이들은
Host헤더를 표준에 맞게 정규화(Normalization)하고 검증해주기 때문에, 잘못된 헤더가 프레임워크까지 도달하는 것을 중간에서 막아줍니다.
4. 취약점 스캔 실시
이미 내 서버가 공격당하고 있는 건 아닌지 걱정된다면, 보안 커뮤니티(X41 D-Sec 등)에서 제공하는 온라인 스캐너를 활용해 보세요. 자신의 서비스가 취약한 버전의 Starlette를 사용하고 있는지 빠르게 점검할 수 있습니다.
💡 마치며: 공급망 보안의 중요성
이번 CVE-2026-48710 사태는 우리에게 중요한 교훈을 남깁니다. 우리가 사용하는 오픈소스 라이브러리 하나가, 그리고 그 라이브러리 안의 작은 로직 하나가 거대한 AI 생태계 전체를 무너뜨릴 수 있다는 사실입니다.
우리가 직접 짠 코드만큼이나, 우리가 의존하고 있는 공급망(Supply Chain)의 보안을 챙기는 것이 현대 개발자의 필수 역량이 되었습니다. "내 코드는 안전해"라고 자만하기보다는, "내가 사용하는 도구는 안전한가?"를 끊임없이 질문해야 합니다.
지금 바로 터미널을 열고 pip show starlette를 입력해 보세요. 여러분의 서비스는 안전한가요?
여러분의 팀은 이번 취약점에 대해 어떤 대응책을 세우고 계신가요? 혹은 유사한 헤더 조작 공격을 경험해 보신 적이 있나요? 댓글로 경험을 공유해 주세요!
참고자료
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com