今すぐあなたの FastAPI と Starlette のバージョンを確認してください。最近発見された CVE-2026-48710 という脆弱性、通称「BadHost」は、単なるバグではありません。攻撃者が Host ヘッダーを一つ操作するだけで、あなたが丹念に構築した認証システムを完全に無力化し、AI エージェントの機密データに容易にアクセスできてしまう致命的なセキュリティホールです。
🚨 結論から申し上げます:今すぐすべきこと
この記事を読んでいる開発者やセキュリティ運用担当者であれば、悩んでいる時間はありません。核心は Starlette のバージョンを 1.0.1 以上に即時アップグレードすることです。もし即時のアップデートが不可能な環境であれば、Nginx や Traefik のようなリバースプロキシで Host ヘッダーを厳格に検証するように設定を変更する必要があります。
この脆弱性は、特に FastAPI をベースとした現代的な AI サービススタック(vLLM、LiteLLM、MCP サーバーなど)に直撃を与えています。これは単に「ウェブサイトが一つ突破される問題」ではなく、AI エージェントが持つ権限を奪取し、ユーザーのメール、医療データ、さらにはクラウドインフラの制御権まで渡してしまう可能性がある構造的な欠陥です。
🔍 何が問題なのか? 「BadHost」の巧妙な仕組み
今回の脆弱性の核心は、「サーバーが見ているパスと、フレームワークが認識しているパスの不一致」にあります。名前からして恐ろしい「BadHost」は、どのように動作するのでしょうか?
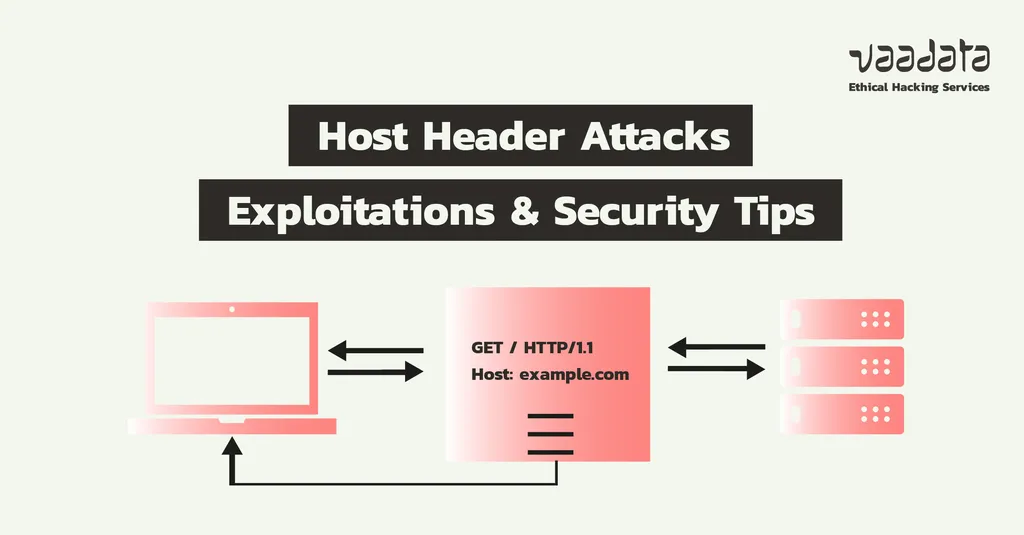
通常、ウェブサーバーを運用する際、セキュリティミドルウェアは「このユーザーは /protected パスに入る権限があるか?」をチェックします。しかし、攻撃者は次のような巧妙なリクエストを送信します。
GET /protected
Host: example.com/health?x=
ここで、魔法のような(しかし恐ろしい)ことが起こります。
- 実際のルーティング: サーバーはリクエストされたパスである
/protectedを見て、「あ、これは認証が必要な場所だ」と判断します。 - Starlette による解釈: しかし、Starlette フレームワーク内部の
request.urlオブジェクトは、Hostヘッダーに含まれる/health?x=の部分をパスの一部として誤って解釈してしまいます。結果として、フレームワークはユーザーが/healthという安全なパスにアクセスしたと勘違いしてしまいます。 - 認証のバイパス: 認証ミドルウェアは
/healthが安全であると判断して通過させますが、実際のロジックは/protectedで実行されます。結局、攻撃者はドアを開けることなく家の中に入り込むようなものです。
これは単なるタイポレベルのバグではありません。異なる3つのコードコンポーネントが相互作用する過程で発生する、設計レベルの欠陥です。最新の AI モデル(Anthropic など)でさえ、このような微細な論理的隙間を自力で見つけ出すのが難しいほど、精巧な脆弱性です。
🌐 なぜ AI エコシステムが特に危険なのか?
今回の脆弱性が世界的な恐怖を呼んでいる理由は、まさに AI インフラスタックの構造 にあります。
現代の AI サービスは、そのほとんどが Python ベースの非同期フレームワークである Starlette と FastAPI の上で動作しています。特に以下のような核心的なコンポーネントが、今回の脆弱性に直接さらされています。
- LLM 推論およびプロキシサーバー: vLLM、LiteLLM など、モデルをサービングするコアエンジン。
- MCP (Model Context Protocol) サーバー: AI エージェントが外部ツール(メール、カレンダー、データベース)と通信する際に使用するゲートウェイです。MCP は設計上、認証されていない OAuth 発見エンドポイントを要求することが多く、攻撃者にとっては非常に魅力的な経路となります。
- AI エージェント フレームワーク: ユーザーの命令を実行するために様々な権限を持つエージェントが、この脆弱性を通じて乗っ取られる可能性があります。
単にウェブページが改ざんされるレベルを超え、攻撃者が侵入した際に得られる「戦利品」があまりにも膨大です。臨床試験データのような機密性の高い医療情報から、企業のクラウド管理権限、さらには個人のメールボックス全体を読み書きすることまで可能になります。
✅ 被害を防ぐための 4 ステップ防御戦略
さて、恐怖はここまでです。これから私たちが何をすべきか、具体的なアクションプランを立てましょう。
1. 最優先事項:Starlette のアップデート
最も確実かつ唯一の根本的な解決策です。Starlette のバージョンを 1.0.1 以上に即時アップグレードしてください。最新バージョンは Host ヘッダーに含まれる異常なパスを無視するように設計されており、この攻撃を根源から遮断します。
2. 認証方式の再設計 (Path-based Auth からの脱却)
多くの開発者がミドルウェアで request.url.path を使用してパスベースの認証を実装しています。しかし、今回の脆弱性はまさにこの request.url.path を操作できるという点に付け込みます。
- 代替案:
request.url.pathの代わりに、操作不可能なscope["path"]を使用してください。 - より良い方法: ミドルウェアの代わりに、FastAPI の組み込み機能である
Depends(),Security(), または@requires()デコレータを使用して、エンドポイント単位で認証を行ってください。FastAPI のルーティングアルゴリズムは実際の HTTP パスに基づいて動作するため、今回の脆弱性に対して安全です。
3. リバースプロキシによる多層防御 (Defense in Depth)
ASGI サーバー (Uvicorn など) をインターネットに直接さらすのは非常に危険です。
- Nginx、Caddy、Traefik のような RFC を準拠したリバースプロキシ を前段に置いてください。
- これらは
Hostヘッダーを標準に従って正規化 (Normalization) し、検証してくれるため、不正なヘッダーがフレームワークまで到達するのを中間で防いでくれます。
4. 脆弱性スキャンの実施
すでに自分のサーバーが攻撃を受けているのではないかと不安な場合は、セキュリティコミュニティ (X41 D-Sec など) が提供する オンラインスキャナー を活用してください。自分のサービスが脆弱なバージョンの Starlette を使用していないか、迅速にチェックできます。
💡 おわりに:サプライチェーン・セキュリティの重要性
今回の CVE-2026-48710 事態は、私たちに重要な教訓を残します。私たちが使用するオープンソースライブラリの一つが、そしてそのライブラリの中の小さなロジック一つが、巨大な AI エコシステム全体を崩壊させ得るという事実です。
自分たちが直接書いたコードと同じくらい、依存している サプライチェーン (Supply Chain) のセキュリティを確保することが、現代の開発者にとって必須の能力となりました。「自分のコードは安全だ」と過信するのではなく、「自分が使っているツールは安全か?」を絶えず問い続けなければなりません。
今すぐターミナルを開き、pip show starlette と入力してみてください。あなたのサービスは安全ですか?
あなたのチームは今回の脆弱性に対してどのような対策を立てていますか?あるいは、同様のヘッダー操作攻撃を経験したことはありますか?ぜひコメントで経験を共有してください!
参考文献
- BadHost – CVE-2026-48710: Starlette Host-Header Auth Bypass · news.ycombinator.com



