2026年10月28日,科学技术信息通信部表示,鉴于近期金融及公共机构发生的网络入侵和个人信息泄露事故,将对民间重要信息通信基础设施的111个机构(172处设施)推进紧急安全脆弱性检查 1, 2, 3。本次紧急检查是独立于依据现行法规进行的定期检查之外的措施,其目的在于立即提升外部恶意攻击者可轻易访问的互联网接口资产的安全水平。为了理解本次检查,首先需要掌握重要信息通信基础设施的指定结构以及相关法规所要求的安全检查体系。
重要信息通信基础设施的指定结构与法律标准
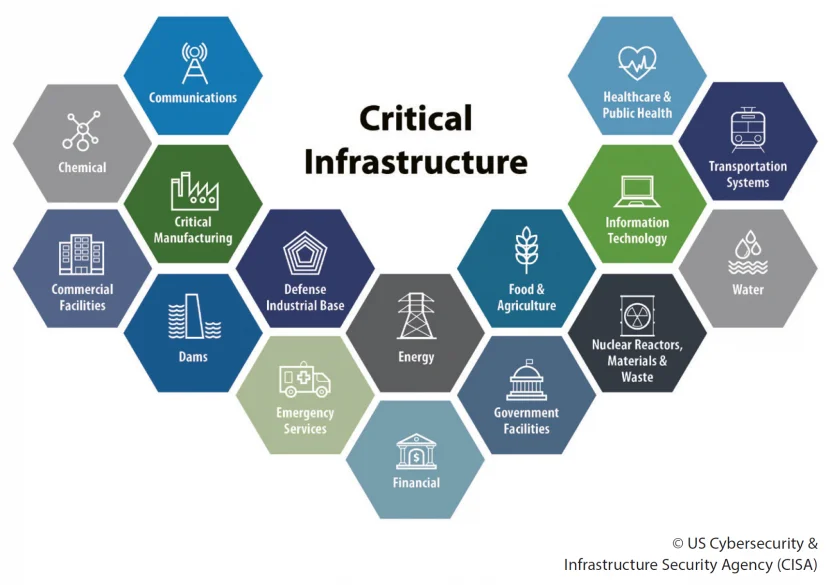
重要信息通信基础设施是指在发生网络入侵事故时,对国家安全或社会经济产生极大影响的核心系统。这些设施依据《信息通信基础保护法》进行指定和管理 3。电信、金融、能源、交通、广播、医疗、公共等多个领域的设施均在涵盖范围之内 4, 5。特别是近期,随着应用云计算数据中心、智慧城市、5G通信网等新技术的领域不断扩大,纳入对象也随之扩展 5。
一旦被指定为重要信息通信基础设施,管理机构将承担保护设施的具体义务。根据法律,管理机构必须对由相关中央行政机关指定的所属设施,每年定期实施脆弱性分析与评估 4, 5。在初次指定时,基本原则是在指定后6个月内完成分析与评估 4, 5。若因不可抗力无法在期限内完成,经中央行政机关长官批准,最多可延长3个月 5。但是,如果在6个月之前实施的评估符合标准,也将获得认可 5。
2026年安全评估的核心:Web与云计算项目的大幅细化
定期安全检查的具体详细标准遵循韩国互联网振兴院(KISA)发布的指南。KISA于2025年12月24日发布了《2026年重要信息通信基础设施技术脆弱性分析与评估方法详细指南》 4。本次指南的最大特点在于,针对实务人员咨询较多的Web应用和云计算领域的检查项目进行了大幅细化与详细化 4。
技术指南由总计12个领域构成。其中,Web Application(Web)领域包含21个细分项目,所有项目的重要性级别均被指定为“高” 4。具体的检查项目包括代码注入(含SSTI、XXE)、SQL注入、SSRF、CSRF、恶意文件上传、管理页面暴露、自动化攻击等 4。
云计算(CA-01~CA-19)领域运营总共有19个项目。该区域分为账号管理(MFA等)、权限管理、虚拟资源管理(VPC和存储器的公开访问)、运营管理(加密、日志、备份)四大类别进行细致检查 4。此外,虚拟化设备是与云计算区分的独立检查对象,在“虚拟化设备”领域(HV-01~HV-25)中作为单独项目处理 4。在实务准备过程中,机构将对重要性“高”的项目优先采取措施,并利用免费扫描服务对对外暴露的资产进行初步确认 4。
检查执行方式:横跨三个领域的立体评估
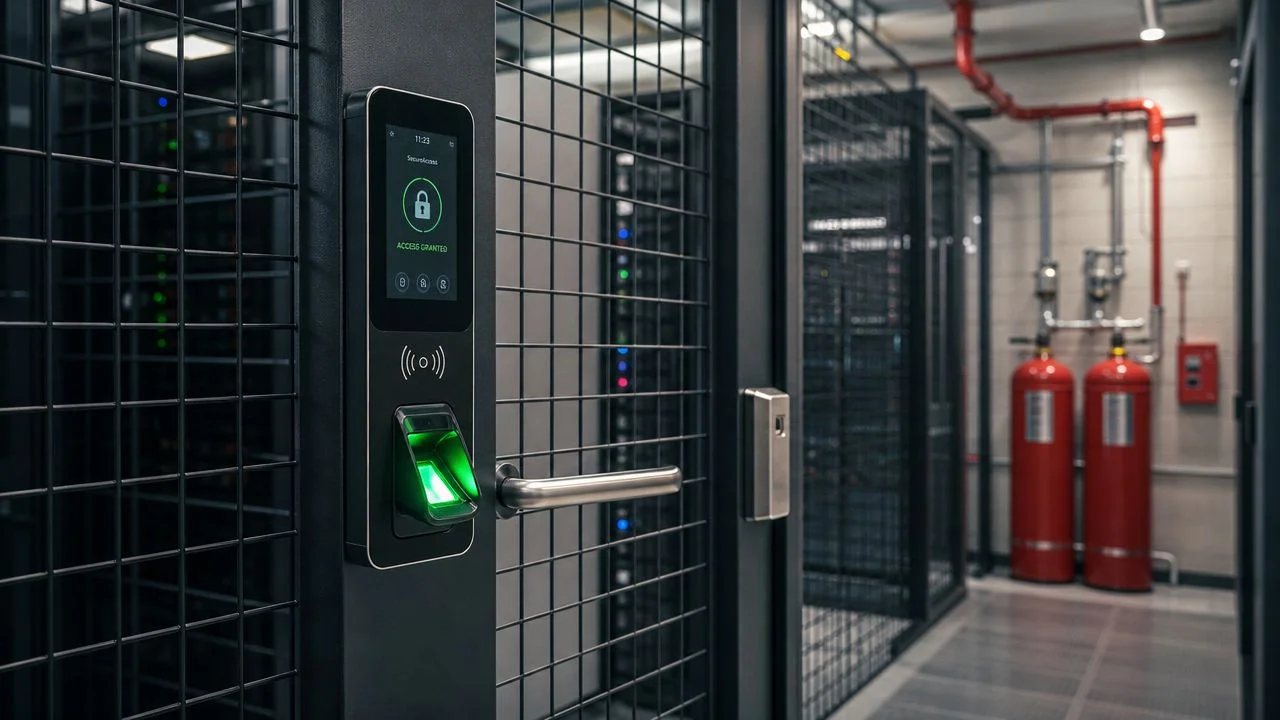
安全检查并非仅仅依靠自动化工具运行。评估将区分管理、物理、技术三个领域,进行立体且综合的评价 5。
各领域具体的执行方式如下。
| 领域 | 主要检查方法 | 评估内容 |
|---|---|---|
| 管理 | 文件确认及面谈 | 安全政策的制定及执行情况 |
| 物理 | 计算机室等管制区域的实地考察 | 物理访问控制及设施保护状态 |
| 技术 | 工具检查及模拟黑客攻击 | 系统及网络的技术防御能力 |
(依据 5)
评估执行主体既可以由管理机构直接进行,也可以委托给韩国互联网振兴院(KISA)或依据《信息通信产业发展法》第48条之二指定的信息安全专业服务企业 5。如果系统运营委托给SI(系统集成)企业负责,根据合同范围,SI企业有时也会包含在检查准备工作中 4。
在分析技术脆弱性时,将重点确认上一年度发现的脆弱点 5。根据重要性对检查对象资产进行分级并确定优先级,基于分析结果,结合机密性、完整性、可用性计算风险等级 5。该风险等级分为高、中、低三类,被判定为“高”的脆弱点要求尽早改善 5。对于其余等级,需制定中长期改善计划 5。
本次紧急检查的背景:对外暴露资产与PHP脆弱性
始于2026年10月末的本次紧急安全脆弱性检查,是独立于法规规定的定期履行检查之外的性质进行的 3。检查对象包括111个机构,这些机构管理着172处设施,涵盖电信、平台、金融领域,其中包括SK电讯、KT、LG Uplus等电信三社的有线及无线网络服务以及互联网数据中心相关系统 3。
本次紧急措施的背景在于近期发生的金融圈网络入侵事故的成因调查过程。据金融当局分析,原先被排除在安全检查对象之外的附加系统等互联网接口资产(对外暴露服务器、网页等)被确认为黑客的主要渗透路径 1, 3。因此,科学技术信息通信部集中力量调查黑客利用可能性较高的互联网暴露资产,并确认其安全脆弱性 1, 3。
此外,全世界网站多达70%使用的PHP语言中发现了严重的安全脆弱性,这也是主要诱因之一 3。针对作为编程语言层面脆弱性的PHP,政府掌握了其对国内的影响度及安全补丁应用状况,并同步推进了必要的应对措施 3。
检查程序与改善措施产出方式
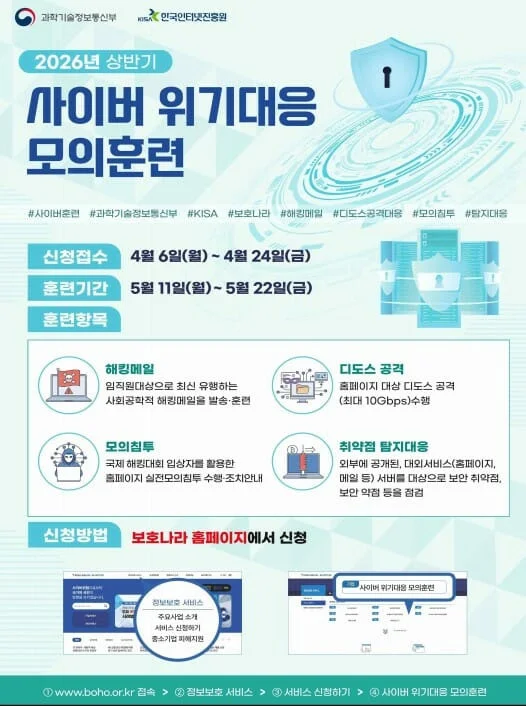
为进行本次紧急检查,科学技术信息通信部要求对象管理机构在2026年10月末之前提交安全检查同意书、对象设施现状、自行检查检查清单等资料 2, 3。基于此,计划于11月启动检查,并最迟在2026年内完成所有检查程序 1, 2。现场计划在机构自行检查结果的基础上,进行安全管理状况的实地确认及并行检查 1, 2。
定期脆弱性分析与评估结果的产出方式也遵循明确的标准。分析出的脆弱点将根据评估结果换算为量化分数。为了确保评估结果的客观性,通过满分100分的独立计算式得出分数 5。
对于技术措施本身不可能实施,或者应用安全补丁会给服务运营带来障碍的“无法处理脆弱点”,也制定了处理标准。这类脆弱点必须确保证明材料,并系统地制定补充对策,反映到保护对策中 5。
结果利用及机构的事先准备流程
脆弱性分析与评估不仅仅是形式要求,更是制定实质性保护对策的基础资料 5。管理机构及SI等实务人员依据KISA公开的2026年详细指南,应用具体的事先准备流程。若应用指南推荐的实务准备4个步骤,则如下所示。
- D-90之前:识别IP、域名、云账号等对象资产,彻底整理清单。
- D-60之前:以Web应用21个项目及云计算19个项目为标准,实施机构内部的事先自查。
- D-45之前:与检查执行机构(受托机构)协商评估日程及范围。
- D-30之前:系统地整理脆弱性改善措施前后的设置状态、日志、屏幕截图等必要证据 4。
这种分阶段的方法有助于机构超越零散的安全应对,构建系统化的脆弱性管理体系。随着云计算、人工智能、量子加密通信等新技术的快速引入,对基础设施的安全要求也变得更加严格。政府应通过定期的保护措施以及持续细致的安全检查,集中管理力量,确保主要信息通信基础设施能够从网络威胁中稳定运营。
参考资料
- 금융·공공 해킹에 정부 긴급 점검…민간 기반시설 172곳 대상 | 연합뉴스 · yna.co.kr↩
- [속보] 정부, 민간 주요정보통신기반시설 170여개 취약점 점검 착수 · joongang.co.kr↩
- 금융권 해킹·PHP 취약점에…정부, 통신사 등 172곳 보안 점검 | 한겨레 · hani.co.kr↩
- 주요정보통신기반시설 취약점 평가 2026 개편... | SENTRIX 블로그 · sentrix.co.kr↩
- 주요 정보통신기반시설 취약점 분석ㆍ평가 - Carlsen's · carlsenblog.com↩