El 28 de octubre de 2026, el Ministerio de Ciencia y TIC anunció que, en respuesta a los recientes incidentes de ciberintrusión y fuga de datos personales ocurridos en instituciones financieras y organismos públicos, llevaría a cabo una revisión urgente de vulnerabilidades de seguridad en 111 organizaciones privadas (172 instalaciones) designadas como infraestructuras clave de información y comunicaciones 1, 2, 3. Esta revisión urgente es una medida que se lleva a cabo independientemente de las revisiones periódicas establecidas por la legislación vigente. Tiene como objetivo mejorar inmediatamente el nivel de seguridad de los activos expuestos en Internet, a los que los atacantes externos pueden acceder fácilmente. Para comprender esta revisión, es necesario primero conocer la estructura de designación de las infraestructuras clave de información y comunicaciones y el sistema de revisión de seguridad que exigen las normativas relacionadas.
Estructura de designación y estándares legales de las infraestructuras clave de información y comunicaciones
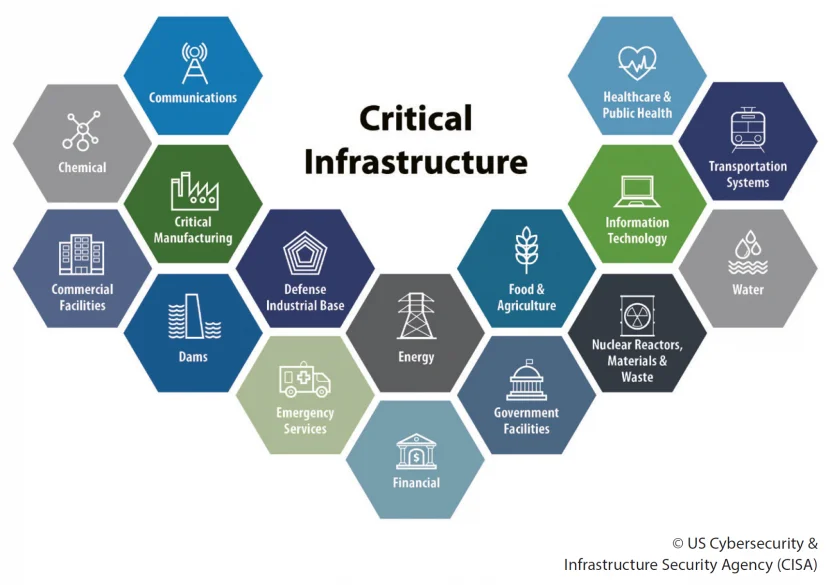
Las infraestructuras clave de información y comunicaciones se refieren a sistemas esenciales cuyo impacto en la seguridad nacional o socioeconómico es extremadamente elevado en caso de producirse un incidente de ciberintrusión. Dichas instalaciones están designadas y gestionadas en virtud de la «Ley de Protección de las Infraestructuras de Información y Comunicaciones» 3. Entre los sectores objeto de esta normativa se incluyen las telecomunicaciones, las finanzas, la energía, el transporte, la radiodifusión, la sanidad y el sector público, entre otros 4, 5. En particular, recientemente se observa una tendencia a ampliar el ámbito de aplicación a sectores donde se han incorporado nuevas tecnologías, como los centros de datos en la nube, las ciudades inteligentes y las redes de telecomunicaciones 5G 5.
Una vez designadas como infraestructuras clave de información y comunicaciones, los organismos gestores asumen obligaciones específicas para proteger dichas instalaciones. Conforme a la ley, los organismos gestores deben realizar obligatoriamente un análisis y evaluación periódicos de las vulnerabilidades de las instalaciones bajo su jurisdicción, designadas por los ministerios y organismos centrales pertinentes, una vez al año 4, 5. En el momento de la designación inicial, el principio básico es completar dicho análisis y evaluación en un plazo de seis meses desde la designación 4, 5. En caso de que, por causas justificadas, no sea posible llevarlo a cabo dentro del plazo establecido, podrá ampliarse hasta un máximo de tres meses previa aprobación del titular del organismo central pertinente 5. No obstante, si la evaluación se ha realizado antes de los seis meses y cumple con los criterios establecidos, será válida 5.
Aspectos clave de la evaluación de seguridad de 2026: subdivisión exhaustiva de los apartados relativos a web y nube
Los criterios específicos y detallados para las revisiones periódicas de seguridad se rigen por las directrices publicadas por la Agencia Coreana de Internet y Seguridad (KISA). El 24 de diciembre de 2025, la KISA publicó la «Guía detallada de métodos de análisis y evaluación de vulnerabilidades técnicas de las infraestructuras clave de información y comunicaciones para 2026» 4. La característica más destacada de esta guía es la considerable subdivisión y mayor detalle de los apartados de revisión relativos a las aplicaciones web y a los entornos en la nube, ámbitos sobre los que los profesionales habían planteado numerosas consultas 4.
La guía técnica está estructurada en un total de 12 áreas. De ellas, el área de Aplicaciones Web (Web) incluye 21 apartados específicos, y todos ellos han sido clasificados con el nivel de importancia «alto» 4. Los apartados concretos de revisión incluyen inyección de código (incluidas SSTI y XXE), inyección SQL, SSRF, CSRF, carga de archivos maliciosos, exposición de páginas de administración y ataques automatizados, entre otros 4.
El área de Nube (CA-01 a CA-19) consta de un total de 19 apartados. Este ámbito se divide en cuatro categorías: gestión de cuentas (incluida la autenticación multifactor, MFA), gestión de permisos, gestión de recursos virtuales (acceso público a VPC y almacenamiento) y gestión operativa (cifrado, registro de eventos o logging, y copias de seguridad), siendo todos ellos revisados minuciosamente 4. Además, los equipos de virtualización constituyen un objeto de revisión independiente, diferenciado del de la nube, y se tratan en apartados específicos dentro del área «Equipos de virtualización» (HV-01 a HV-25) 4. Durante el proceso de preparación operativa, las organizaciones priorizan las medidas correctivas para los apartados clasificados con el nivel de importancia «alto» y utilizan servicios de escaneo gratuitos para realizar una primera identificación de los activos expuestos externamente 4.
Método de ejecución de las revisiones: evaluación integral en tres ámbitos
Las revisiones de seguridad no se limitan a la simple ejecución de herramientas automatizadas. Se lleva a cabo una evaluación integral y tridimensional, diferenciada en los ámbitos administrativo, físico y técnico 5.
La metodología específica para la ejecución en cada ámbito es la siguiente:
| Ámbito | Principales métodos de revisión | Contenido de la evaluación |
|---|---|---|
| Administrativo | Revisión documental y entrevistas | Elaboración e implementación de políticas de seguridad |
| Físico | Inspección in situ de zonas restringidas, como salas de equipos informáticos | Estado del control de acceso físico y protección de instalaciones |
| Técnico | Revisión mediante herramientas y pruebas de hacking simulado | Defensa técnica de sistemas y redes |
(Conforme a 5)
La entidad responsable de llevar a cabo la evaluación puede ser el propio organismo gestor; asimismo, es posible delegar dicha evaluación en la Agencia Coreana de Internet y Seguridad (KISA) o en empresas especializadas en servicios de protección de la información designadas conforme al artículo 48-2 de la «Ley de Impulso de la Industria de las Tecnologías de la Información y las Comunicaciones» 5. En caso de que la operación de los sistemas esté subcontratada a una empresa de integración de sistemas (SI), esta puede participar en la preparación de la revisión según el alcance contractual 4.
Al analizar las vulnerabilidades técnicas, se prestan especial atención a las vulnerabilidades detectadas durante el año inmediatamente anterior 5. Los activos sujetos a revisión se clasifican por niveles de importancia para establecer prioridades, y, sobre la base de los resultados del análisis, se calcula una calificación de riesgo que tiene en cuenta la confidencialidad, la integridad y la disponibilidad 5. Esta calificación de riesgo se clasifica en alta, media y baja; las vulnerabilidades calificadas como «altas» requieren medidas de corrección tempranas 5. Para las restantes categorías, se elaboran planes de mejora a medio y largo plazo 5.
Contexto de esta revisión urgente: activos expuestos externamente y vulnerabilidades de PHP
La revisión urgente de vulnerabilidades de seguridad, iniciada a finales de octubre de 2026, se está llevando a cabo con un carácter independiente respecto de las revisiones periódicas obligatorias previstas por la ley 3. Los sujetos de revisión incluyen 111 organizaciones que gestionan 172 instalaciones en los sectores de telecomunicaciones, plataformas y finanzas, entre las cuales figuran los servicios de redes fijas y móviles de los tres principales operadores de telecomunicaciones (SK Telecom, KT y LG U+) y los sistemas relacionados con centros de datos de Internet 3.
El origen de esta medida urgente radica en el proceso de investigación de las causas de los recientes incidentes de ciberintrusión ocurridos en el sector financiero. Según los análisis de las autoridades financieras, los activos situados en puntos de contacto con Internet (servidores expuestos externamente, páginas web, etc.), como los sistemas complementarios que antes no estaban incluidos en el ámbito de las revisiones de seguridad, fueron utilizados como principales vías de penetración por los atacantes 1, 3. Por esta razón, el Ministerio de Ciencia y TIC centró sus esfuerzos en identificar exhaustivamente los activos expuestos en Internet con alto riesgo de explotación por parte de hackeos y en verificar sus vulnerabilidades de seguridad 1, 3.
A esto se suma el hallazgo de vulnerabilidades de seguridad graves en el lenguaje de programación PHP, utilizado por hasta el 70 % de los sitios web a nivel mundial, lo que ha constituido otra causa importante 3. En el caso de PHP, que presenta vulnerabilidades a nivel de lenguaje de programación, el gobierno ha evaluado su impacto a nivel nacional y la situación actual de aplicación de parches de seguridad, impulsando simultáneamente las medidas de respuesta necesarias 3.
Procedimiento de revisión y metodología para la determinación de las medidas correctivas
Para llevar a cabo esta revisión urgente, el Ministerio de Ciencia y TIC recibió de los organismos gestores de las instalaciones designadas, hasta finales de octubre de 2026, formularios de consentimiento para la revisión de seguridad, inventarios de las instalaciones incluidas y listas de verificación para la autoevaluación interna, entre otros documentos 2, 3. Sobre esta base, está previsto iniciar las revisiones en noviembre y concluir todos los procedimientos a más tardar dentro del año 2026 1, 2. Durante la fase de campo, además de los resultados de la autoevaluación realizada por cada organización, se llevarían a cabo verificaciones sobre el terreno del estado real de la gestión de la seguridad y revisiones paralelas 1, 2.
La metodología para la determinación de los resultados de los análisis y evaluaciones periódicos de vulnerabilidades también se rige por criterios claros. Las vulnerabilidades analizadas se convierten en una puntuación cuantificada según los resultados de la evaluación. Para garantizar la objetividad de los resultados, se calcula la puntuación mediante una fórmula específica sobre 100 puntos 5.
Asimismo, existen criterios específicos para el tratamiento de las «vulnerabilidades no remediables», aquellas en las que las medidas técnicas resultan inviables o en las que la aplicación de parches de seguridad interrumpe la prestación de servicios. Dichas vulnerabilidades deben documentarse obligatoriamente con pruebas acreditativas y deben incorporarse sistemáticamente a las medidas de protección mediante la elaboración de planes de compensación bien estructurados 5.
Aplicación de los resultados y proceso de preparación previa de las organizaciones
El análisis y la evaluación de vulnerabilidades trascienden el mero cumplimiento formal, constituyendo material base para la elaboración de medidas prácticas de protección 5. Los organismos gestores y los equipos operativos, incluidas las empresas de integración de sistemas (SI), aplican un proceso de preparación previa específico conforme a la guía detallada de 2026 publicada por la KISA. Los cuatro pasos de preparación operativa recomendados por la guía son los siguientes:
- Antes de D-90: Identificar y registrar exhaustivamente los activos objeto de revisión, incluidas direcciones IP, dominios y cuentas de servicios en la nube.
- Antes de D-60: Realizar una autoevaluación interna de la organización tomando como referencia los 21 apartados relativos a aplicaciones web y los 19 apartados relativos a entornos en la nube.
- Antes de D-45: Acordar con la entidad que realizará la revisión (en caso de externalización) el calendario y el alcance de la evaluación.
- Antes de D-30: Sistematizar la documentación probatoria imprescindible, como los estados de configuración antes y después de las medidas correctivas de las vulnerabilidades, los registros de eventos y las capturas de pantalla 4.
Este enfoque gradual ayuda a las organizaciones a superar las respuestas aisladas en materia de seguridad y a consolidar un sistema sistemático de gestión de vulnerabilidades. Con la rápida adopción de nuevas tecnologías, como la nube, la inteligencia artificial y las comunicaciones cuánticas criptográficas, los requisitos de seguridad para las infraestructuras se han vuelto cada vez más rigurosos. Es el momento de que el gobierno concentre sus esfuerzos de gestión para garantizar que las infraestructuras clave de información y comunicaciones operen con estabilidad frente a las amenazas cibernéticas, mediante medidas de protección periódicas y revisiones de seguridad constantes y meticulosas.
Referencias
- 금융·공공 해킹에 정부 긴급 점검…민간 기반시설 172곳 대상 | 연합뉴스 · yna.co.kr↩
- [속보] 정부, 민간 주요정보통신기반시설 170여개 취약점 점검 착수 · joongang.co.kr↩
- 금융권 해킹·PHP 취약점에…정부, 통신사 등 172곳 보안 점검 | 한겨레 · hani.co.kr↩
- 주요정보통신기반시설 취약점 평가 2026 개편... | SENTRIX 블로그 · sentrix.co.kr↩
- 주요 정보통신기반시설 취약점 분석ㆍ평가 - Carlsen's · carlsenblog.com↩