2026年10月28日、科学技術情報通信省は、最近の金融および公共機関で発生したサイバー侵害と個人情報漏洩事故を契機に、民間の主要情報通信基盤施設111機関(172施設)を対象に緊急セキュリティ脆弱性点検を推進すると発表しました 1, 2, 3。今回の緊急点検は、既存の法規に基づく定期点検とは別途実施される措置です。外部から悪意ある攻撃者が容易にアクセスできるインターネット接続資産のセキュリティレベルを即座に引き上げることを目的としています。今回の点検を理解するためには、まず主要情報通信基盤施設の指定構造と関連法令が要求するセキュリティ点検体制を把握する必要があります。
主要情報通信基盤施設の指定構造と法的基準
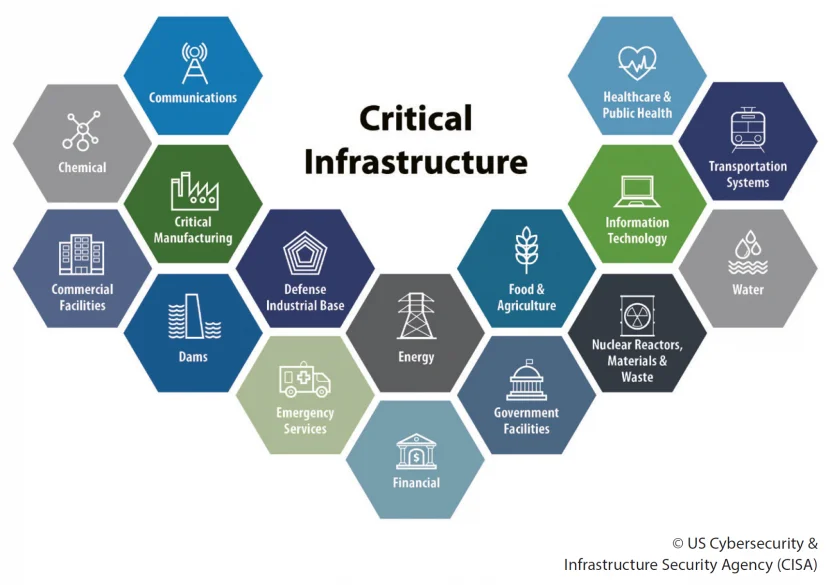
主要情報通信基盤施設とは、サイバー侵害事故が発生した際に国家安保や社会経済的な影響が極めて大きい核心システムを意味します。これらの施設は「情報通信基盤保護法」に基づき、指定および管理を受けています 3。通信、金融、エネルギー、交通、放送、医療、公共など多様な分野の施設が対象となります 4, 5。特に最近では、クラウドデータセンター、スマートシティ、5G通信網など新技術が適用された分野へと対象が拡大する傾向が見られています 5。
主要情報通信基盤施設として指定されると、管理機関は施設を保護するための具体的な義務を負担することになります。法律により、管理機関は関係中央行政機関が指定した管轄施設に対して、毎年定期的に脆弱性分析・評価を必ず実施しなければなりません 4, 5。初回指定時には、指定後6か月以内に分析・評価を完了させることが基本原則です 4, 5。やむを得ない理由により期限内の実施が困難な場合は、中央行政機関長の承認を得て最大3か月まで延長することが可能です 5。ただし、6か月以前に実施された評価であっても、基準に合致する場合は認定されることになります 5。
2026年セキュリティ評価の核心:Web・クラウド項目の大幅細分化
定期的なセキュリティ点検の詳細かつ具体的な基準は、韓国インターネット振興院(KISA)が発行するガイドラインに準拠しています。KISAは2025年12月24日に「2026年 主要情報通信基盤施設 技術的脆弱性分析・評価方法 詳細ガイド」を公開しました 4。今回のガイドラインの最大の特徴は、実務者からの問い合わせが多かったWebアプリケーションおよびクラウド領域の点検項目が大幅に細分化され、詳細化された点です 4。
技術的ガイドラインは全12分野で構成されています。そのうちWeb Application(Web)分野は21の細目項目を含んでおり、すべての項目の重要度が「高」に指定されています 4。具体的な点検項目には、コードインジェクション(SSTI・XXEを含む)、SQLインジェクション、SSRF、CSRF、悪性ファイルアップロード、管理ページ露出、自動化攻撃などが含まれます 4。
クラウド(CA-01~CA-19)分野は全19項目で運営されます。この領域は、アカウント管理(MFAなど)、権限管理、仮想リソース管理(VPC・ストレージのパブリックアクセス)、運用管理(暗号化・ロギング・バックアップ)の4つのカテゴリーに分かれ、綿密に点検されます 4。また、仮想化装置はクラウドと区別される独立した点検対象であり、「仮想化装置」分野(HV-01~HV-25)において別項目として扱われます 4。実務準備過程で、機関は重要度「高」の項目に対する優先的な対策を実施し、無料スキャンサービスを活用して外部に露出している資産を第一次確認するという方法でアプローチします 4。
点検実施方式:3つの領域にわたる立体的評価
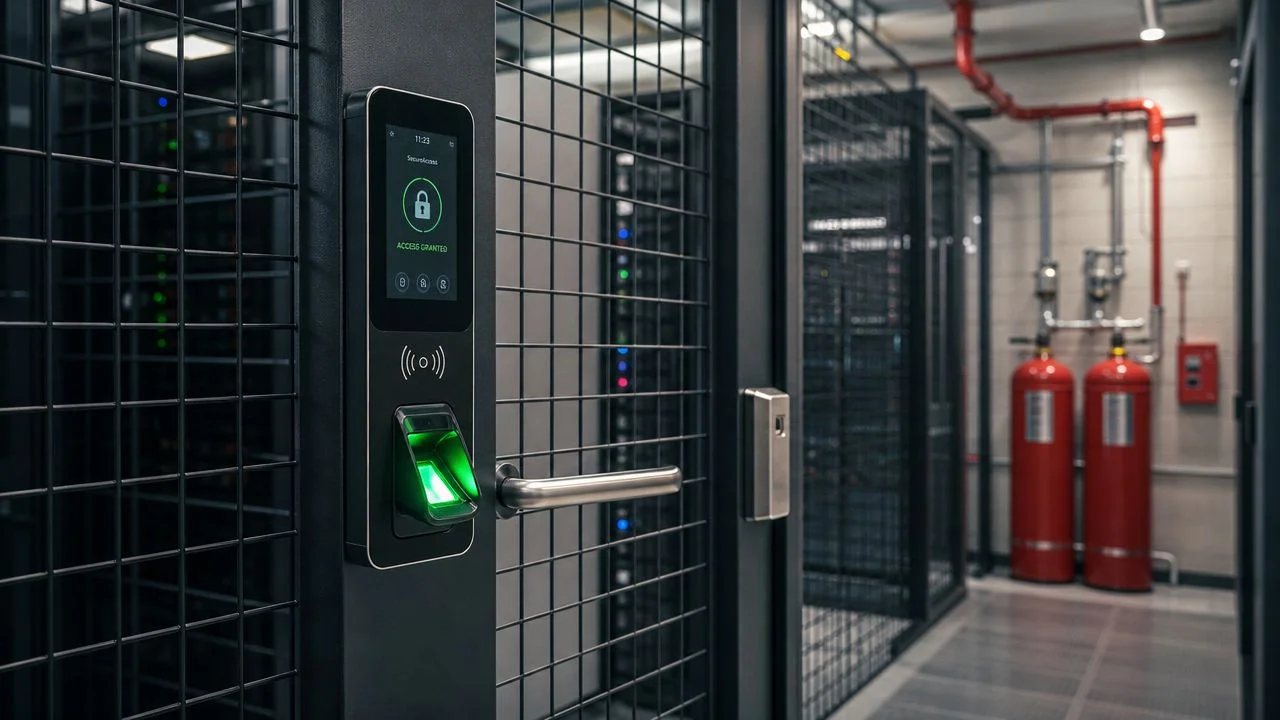
セキュリティ点検は、単に自動化ツールを実行するだけに留まりません。管理的、物理的、技術的領域に区分し、立体的かつ総合的な評価が行われます 5。
各領域の具体的な実施方法は以下の通りです。
| 領域 | 主要点検方法 | 評価内容 |
|---|---|---|
| 管理的 | 文書確認および面接 | セキュリティポリシーの策定および履行の有無 |
| 物理的 | 電子計算機室など統制区域の現地調査 | 物理的アクセス統制および施設保護状態 |
| 技術的 | ツール点検および模擬ハッキング | システムおよびネットワークの技術的防衛力 |
(5 根拠)
評価実施主体は、管理機関が直接対応することも可能ですが、韓国インターネット振興院(KISA)や「情報通信産業振興法」第48条の2により指定された情報保護専門サービス企業に評価を委託することもできます 5。もしシステム運用をSI(システムインテグレーター)企業が受託して担当している場合、契約範囲に応じて点検準備にSIが含まれることもあります 4。
技術的脆弱性を分析する際は、特に前年度に発見された脆弱性を重点的に確認します 5。点検対象資産を重要度別に格付けして優先順位を決定し、分析結果を踏まえて機密性、完全性、可用性を考慮したリスク等級を算出します 5。このリスク等級は高・中・低に分類され、「高」と判定された脆弱性は早期の改善が求められます 5。残りの等級については、中・長期的な改善計画を策定することになります 5。
今回の緊急点検の背景:外部露出資産とPHP脆弱性
2026年10月末から始まった今回の緊急セキュリティ脆弱性点検は、法律で規定された定期履行点検とは独立した性格で実施されました 3。点検対象には、SKテレコム、KT、LG U+など通信3社の有線・無線ネットワークサービスとインターネットデータセンター関連システムを含み、通信、プラットフォーム、金融分野の172施設を管理する111機関が含まれました 3。
今回の緊急措置の背景には、最近発生した金融業界のサイバー侵害事故の原因究明過程があります。金融当局の分析によると、既存のセキュリティ点検対象から除外されていた付加システムなどインターネット接続資産(外部露出サーバー、Webページなど)がハッカーによる主要な浸透経路として悪用されていたことが確認されました 1, 3。このため、科学技術情報通信省は、ハッキング悪用の可能性が高いインターネット露出資産を集中的に把握し、セキュリティ脆弱性を確認することに注力しました 1, 3。
さらに、全世界のWebサイトの最大70%が使用しているPHP言語において深刻なセキュリティ脆弱性が発見された点も主要な原因となりました 3。プログラミング言語レベルの脆弱性であるPHPの場合、政府はこれに対する国内への影響度およびセキュリティパッチ適用状況を把握し、必要な対応措置を並行して推進しました 3。
点検手続と改善措置算出方式
科学技術情報通信省は今回の緊急点検のため、2026年10月末までに対象管理機関からセキュリティ点検同意書、対象施設現況、自己点検チェックリストなどを提出させました 2, 3。これを踏まえ、11月中に点検を開始し、遅くとも2026年内にはすべての点検手続を完了する方針を定めしました 1, 2。現場では、機関別の自己点検結果に加え、セキュリティ管理実態に対する現地確認および並行点検が実施される予定でした 1, 2。
定期脆弱性分析・評価結果の算出方式も明確な基準に従っています。分析された脆弱性は評価結果に応じて定量的な点数に換算されます。評価結果の客観性を確保するため、100点満点の特別な算出式を用いて点数を導き出します 5。
技術的対策そのものが不可能な場合や、セキュリティパッチ適用時にサービス運用に支障が生じる「対策不能脆弱性」に対する処理基準も設けられています。これらの脆弱性は必ず証拠資料を確保し、補完対策を体系的に策定して保護対策に反映させなければなりません 5。
結果の活用および機関の事前準備プロセス
脆弱性分析・評価は、単なる形式的要件を超え、実質的な保護対策策定のための基礎資料として活用されます 5。管理機関およびSIを含む実務担当者は、KISAが公開した2026年詳細ガイドを基準に、具体的な事前準備プロセスを適用します。ガイドで推奨されている実務準備4段階を適用すると以下のようになります。
- D-90以前: IP、ドメイン、クラウドアカウントなど対象資産を識別し、リストを完全に整理します。
- D-60以前: Webアプリケーション21項目およびクラウド19項目を基準に、機関内部での事前自己点検を実施します。
- D-45以前: 点検実施機関(委託機関)と評価日程および範囲について協議します。
- D-30以前: 脆弱性改善対策前後の設定状態、ログ、画面キャプチャーなど必須証拠を体系的に整理します 4。
こうした段階的アプローチは、機関が散発的なセキュリティ対応から脱却し、体系的な脆弱性管理体制を整備することを支援します。クラウド、AI、量子暗号通信など新技術の導入が急速に進むにつれ、基盤施設に対するセキュリティ要求事項も一段と厳格化されています。政府は、定期的な保護措置と持続的かつ綿密なセキュリティ点検を通じて、主要情報通信基盤施設がサイバー脅威から安定的に運用されるよう、管理能力を集中すべき時期にあります。
参考文献
- 금융·공공 해킹에 정부 긴급 점검…민간 기반시설 172곳 대상 | 연합뉴스 · yna.co.kr↩
- [속보] 정부, 민간 주요정보통신기반시설 170여개 취약점 점검 착수 · joongang.co.kr↩
- 금융권 해킹·PHP 취약점에…정부, 통신사 등 172곳 보안 점검 | 한겨레 · hani.co.kr↩
- 주요정보통신기반시설 취약점 평가 2026 개편... | SENTRIX 블로그 · sentrix.co.kr↩
- 주요 정보통신기반시설 취약점 분석ㆍ평가 - Carlsen's · carlsenblog.com↩