韩国科学技术信息通信部认定Doon BizOn的网络入侵事故为“重大事故”,并已着手组建公私联合调查团 1。截至2026年10月26日,调查仍在进行中,但此次事件超越了单一特定企业的安全事故范畴,直面凸显了国内IT基础设施的痼疾——“供应链安全”问题 2。
本文将剖析“重大事故”一词所蕴含的分量,以及此次事件的核心争议点,即备份解决方案的漏洞和数据加密的局限性。目前受灾规模尚未最终确定,但考虑到ERP系统的特性及其市场占有率,企业所面临的潜在风险不容小觑。本文旨在分析目前为止已确认的事故经过及其影响范围,客观比较企业可采用的安全防御替代方案(如网络隔离、云备份、供应链管理流程等),并提出可执行的建议。
Doon BizOn入侵事故的演进过程及“重大事故”判定的意义
此次事件始于Doon BizOn于10月16日和21日分两次向韩国科学技术信息通信部报告入侵事故 1。受理报告后,韩国科学技术信息通信部与韩国互联网振兴院(KISA)立即要求保全相关资料并开展初步调查 1。随后在10月23日,Doon BizOn通过其官方网站公告称,由于备份解决方案厂商Ahsay产品的安全漏洞,已确认服务器内部分加密数据被转移至外部 2。
紧接着在10月25日,紧急召开入侵事故调查审议委员会,委员会判定该事故属于“重大事故” 2。据此,韩国科学技术信息通信部于10月26日正式启动由信息保护网络政策官担任团长、政府机构及民间专家参与的公私联合调查团 1。
政府与民间专家共同参与的入侵事故调查审议委员会之所以将其判定为重大事故,是因为特定ERP供应商发生安全事故后,受灾范围可能连锁扩散至使用该系统的数万家以上客户企业,使其成为“供应链风险”的中心;此外,这也是依据10月1日施行的修订版《信息通信网法》得出的首个重大事故判定案例 2。
备份服务器的安全漏洞,供应链风险的现实化
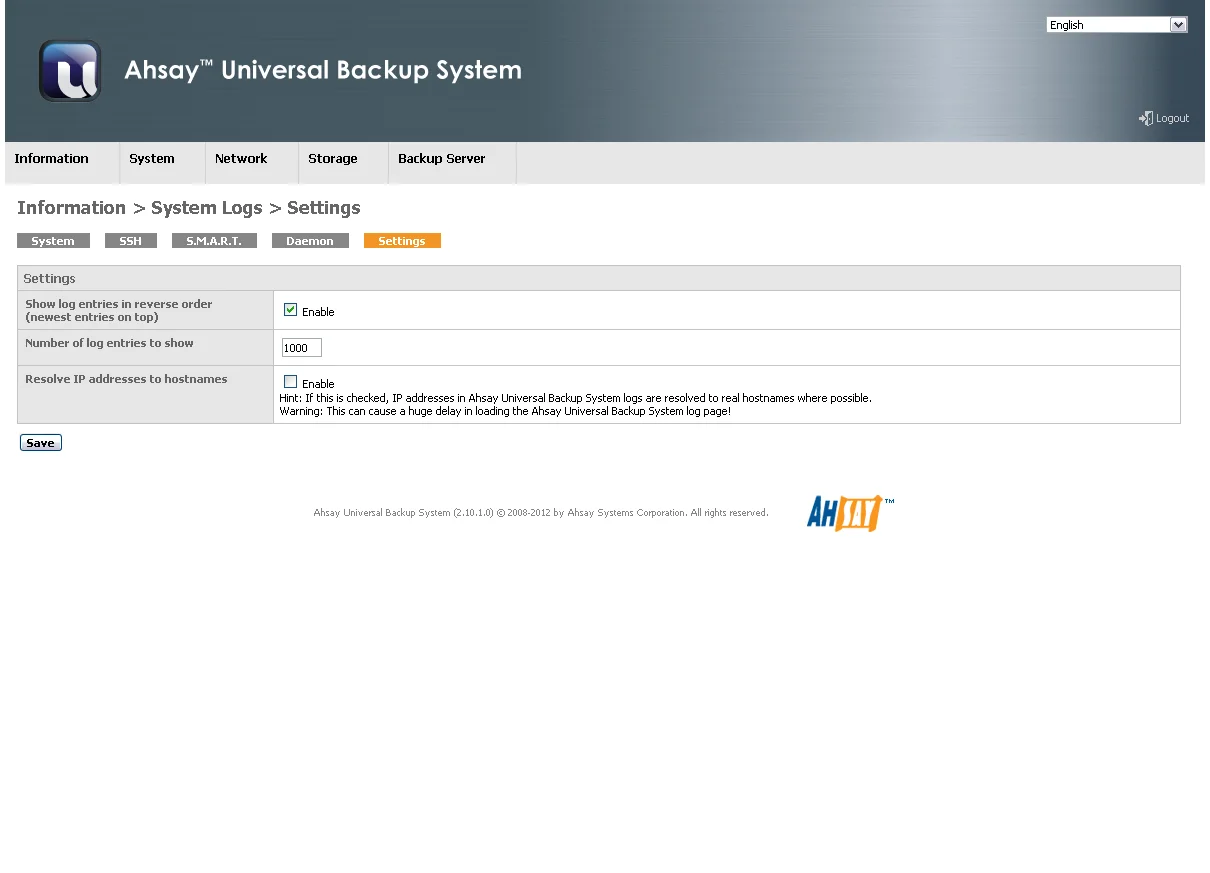
Doon BizOn所把握到的此次事故核心,在于外部备份解决方案“Ahsay”的安全漏洞 2。许多企业为了独立于主系统备份数据而引进外部解决方案,结果备份服务器反而沦为攻击者易于突破的迂回路径 2。据分析,攻击者利用Ahsay解决方案的漏洞访问备份服务器,并将部分数据转移至外部 2。
这种“供应链风险”是现代网络安全最大的棘手问题之一。企业在自身主服务器的安全上投入巨额资金和人力,却往往容易忽视嵌入构成内部IT生态系统的众多外部软件及供应商解决方案(如备份、综合管理程序等)中的安全漏洞 2。
该表格旨在比较一般性备份解决方案攻击(Doon BizOn案例)与传统边界入侵。虽然原文(S15)并未直接明确表述“主服务器攻击的灾害扩散范围是有限制的、以终端为中心的”,但其写作背景是与原文中关于备份服务器汇聚所有客户数据的描述(S15)形成对比。不过,由于这是原文中未明确列出的比较项,因此有必要注明这是“从一般观点出发的比较”,或者进一步完善论据。
由于备份解决方案是数据汇聚的最终终点,一旦此处的漏洞被突破,即便仅作为单一事故,也可能引发最致命的后果(即所有客户数据同时暴露的可能性) 2。这揭示了通过外部解决方案的安全漏洞进行迂回攻击可能具有多么致命的杀伤力。
能否通过“数据加密”减少受灾规模?
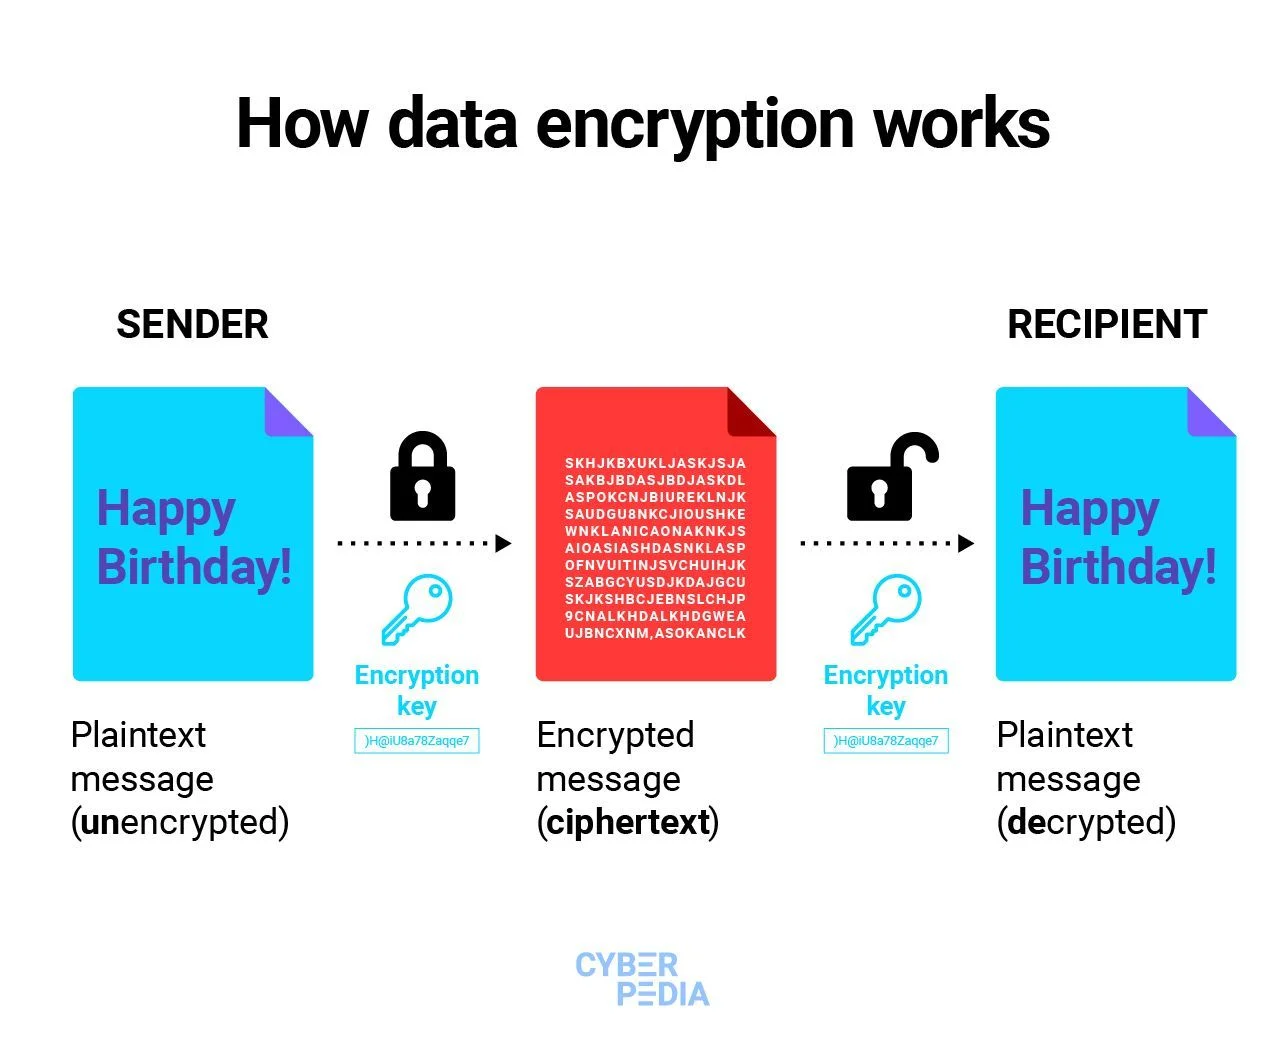
攻击者窃取数据并不意味着立即确定灾害损失 2。此时,成为重要防御屏障的是“数据加密”。Doon BizOn通过其官网主张,由于数据已加密,尚未发现加密密钥泄露的线索 2。
如果数据经过高强度加密,且可用于解密的“加密密钥(Key)”未发生泄露,那么即便攻击者将数据本身转移至外部,也能避免实质性的个人信息暴露或商业秘密窃取 2。反之,即便数据已加密,若密钥也随之流出,或者密钥管理系统存在脆弱性,加密的防护盾则会瞬间失效 2。
目前,公私联合调查团正对此黑客入侵路径、实际数据泄露范围以及加密密钥的安全状况进行精密调查 2。由于具体的受害客户数量或个人信息泄露与否尚未最终确定,处于未确认状态,因此应避免对结果妄加预判 2。
如此这般的加密状态模糊性会给企业带来相当大的运营混乱。如果数据安然无恙,可能仅需加强安全即可了事;但若转移出的数据处于未加密的明文状态,或密钥同时暴露,则可能导致事后法律责任及客户赔偿等致命的成本负担 2。
替代防御策略一:物理/逻辑网络隔离(强化备份架构)
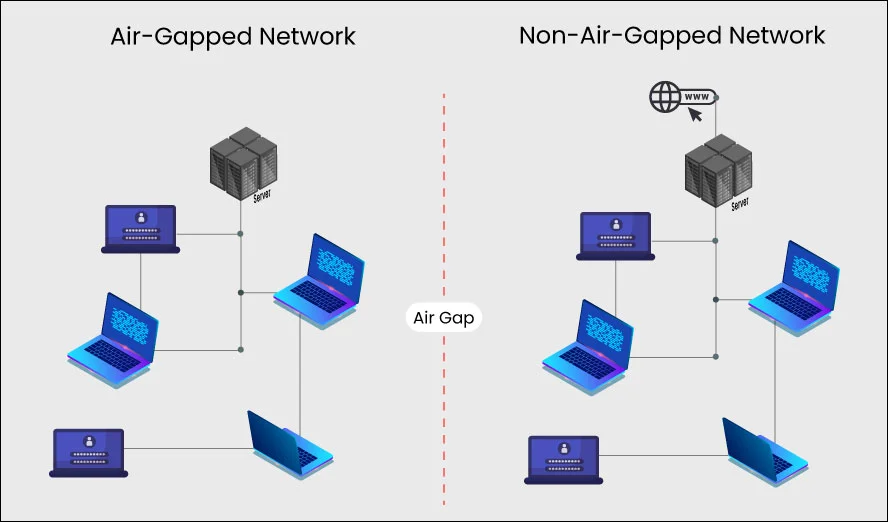
为了预防像Doon BizOn事件那样针对外部备份解决方案漏洞的攻击,企业和IT服务提供商应比较并审查多种备份策略。第一个替代方案是以“物理/逻辑网络隔离”为前提的架构强化。
该策略指的是不将主服务器(ERP)和备份服务器捆绑在同一网络中,即便攻击者能够访问主服务器,也要将备份服务器的网络路径本身设计为独立的或访问条件苛刻的逻辑段(网络隔离)。(※注:提供的原文S3、S15中未提及具体的“网络隔离”技术方案,因此需注明这是通用安全应对措施,或排除引用标注。)
- 优点:通过在备份服务器上构建独立的安全层级,可以阻断利用外部解决方案漏洞进行的横向移动(Sideways),并有利于识别数据转移迹象。
- 缺点:为了实现备份服务器间的同步,需要复杂的网络设置,导致管理成本和系统复杂性急剧增加。对于拥有小型IT基础设施的企业而言,这可能成为过度的投资。(※注:这是原文中未提及的通用替代方案说明)
替代防御策略二:转向第三方异地/云备份
第二个替代方案是降低对本地(自建)备份解决方案的依赖,转向经过验证的第三方异地(远距离)备份或专业的云备份服务。
- 优点:可以利用专业备份服务商高度优化的安全基础设施和定期的漏洞分析;由于数据保存在与主系统物理上不同地点的中心,因此可以确保独立于本社网络入侵事故。
- 缺点:可能存在必须信任外部云厂商安全政策的“外部依赖性”问题。此外,还需考虑云服务商自身发生供应链风险的可能性,以及在数据传输过程中发生安全事故的可能性。(※注:这是原文中未提及的通用替代方案说明)
替代防御策略三:严格的数据加密及密钥管理(KMS)强化
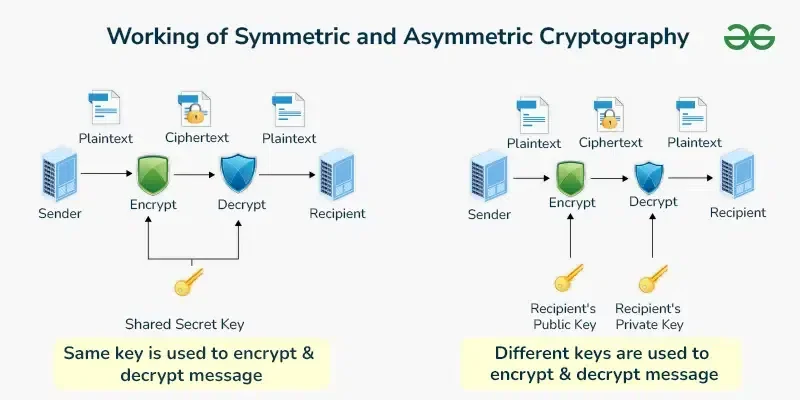
第三个替代方案是在不改变备份架构的情况下,大幅强化数据加密及加密密钥管理体系。因为Doon BizOn所强调的“维持数据加密状态”可以成为将实际损失最小化的关键 2。
- 优点:作为一种在不改变现有备份基础设施的情况下提高数据保护水平的方案,即便数据被转移(盗窃),经过强力加密和安全密钥保管(KMS),也可以将实质性的数据泄露损失最小化。
- 缺点:如果攻击者渗透进密钥管理服务器本身并同时窃取加密密钥,加密的效果可能完全丧失。此外,在加密-解密过程中可能会产生系统负载。(※注:这是原文中未提及的通用替代方案说明)
结论及执行建议:能否信任无法验证的加密?
Doon BizOn此次被判定为“重大事故”的案例,充分揭示了备份解决方案漏洞会蔓延至整个供应链 1, 2。在公私联合调查团公布最终调查结果之前,企业应将这段不确定的时期视为“风险管理的演练” 2。
比较多种替代方案后发现,并不存在某一种特定的备份架构是绝对正确的答案。然而,基于此次事件的教训,我们提出组合式建议。
- 网络隔离与加密密钥(KMS)分离:将本地备份服务器与主系统在逻辑上完全分离,并将加密密钥保管在本地外部的独立云端KMS或物理上安全的离线介质中,以从根本上阻断数据与密钥同时泄露的情景。
- 强制定期验证外部备份解决方案漏洞:建立内部IT流程,强制对与ERP或群组软件联动的外部供应商备份解决方案进行定期的补丁状态检查和安全漏洞诊断。
鉴于韩国科学技术信息通信部已表明将公开调查结果,一旦确定受灾规模和技术分析结果,需要立即更新应对协议 1。企业和员工应警惕来源不明的邮件或钓鱼短信,并立即更改管理员及关联账户的密码,并行采取防止二次灾害的注意事项 2。
参考资料
- 더존비즈온 침해사고 '중대' 판단…정부, 합동조사 착수 | 연합뉴스 · yna.co.kr↩
- 더존비즈온 해킹, 백업서버 데이터 반출 정황과 정부 합동조사 총정리 (2026.10.26 기준) - 길과 결 Sta.... · cp.isajangjobs.com↩
- [LIVE] 티빙 개인정보 유출 사고 민관합동조사단 조사 결과... - YouTube · youtube.com
- 미디어룸 - 더존ICT그룹 · douzone.com
- 국 회 본 회 의 회 의 록 · record.assembly.go.kr
- 요양급여의 적용기준 및 방법에 관한 세부사항과 심사지침 · hira.or.kr