科学技術情報通信省(과기정통부)は、ドゥジョンビジョン(더존비즈온)のサイバー侵害事故を「重大事故」と判断し、官民合同調査団の構成に着手しました 1。2026年10月26日現在、調査が進行中事案ですが、今回の事態は単なる特定企業のセキュリティ事故を超え、国内ITインフラの慢性化的な弱点である「サプライチェーンセキュリティ」問題を正面から提起しています 2。
重大事故という単語が内包する重み、そして今回の事態の核心争点であるバックアップソリューションの脆弱性とデータ暗号化の限界を検証します。現在、被害規模は未確定ですが、ERPシステムという特性と市場シェアを考慮すると、企業が直面する潜在的リスクは決して小さくありません。本稿では、事故の現在まで確認されている経緯と影響度を分析し、これに対する企業のセキュリティ防御代替案(内部ネットワーク分離、クラウドバックアップ、サプライチェーン管理プロセスなど)を客観的に比較して、実行可能な推奨案を提示します。
ドゥジョンビジョン侵害事故の展開過程と重大事故判定の意味
今回の事件の発端は、ドゥジョンビジョンが10月16日と21日の2回にわたり、科学技術情報通信省に侵害事故を申告したことに始まります 1。申告を受けた科学技術情報通信省と韓国インターネット振興院(KISA)は、直ちに関連資料の保全を要求し、初期調査を進めました 1。続く10月23日、ドゥジョンビジョンは自社ホームページの公告を通じて、バックアップソリューション事業者であるアセー(Ahsay)製品のセキュリティ脆弱性により、サーバー内の暗号化データの一部が外部へ反出された状況を確認したと明らかにしました 2。
その後、10月25日に緊急侵害事故調査審議委員会が開催され、委員会は本事故が「重大な事故」に該当すると判定しました 2。これにより、科学技術情報通信省は情報保護ネットワーク政策官が団長を務め、政府機関と民間専門家が参加する官民合同調査団を10月26日に正式に発足させました 1。
特定のERPサプライヤーでセキュリティ事故が発生すると、そのシステムを使用する数万社以上の顧客企業全体へ被害が連鎖的に拡散する「サプライチェーンリスク」の震源地であり、10月1日に施行された改正情報通信網法における初の重大事故判定事例であるという点で、政府と民間専門家が参加する侵害事故調査審議委員会が重大事故と判断しました 2。
バックアップサーバーのセキュリティ欠陥、サプライチェーンリスクの現実化
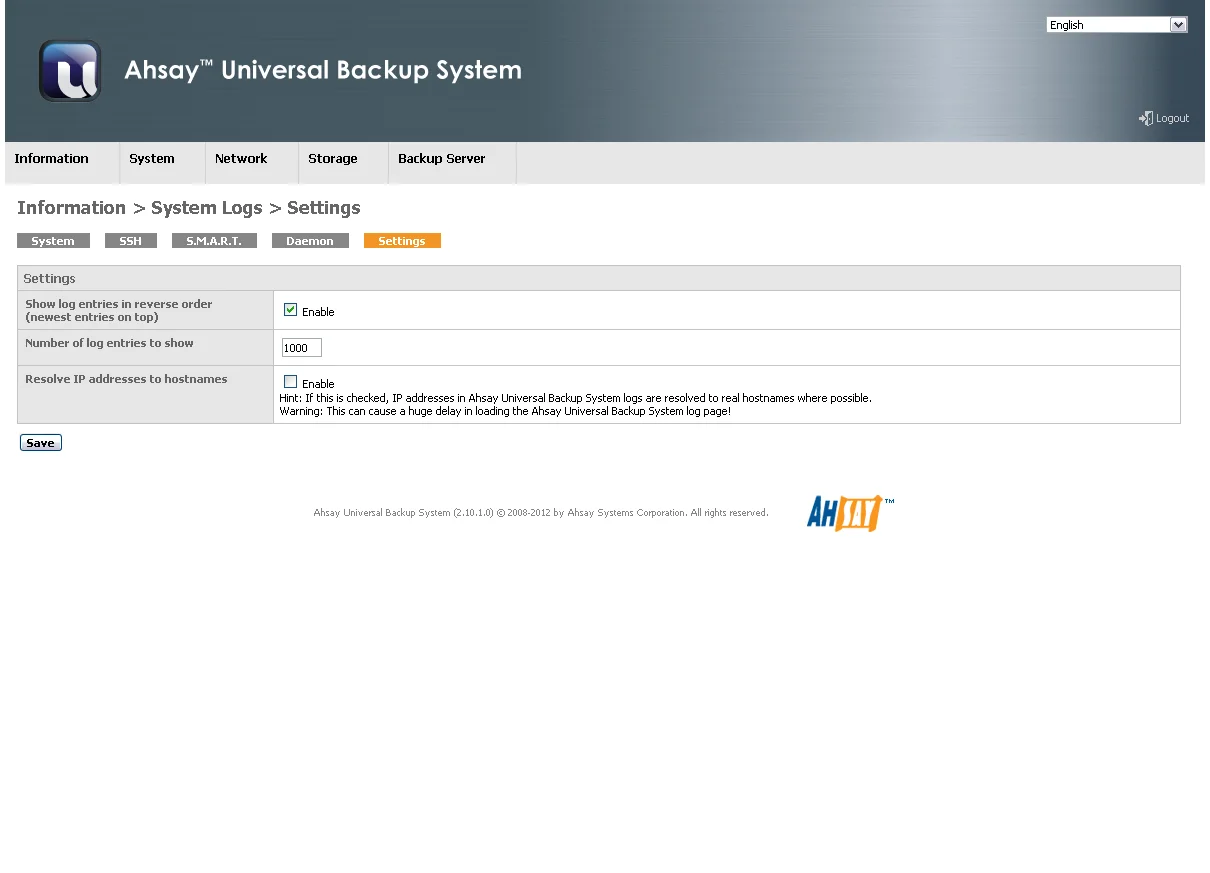
ドゥジョンビジョンが把握した今回の事故の核心は、外部バックアップソリューション「アセー(Ahsay)」のセキュリティ脆弱性です 2。多くの企業が本システムと別にデータをバックアップするために外部ソリューションを導入していますが、バックアップサーバーがかえって攻撃者が突破しやすい迂回路へと転落した形です 2。アセーソリューションの脆弱性を悪用し、攻撃者がバックアップサーバーにアクセスして一部データを外部へ反出したと分析されています 2。
こうした「サプライチェーンリスク」は、現代のサイバーセキュリティにおける最大級の問題の一つです。企業は自社メインサーバーのセキュリティには莫大なコストと人員を投入していますが、内部ITエコシステムを構成する多数の外部ソフトウェアおよびベンダー社ソリューション(バックアップ、統合管理プログラムなど)に組み込まれたセキュリティ欠陥を見落としがちです 2。
当該表は、一般的なバックアップソリューション攻撃(ドゥジョンビジョン事例)と伝統的な境界線侵入を比較するために作成されたものであり、原文(S15)では直接「メインサーバー攻撃の被害拡散範囲が端末中心の限定的影響である」とは明記されていませんが、バックアップサーバーがすべての顧客企業データを結集させるという説明(S15)と対比される文脈で記載されました。ただし、原文に明記されていない比較項目であるため、「一般的な視点からの比較」であることを明記するか、根拠を整える必要があります。
バックアップソリューションはデータが集まる最終的な集約地であるため、ここの脆弱性が突破されると、単一事故としては最も致命的な結果(全顧客企業データの同時露出可能性)を引き起こす可能性があります 2。これは外部ソリューションのセキュリティ脆弱性を介した迂回攻撃がいかに致命的になり得るかを示しています。
「データ暗号化」で被害規模を削減できるか?
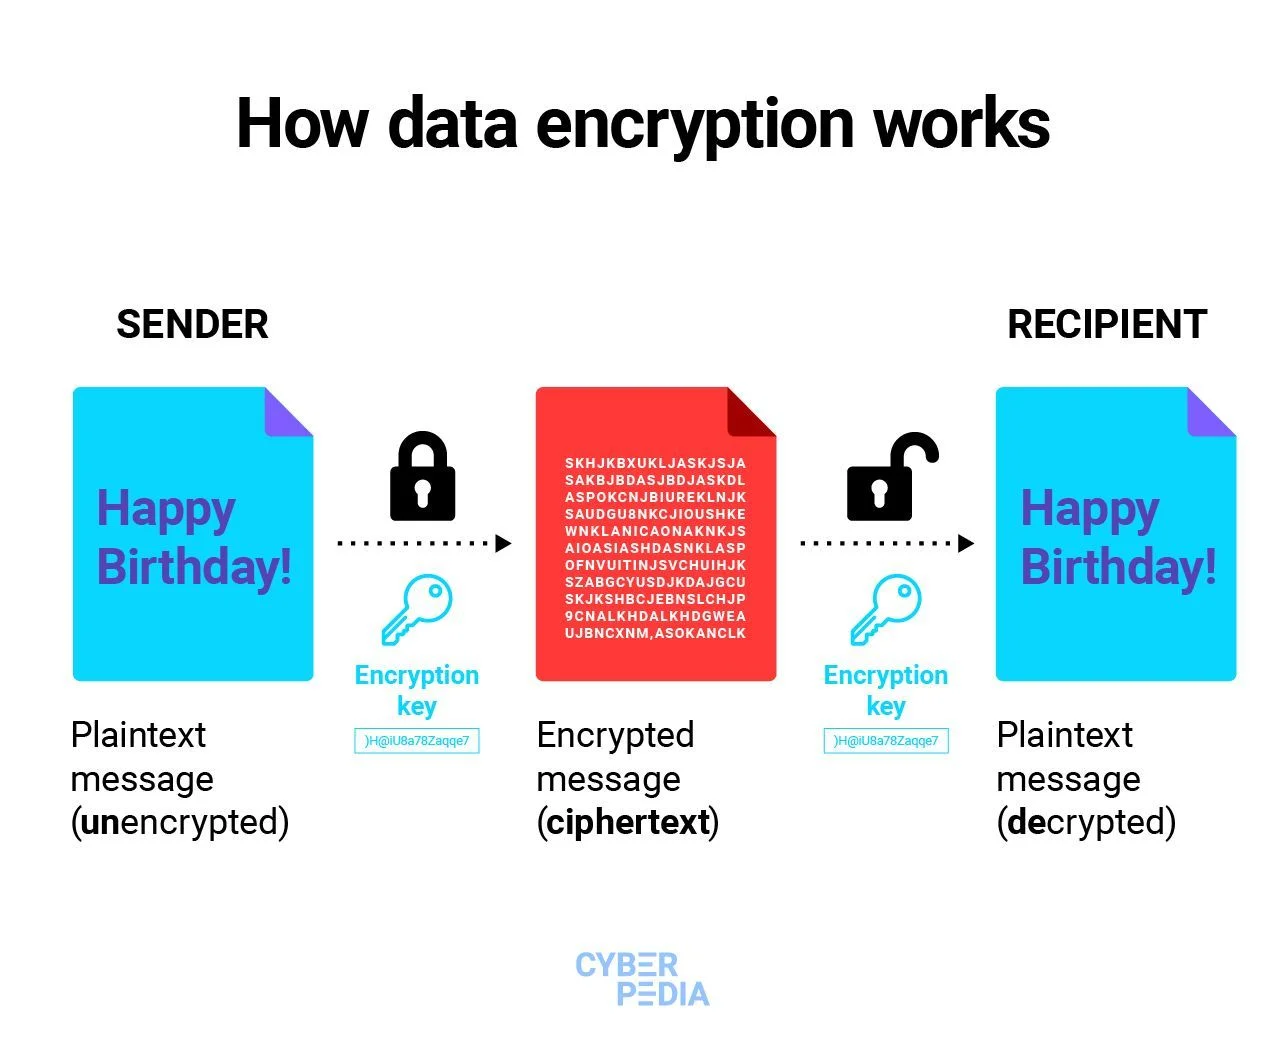
攻撃者がデータを抜き出したからといって、それが直ちに被害確定を意味するわけではありません 2。ここで重要な防御壁となるのが「データ暗号化」です。ドゥジョンビジョンは自社ホームページを通じて、データは暗号化されており、暗号化キーの流出状況は発見されなかったと主張しました 2。
もしデータが強く暗号化されており、これを復号できる「暗号化キー(Key)」が流出していなかった場合、攻撃者がデータ自体を反出しても、実質的な個人情報の露出や営業秘密の搾取は回避できます 2。反対に、データは暗号化されたとしても、キーが同時に外部へ流出した場合や、キー管理システムが脆弱な場合、暗号化の防御壁は即座に無力化されます 2。
現在、官民合同調査団はこのハッキング経路とともに、実際のデータ流出範囲、および暗号化キーのセキュリティ状態まで精密に調査しています 2。まだ具体的な被害顧客企業数や個人情報流出の有無は確定していない未確認状態であるため、結果に対する予断を禁じる必要があります 2。
このように暗号化状態の曖昧性は、企業に相当な運営的混乱を引き起こします。データが無事であればセキュリティ強化のみで終わる可能性がありますが、反出されたデータが暗号化されていない平文状態であるか、キーが同時に露出した状態である場合、事後的な法的責任や顧客補償など致命的なコスト負担へつながる可能性があります 2。
代替的防御戦略1:物理的/論理的ネットワーク分離(バックアップアーキテクチャ強化)
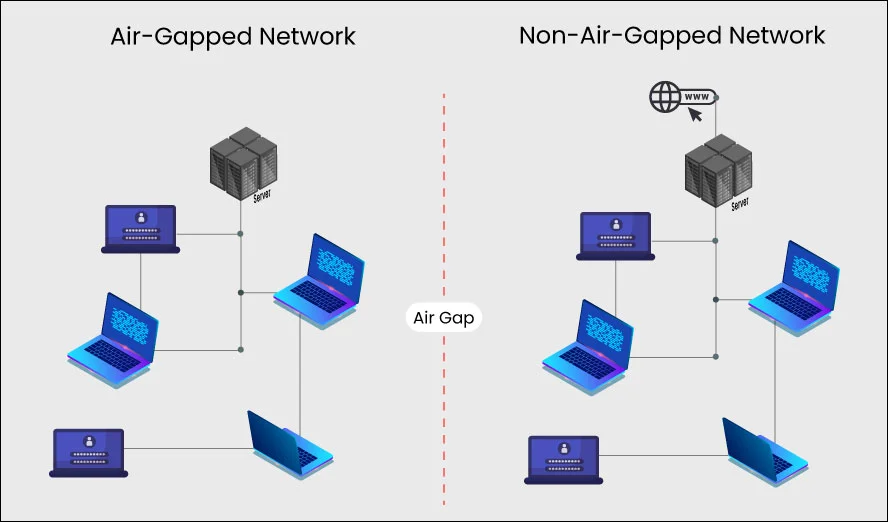
ドゥジョンビジョン事案のように外部バックアップソリューションの脆弱性を狙った攻撃を予防するため、企業やITサービスプロバイダーは複数のバックアップ戦略を比較検討する必要があります。第一の代替案は、「物理的/論理的ネットワーク分離」を前提としたアーキテクチャ強化です。
この戦略は、本サーバー(ERP)とバックアップサーバーを一つのネットワークに束縛せず、攻撃者が本サーバーにアクセスできたとしても、バックアップサーバーのネットワーク経路自体を独立した、あるいはアクセスが困難な論理セグメント(ネットワーク分離)として設計することを指します。(※参考:提供された原文S3、S15には具体的な「ネットワーク分離」技術的方策が言及されていないため、これは一般的なセキュリティ対応策であることを明記するか、引用表記を除く必要があります。)
- 長所:バックアップサーバーに別のセキュリティ層を構築するため、外部ソリューションの脆弱性を悪用した水平方向の移動(Sideways)を遮断し、データ反出状況を把握するのに有利になり得ます。
- 短所:バックアップサーバー間の同期のために複雑なネットワーク設定が必要であり、管理コストとシステムの複雑性が急増します。小規模なITインフラを持つ企業には過度な投資となる可能性があります。(※原文にない一般的な代替案説明)
代替的防御戦略2:第三者オフサイト/クラウドバックアップへの転換
第二の代替案は、オンプレミス(自社構築)バックアップソリューションへの依存度を下げ、検証済みの第三者オフサイト(遠隔地)バックアップまたは専門クラウドバックアップサービスへ転換することです。
- 長所:専門バックアップサービス事業者の高度なセキュリティインフラと定期的な脆弱性分析を利用でき、本システムと物理的に異なる地域のセンターにデータを保管するため、本社ネットワーク侵入事故からの独立性を確保できます。
- 短所:外部クラウドベンダーのセキュリティポリシーを信頼しなければならない「外部依存性」の問題が存在する可能性があります。クラウド事業者自体のサプライチェーンリスクが発生したり、データ転送区間でのセキュリティ事故発生の可能性も考慮する必要があります。(※原文にない一般的な代替案説明)
代替的防御戦略3:厳格なデータ暗号化およびキー管理(KMS)の強化
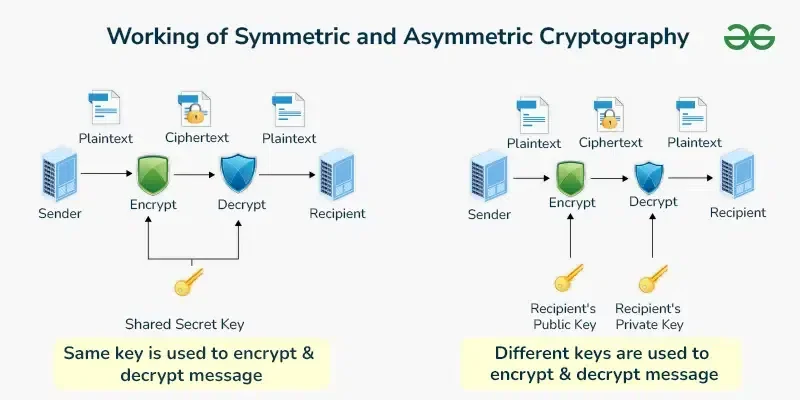
第三の代替案は、バックアップアーキテクチャの変更なしにデータ暗号化および暗号化キー管理体制を大幅に強化することです。ドゥジョンビジョンが強調した「データ暗号化状態の維持」が実際の被害最小化の鍵となる可能性があるためです 2。
- 長所:既存のバックアップインフラの変更なしにデータ保護レベルを高められる方策として、データが反出(盗難)されたとしても、強力な暗号化と安全なキー保管(KMS)を経れば、実質的なデータ流出被害を最小化できます。
- 短所:攻撃者がキー管理サーバー自体へ侵入し、暗号化キーまで同時に搾取した場合、暗号化の効果は皆無となる可能性があります。また、暗号化・復号過程でシステム負荷が発生する可能性があります。(※原文にない一般的な代替案説明)
結論および実行推奨:検証不可能な暗号化を信頼するのか?
ドゥジョンビジョンの今回の「重大事故」判定は、サプライチェーン全体へ波及するバックアップソリューションの脆弱性を如実に示した事例です 1, 2。官民合同調査団の最終調査結果が発表されるまで、企業は不確定なこの期間を「リスクを管理する練習」として捉えるべきです 2。
複数の代替案を比較する限り、特定のバックアップアーキテクチャ一つに正解は存在しません。ただし、今回の事件の教訓を反映した複合型推奨案を提示します。
- ネットワーク分離と暗号化キー(KMS)の分離:オンプレミスバックアップサーバーを本システムと論理的に完全に分離し、暗号化キーはオンプレミス外部の別クラウドKMSや物理的に安全なオフライン媒体に保管して、データとキーが同時に流出するシナリオを根源的に遮断する必要があります。
- 外部バックアップソリューション脆弱性の定期検証の義務化:ERPやグループウェアに連動する外部ベンダーのバックアップソリューションに対し、定期的なパッチ適用状況とセキュリティ脆弱性診断を強制する内部ITプロセスを確立する必要があります。
科学技術情報通信省が調査結果を透明公開すると表明した以上、確定した被害規模と技術的分析結果が出次第、対応プロトコルを更新する必要があります 1。企業と従業員は、出所不明なメールやスミシングメッセージを警戒し、管理者および連動アカウントのパスワードを直ちに変更するなど、二次被害防止の注意措置を並行して講じるべきです 2。
参考文献
- 더존비즈온 침해사고 '중대' 판단…정부, 합동조사 착수 | 연합뉴스 · yna.co.kr↩
- 더존비즈온 해킹, 백업서버 데이터 반출 정황과 정부 합동조사 총정리 (2026.10.26 기준) - 길과 결 Sta.... · cp.isajangjobs.com↩
- [LIVE] 티빙 개인정보 유출 사고 민관합동조사단 조사 결과... - YouTube · youtube.com
- 미디어룸 - 더존ICT그룹 · douzone.com
- 국 회 본 회 의 회 의 록 · record.assembly.go.kr
- 요양급여의 적용기준 및 방법에 관한 세부사항과 심사지침 · hira.or.kr