El Ministerio de Ciencia y Tecnología, Información y Comunicaciones (MSIT) ha calificado el incidente de ciberintrusión de Thezon BizOn como un "incidente grave" y ha iniciado la formación de un equipo conjunto de investigación público-privado 1. A fecha 26 de octubre de 2026, aunque la investigación sigue en curso, esta crisis está poniendo de relieve directamente el problema de la "seguridad de la cadena de suministro", una debilidad crónica de la infraestructura de TI nacional, trascendiendo el mero incidente de seguridad de una empresa específica 2.
Analizaremos la gravedad que implica el término "incidente grave", así como los puntos clave de esta crisis: las vulnerabilidades de la solución de copia de seguridad y los límites del cifrado de datos. Si bien la magnitud de los daños aún no está determinada, considerando la naturaleza de los sistemas ERP y su cuota de mercado, los riesgos potenciales que enfrentan las empresas no son en absoluto pequeños. En este artículo, analizaremos los hechos y el impacto confirmados hasta la fecha del incidente, y compararemos objetivamente las alternativas de defensa de seguridad para las empresas (aislamiento de redes internas, copias de seguridad en la nube, procesos de gestión de la cadena de suministro, etc.), con el fin de presentar recomendaciones prácticas y ejecutables.
Evolución del incidente de intrusión en Thezon BizOn y el significado de su calificación como "incidente grave"
El origen de este asunto comenzó cuando Thezon BizOn reportó un incidente de intrusión al MSIT en dos ocasiones, los días 16 y 21 de octubre 1. Tras recibir la denuncia, el MSIT y la Agencia de Internet de Corea (KISA) exigieron inmediatamente la preservación de los materiales pertinentes y llevaron a cabo investigaciones preliminares 1. Posteriormente, el 23 de octubre, Thezon BizOn anunció a través de un comunicado en su sitio web oficial que había confirmado indicios de que parte de los datos cifrados en sus servidores habían sido extraídos hacia el exterior debido a una vulnerabilidad de seguridad en el producto de la empresa de soluciones de copia de seguridad Ahsay 2.
Después, el 25 de octubre, se convocó un comité de deliberación de emergencia para la investigación de incidentes de intrusión, el cual dictaminó que este incidente calificaba como "incidente grave" 2. En consecuencia, el MSIT estableció oficialmente el 26 de octubre un equipo conjunto de investigación público-privado, liderado por el director de la Oficina de Políticas de Protección de la Información y Redes, con la participación de instituciones gubernamentales y expertos privados 1.
El comité de deliberación de la investigación de incidentes de intrusión, integrado por expertos gubernamentales y privados, ha calificado el caso como un incidente grave por ser un epicentro de "riesgo en la cadena de suministro", donde un fallo de seguridad en un proveedor específico de ERP puede provocar la propagación en cadena de los daños a decenas de miles de empresas cliente que utilizan dicho sistema, y por tratarse del primer caso en el que se dictamina un incidente grave conforme a la Ley de Redes de Información y Comunicaciones reformada, que entró en vigor el 1 de octubre 2.
Fallos de seguridad en los servidores de copia de seguridad: la materialización del riesgo en la cadena de suministro
La clave del incidente, según lo identificado por Thezon BizOn, radica en las vulnerabilidades de seguridad de la solución externa de copia de seguridad 'Ahsay' 2. Muchas empresas implementan soluciones externas para respaldar sus datos aparte de sus sistemas principales, pero resulta que los servidores de copia de seguridad se han convertido en vías de acceso fáciles de explotar para los ataques 2. Se ha analizado que el atacante aprovechó las vulnerabilidades de la solución Ahsay para acceder al servidor de copia de seguridad y extraer hacia el exterior una parte de los datos 2.
Este "riesgo en la cadena de suministro" es uno de los mayores dolores de cabeza de la ciberseguridad moderna. Las empresas invierten enormes recursos financieros y humanos en la seguridad de sus propios servidores principales, pero es fácil pasar por alto las vulnerabilidades de seguridad incrustadas en las numerosas soluciones de software externo y de proveedores (copias de seguridad, programas de gestión integrada, etc.) que conforman su ecosistema interno de TI 2.
La tabla pertinente se ha elaborado para comparar un ataque común a una solución de copia de seguridad (caso Thezon BizOn) con una intrusión tradicional a través del perímetro. Aunque el texto original (S15) no establece explícitamente que "el alcance de la propagación de daños en los ataques al servidor principal sea una influencia limitada centrada en los terminales", se ha redactado en un contexto contrastante con la explicación (S15) de que el servidor de copia de seguridad reúne todos los datos de las empresas cliente. No obstante, dado que es un elemento comparativo no especificado en el texto original, se necesita aclarar que se trata de una "comparación desde una perspectiva general" o refinar las justificaciones.
Las soluciones de copia de seguridad son el destino final donde se acumulan los datos; por lo tanto, si se explota una vulnerabilidad en este punto, puede generar la consecuencia más catastrófica de un incidente único (la posibilidad de exposición simultánea de los datos de todas las empresas cliente) 2. Esto demuestra cuán letales pueden ser los ataques de ruta indirecta a través de las vulnerabilidades de seguridad de las soluciones externas.
¿Puede reducirse la magnitud de los daños mediante el 'cifrado de datos'?
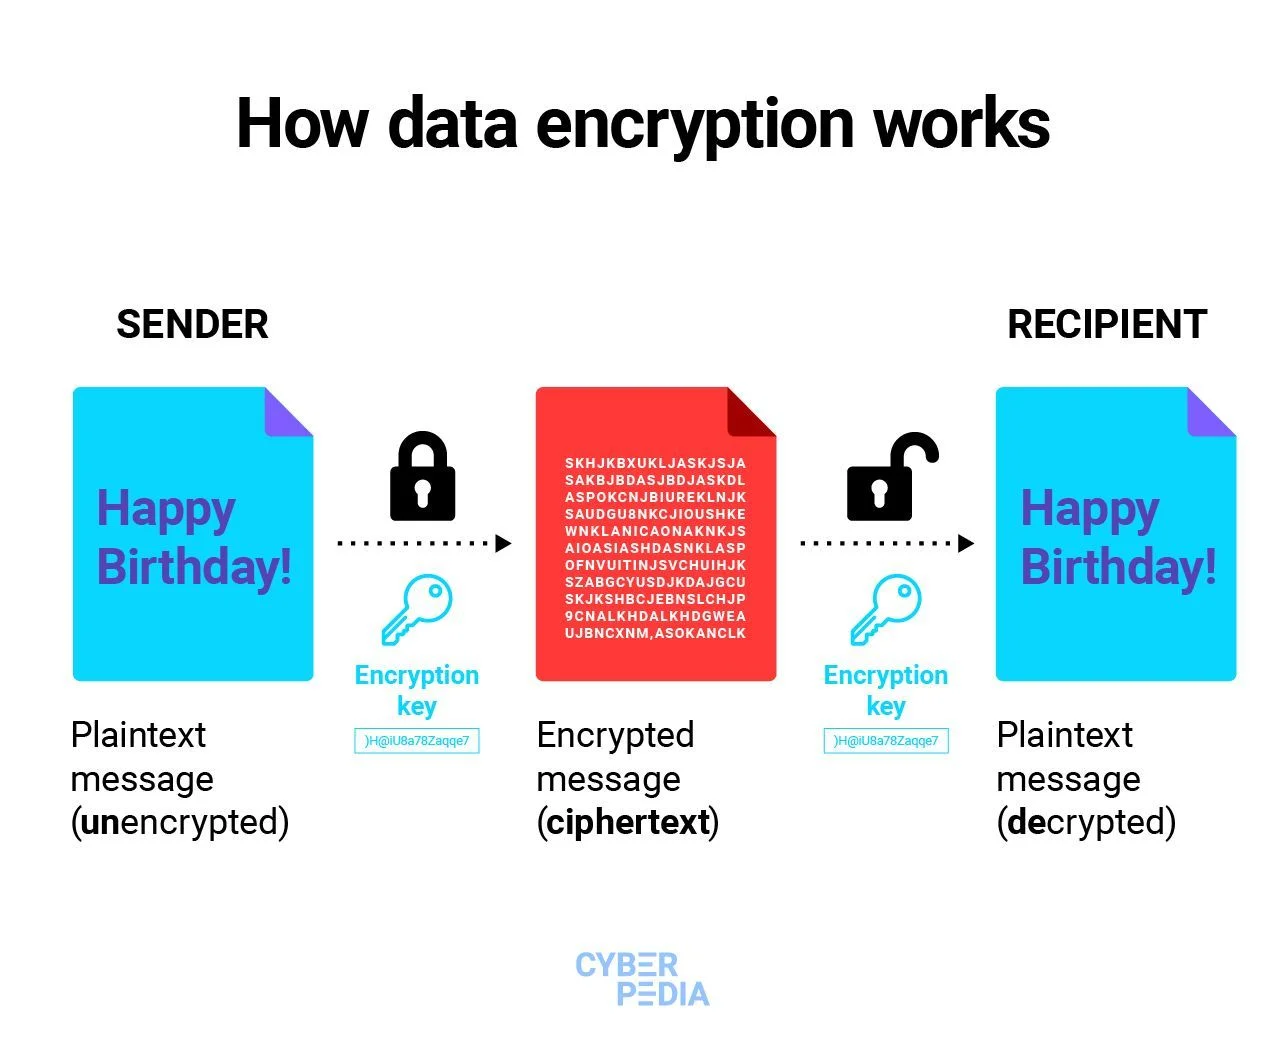
Que los atacantes hayan sustraído los datos no implica necesariamente la confirmación inmediata de los daños 2. Aquí, el escudo defensivo crucial es el 'cifrado de datos'. Thezon BizOn ha afirmado a través de su sitio web oficial que los datos están cifrados y que no se han hallado indicios de que las claves de cifrado hayan sido comprometidas 2.
Si los datos están fuertemente cifrados y la 'clave' (Key) que permite descifrarlos no ha sido sustraída, los atacantes pueden extraer los datos en sí mismos, pero es posible evitar la exposición real de información personal o el robo de secretos comerciales 2. Por el contrario, aunque los datos estén cifrados, si la clave también ha sido extraída hacia el exterior o si el sistema de gestión de claves es vulnerable, el escudo protector del cifrado queda inmediatamente neutralizado 2.
Actualmente, el equipo conjunto de investigación público-privado está investigando minuciosamente esta ruta de hackeo, junto con el alcance real de la fuga de datos y el estado de seguridad de las claves de cifrado 2. Dado que el número específico de empresas cliente afectadas o si hubo fuga de información personal sigue siendo un estado no confirmado, se debe evitar emitir juicios anticipados sobre el resultado 2.
Esta ambigüedad en el estado del cifrado genera una considerable confusión operativa para las empresas. Si los datos están intactos, podría resolverse simplemente fortaleciendo la seguridad; sin embargo, si los datos extraídos estaban en texto sin cifrar o si las claves también fueron expuestas, podría derivar en cargas de costos críticos, como responsabilidades legales posteriores y compensaciones a los clientes 2.
Estrategia de defensa alternativa 1: Aislamiento físico/lógico de redes (Fortalecimiento de la arquitectura de copia de seguridad)
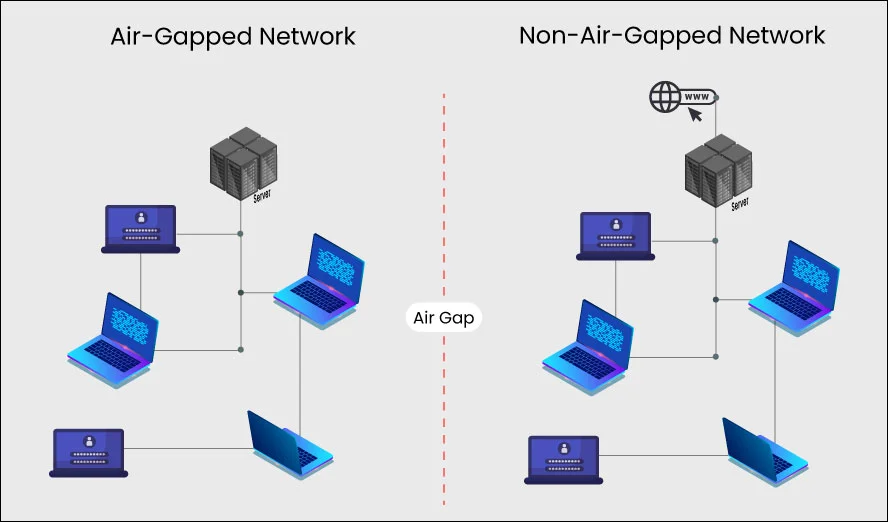
Para prevenir ataques dirigidos a las vulnerabilidades de soluciones externas de copia de seguridad, como el caso de Thezon BizOn, las empresas y los proveedores de servicios de TI deben comparar y evaluar diversas estrategias de respaldo. La primera alternativa es el fortalecimiento de la arquitectura basado en el 'aislamiento físico o lógico de redes'.
Esta estrategia consiste en no agrupar el servidor principal (ERP) y el servidor de copia de seguridad en una sola red, sino diseñar la ruta de red del servidor de copia de seguridad como un segmento lógico independiente o de acceso complejo (aislamiento de redes), de modo que, aunque un atacante pueda acceder al servidor principal, no pueda llegar fácilmente al de respaldo. (Nota: Dado que los textos originales S3 y S15 proporcionados no mencionan medidas técnicas específicas de 'aislamiento de redes', esto debe especificarse como una medida general de respuesta de seguridad o eliminarse la referencia de cita).
- Ventajas: Al construir una capa de seguridad separada para el servidor de copia de seguridad, es posible bloquear el movimiento lateral (Sideways) aprovechando las vulnerabilidades de las soluciones externas y facilitar la detección de indicios de extracción de datos.
- Desventajas: Requiere configuraciones de red complejas para la sincronización entre servidores de copia de seguridad, lo que aumenta exponencialmente los costos de gestión y la complejidad del sistema. Puede resultar una inversión excesiva para empresas con infraestructuras de TI a pequeña escala. (Nota: Descripción de una alternativa general no presente en el texto original)
Estrategia de defensa alternativa 2: Transición a copias de seguridad externas/offsite o en la nube de terceros
La segunda alternativa es reducir la dependencia de soluciones de copia de seguridad on-premise (de despliegue propio) y migrar a servicios profesionales de copia de seguridad en la nube o a servicios de copia de seguridad externalizados (offsite) de terceros verificados.
- Ventajas: Se puede aprovechar la infraestructura de seguridad avanzada y el análisis regular de vulnerabilidades de proveedores profesionales de servicios de copia de seguridad. Además, al almacenar los datos en centros situados en regiones físicamente distintas a las del sistema principal, se garantiza la independencia frente a incidentes de intrusión en la red de la sede central.
- Desventajas: Existe el problema de la 'dependencia externa', ya que es necesario confiar en las políticas de seguridad del proveedor de la nube. También se deben considerar los riesgos potenciales de fallos en la cadena de suministro del propio proveedor de la nube o la posibilidad de incidentes de seguridad durante la transmisión de datos. (Nota: Descripción de una alternativa general no presente en el texto original)
Estrategia de defensa alternativa 3: Cifrado estricto de datos y fortalecimiento de la gestión de claves (KMS)
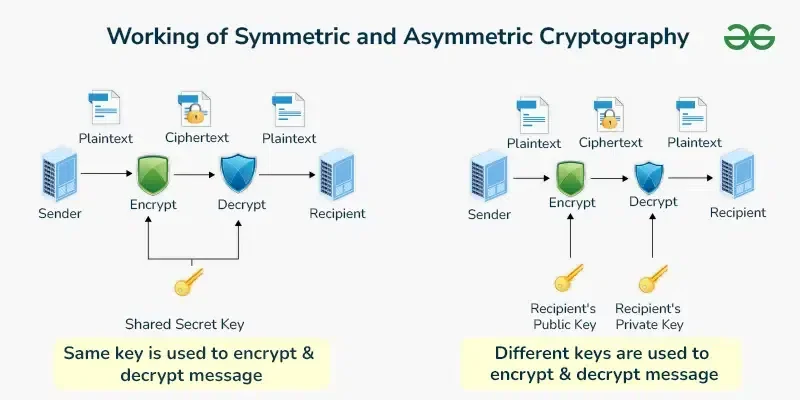
La tercera alternativa es fortalecer significativamente el cifrado de datos y el sistema de gestión de claves de cifrado sin cambiar la arquitectura de copia de seguridad existente. Esto se debe a que mantener el 'estado cifrado de los datos', enfatizado por Thezon BizOn, puede ser la clave para minimizar los daños reales 2.
- Ventajas: Es una medida que permite elevar el nivel de protección de los datos sin modificar la infraestructura de copia de seguridad existente. Si los datos son extraídos (robados) pero cuentan con un cifrado robusto y un almacenamiento seguro de claves (KMS), se pueden minimizar los daños por fuga real de datos.
- Desventajas: Si el atacante infiltra el propio servidor de gestión de claves y roba simultáneamente las claves de cifrado, el efecto del cifrado puede anularse por completo. Además, el proceso de cifrado-descifrado puede generar carga en el sistema. (Nota: Descripción de una alternativa general no presente en el texto original)
Conclusión y recomendaciones prácticas: ¿Confiar en un cifrado no verificable?
La calificación de este incidente como 'grave' en Thezon BizOn es un claro ejemplo de cómo las vulnerabilidades en las soluciones de copia de seguridad se propagan por toda la cadena de suministro 1, 2. Hasta que se publiquen los resultados finales de la investigación del equipo conjunto público-privado, las empresas deben aprovechar este período de incertidumbre como un ejercicio de 'gestión de riesgos' 2.
Al comparar varias alternativas, no existe una única respuesta correcta para una arquitectura de copia de seguridad. No obstante, presentamos una recomendación combinada que refleja las lecciones de este incidente.
- Aislamiento de redes y separación de claves de cifrado (KMS): Se debe separar completamente el servidor de copia de seguridad on-premise del sistema principal mediante un aislamiento lógico, y almacenar las claves de cifrado fuera del entorno on-premise, en un KMS en la nube independiente o en medios físicos seguros offline, para bloquear de raíz los escenarios en que los datos y las claves sean sustraídos simultáneamente.
- Obligatoriedad de la verificación regular de vulnerabilidades en soluciones externas de copia de seguridad: Se debe establecer un proceso interno de TI que exija diagnósticos regulares de las vulnerabilidades de seguridad y del estado de las actualizaciones (parches) de las soluciones de copia de seguridad de proveedores externos integradas con los sistemas ERP o de trabajo colaborativo (groupware).
Dado que el MSIT ha declarado que hará públicos de forma transparente los resultados de la investigación, es necesario actualizar los protocolos de respuesta inmediatamente una vez se confirmen la magnitud de los daños y los resultados del análisis técnico 1. Las empresas y sus empleados deben adoptar medidas de precaución paralelas para prevenir daños secundarios, como vigilar correos electrónicos o mensajes de smishing de origen desconocido y cambiar de inmediato las contraseñas de las cuentas de administrador y de las cuentas integradas 2.
Referencias
- 더존비즈온 침해사고 '중대' 판단…정부, 합동조사 착수 | 연합뉴스 · yna.co.kr↩
- 더존비즈온 해킹, 백업서버 데이터 반출 정황과 정부 합동조사 총정리 (2026.10.26 기준) - 길과 결 Sta.... · cp.isajangjobs.com↩
- [LIVE] 티빙 개인정보 유출 사고 민관합동조사단 조사 결과... - YouTube · youtube.com
- 미디어룸 - 더존ICT그룹 · douzone.com
- 국 회 본 회 의 회 의 록 · record.assembly.go.kr
- 요양급여의 적용기준 및 방법에 관한 세부사항과 심사지침 · hira.or.kr