每次发布新功能时,你是否也会感到心跳加速,甚至担心服务会突然崩溃?
对于开发者来说,这种“发布恐惧症”并非仅仅是心理作用。修改代码并重新部署到服务器的“重新部署(Redeployment)”过程本身就会给系统带来压力,而且意料之外的 Bug 可能会立即对所有用户造成损害。
特别是最近,随着 AI Agent 生成和部署代码的速度不断加快,代码进入生产环境的速度已经达到了人类难以逐一检查的程度。在这个混乱的时代,我们需要的不再是简单的部署工具,而是一个能够实时开关功能的精细“安全装置”。
今天,我们将以旨在从根本上解决这一问题的 Cloudflare Flagship 为中心,深入分析它与现有功能旗标(Feature Flag)方式的区别,以及为什么它可能成为下一代标准。
当前的困境:功能旗标,为什么依然沉重且令人不安?
我们已经非常熟悉“功能旗标(Feature Flag)”的概念。它允许在代码部署后,仅向特定用户展示特定功能,或者在出现问题时立即禁用该功能。然而,在实际工作中尝试实现它时,会遇到几道巨大的障碍。
第一个问题是延迟(Latency)。大多数功能旗标服务会通过外部 API 询问:“该用户是否可以看到此功能?”由于每次用户发起请求时都需要与外部服务器进行通信(往返时延),服务响应速度下降几乎是不可避免的宿命。这在某种程度上违背了边缘(Edge)计算的核心价值——“低延迟”。
第二个问题是管理的复杂性。当旗标数量较少时,可以通过硬编码来解决;但随着服务规模扩大,产生数十个甚至数百个旗标后,追踪“谁、在何时、修改了哪个旗标”将变得几乎不可能。如果没有集中式管理体系,最终会导致代码变成“意大利面条式代码”。
最后是与无服务器(Serverless)环境的不协调。像 Cloudflare Workers 这样的无服务器环境在每次请求时都在独立的运行环境中执行。许多现有的 SDK 设计初衷是将其旗标值缓存到内存中以供使用,但在无服务器环境中,请求一旦结束内存就会消失,因此无法享受缓存带来的优势。
方案对比:传统方式 vs 外部 SaaS vs Cloudflare Flagship
那么,我们有哪些选择呢?我们将对比目前业界使用的三种主要方式。
1. 硬编码及自主实现 (The DIY Approach)
这是最原始但也最直观的方法。直接在代码中写入 if (feature_enabled) { ... } 这样的逻辑。
- 优点:没有额外成本,没有外部依赖,速度极快。
- 缺点:随着旗标数量增加,代码管理将变成一场灾难。由于为了关闭功能必须重新修改代码并部署,因此无法实现“将部署与发布分离”这一功能旗标的核心目的。
2. 传统的外部 SaaS 解决方案 (The Third-party SaaS)
使用像 LaunchDarkly 这样的专业公司提供的服务。
- 优点:提供非常强大的 UI 和细致的定向功能,管理工具完善。
- 缺点:成本非常昂贵。此外,也无法摆脱前文提到的“网络延迟”问题。在边缘环境中运行时,每次都需要向外部服务器发送 HTTP 请求,对于高性能服务来说,这可能是一个致命伤。
3. Cloudflare Flagship (The Edge-Native Solution)
Cloudflare 在基础设施层面直接构建的下一代解决方案。
- 优点:
- 零延迟(Zero-Latency):旗标评估在边缘(Edge)本地完成。因为数据已经在执行环境附近,无需询问外部服务器。
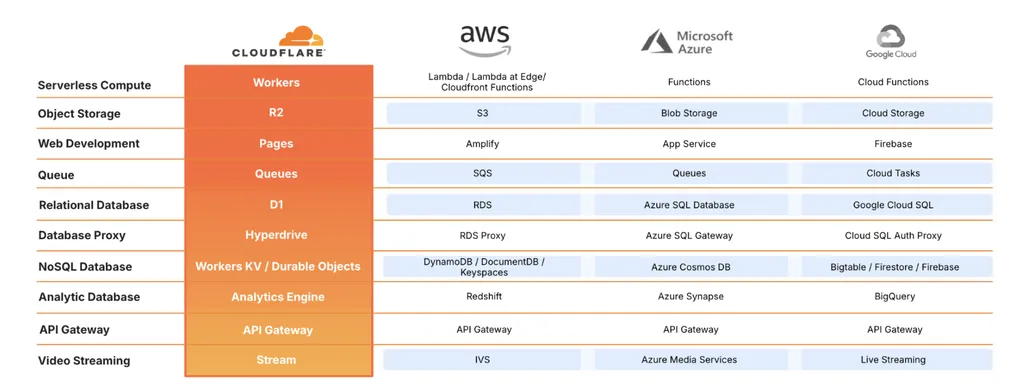
- 基础设施集成:利用 Workers、KV 和 Durable Objects,同时兼顾了数据的一致性和速度。
- 遵循 OpenFeature 标准:遵循不依赖特定厂商的开放标准,因此即使以后更换工具,也无需重构代码。
- 缺点:目前处于**封闭测试(Closed Beta)**阶段,这是唯一的门槛,即并非所有用户都能立即使用。
Cloudflare Flagship 在技术上更优越的原因:“边缘(Edge)的力量”
为什么 Flagship 比其他服务快得多?其秘密在于利用 Cloudflare 全栈架构的设计。
如果说传统方式是“去中央服务器请求许可”,那么 Flagship 就是“把许可证明揣在口袋里”。
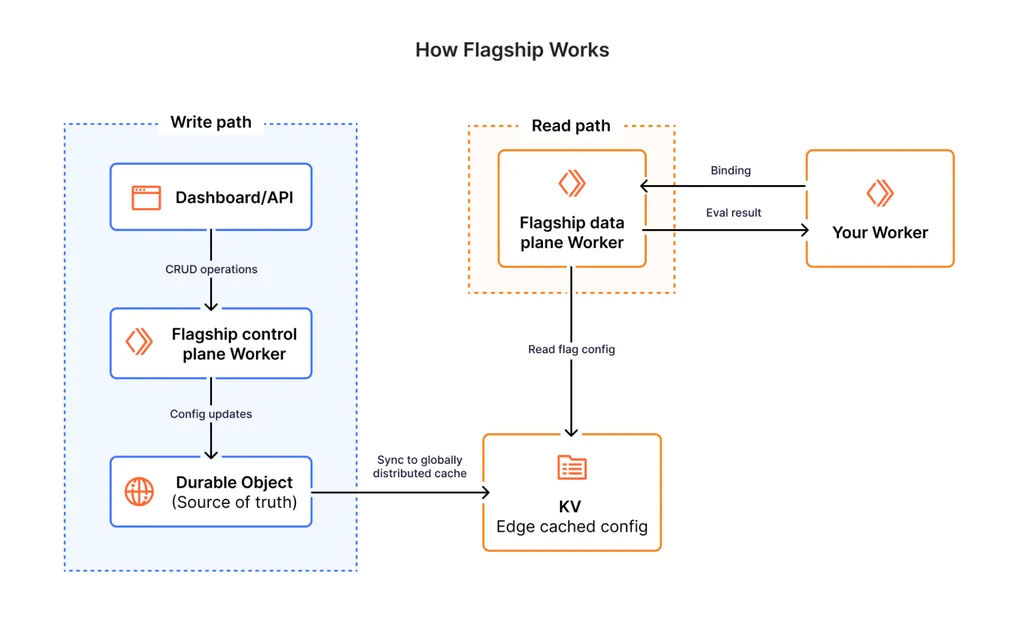
Flagship 通过 Durable Objects 管理旗标配置的“单一真理来源(Source of Truth)”。一旦此处配置发生变化,它会立即同步到分布在全球的 Workers KV 中。当开发者执行代码的那一刻,旗标值已经存储在对应的边缘位置的 KV 中了。
结果就是,无需通过外部网络访问遥远的服务器。这就是为什么它能以亚毫秒级(sub-millisecond)的延迟判定旗标的原因。在 AI Agent 需要实时生成并执行代码的现代工作流中,这具有巨大的竞争力。
此外,支持 OpenFeature SDK 也是一个不容忽视的优点。这是防止供应商锁定(Vendor Lock-in)的核心要素。也就是说,在使用 Cloudflare 技术的同时,还保留了未来迁移到其他平台时维持代码结构不变的灵活性。
实战应用:如何开始?
Flagship 设计用于支持多种环境。根据开发环境的不同,可以采用以下方式:
-
Cloudflare Workers 环境: 最强大的模式。使用
FlagshipBinding后,无需额外的认证令牌或 HTTP 调用,即可通过env.FLAGS等方式非常便捷且安全地访问旗标。从性能角度来看,这是最完美的形态。 -
Node.js 及通用服务器环境: 可以使用
@cloudflare/flagshipTypeScript SDK。不过在这种情况下,由于使用的是 HTTP 评估模式,需要配置appId、accountId和authToken等认证信息。 -
浏览器环境: 通过
FlagshipClientProvider在用户的浏览器中评估旗标。由于会预取(Pre-fetch)所有旗标并缓存到内存中,因此可以在不损害用户体验的前提下实时控制功能。
此外,还为 Python 用户提供了 SDK,可以灵活地集成到服务端 Python 应用中。
结论:发布范式正在发生变革
综上所述,Cloudflare Flagship 不仅仅是一个简单的功能切换工具。它实现了部署(Deployment)与发布(Release)的完全分离,是适应 AI 主导的高速开发时代的边缘原生(Edge-native)安全装置。
- 传统方式必须承担延迟和管理复杂的成本;
- 外部 SaaS 存在高成本和网络开销的局限;
- Flagship 利用边缘基础设施同时解决了这两个问题,并通过开放标准确保了灵活性。
现在,开发者可以从“这段代码能跑通吗?”的焦虑中解脱出来,转而专注于“我该优先向哪些用户展示这个功能?”这类更具生产力的思考。虽然目前仍处于封闭测试阶段,但对于使用 Cloudflare 生态系统的团队来说,这绝对是一个值得密切关注的技术。
在发布新功能时,您觉得哪种方式最令人不安?或者您目前使用的功能旗标服务中,最大的痛点是什么?欢迎在评论区分享您的经验!
您的看法如何?
参考资料
- Overview · Cloudflare Flagship docs · developers.cloudflare.com
- Introducing Flagship: feature flags built for the age of AI · blog.cloudflare.com
- 플래그십 소개: AI 시대에 맞춰 구축된 기능 플래그 - The Cloudflare Blog · blog.cloudflare.com
- OpenFeature SDK · Cloudflare Flagship docs · developers.cloudflare.com