인터프리터 기반 언어로 개발된 CLI 도구를 배포할 때, 사용자는 의존성 설치 실패와 기하급수적으로 불어나는 디스크 용량으로 인한 '의존성 지옥(Dependency Hell)'을 겪게 됩니다. Rust는 컴파일 시점에 모든 Rust 의존성과 C 런타임을 정적으로 묶어 단일 실행 파일을 생성하므로, 이러한 런타임 환경의 불필요한 복잡성을 원천적으로 차단합니다. 이를 통해 Rust 기반의 uv는 단 35MiB의 단일 바이너리로 배포되는 반면, Python 기반의 aider는 설치 시 3GiB 이상의 디스크 공간을 요구하는 뚜렷한 대비를 보여줍니다 1.
정적 바이너리 배포의 이점을 실제 업무에 적용하기 위해서는 단순히 빌드 명령어를 실행하는 것을 넘어, 타겟 환경의 특징에 맞는 링크 전략을 이해해야 합니다. 특히 *-linux-musl 타겟을 활용하면 glibc 등의 런타임 의존성을 제거하여 초경량 컨테이너 환경에서 실행 가능한 도구를 만들 수 있습니다 2, 3. 다만 빌드 호스트 환경에 따라 링크 방식이 달라질 수 있으므로 주의해야 합니다 4. 본 글에서는 의존성 문제의 구조적 원인을 분석하고, Rust 컴파일러의 링크 방식을 통제하여 최적의 바이너리를 생성하는 원리를 확인합니다. 또한 대규모 생태계 조사 데이터를 바탕으로 정적 컴파일의 현실적인 한계를 짚어보고, GitHub Actions를 활용해 멀티 플랫폼 릴리스 파이프라인을 자동으로 구축하는 실무 적용 방안을 제시합니다.
인터프리터 환경이 초래하는 배포 리스크와 정적 링크의 구조적 이점
의존성 지옥은 프로그램이 외부 패키지를 과도하게 참조할 때 발생하는 관리 및 보안 부담을 의미합니다. 생태계가 풍부해지려는 의도와는 달리, 특정 패키지의 하위 의존성이 또 다른 의존성을 요구하는 구조는 빌드 환경을 복잡하게 만듭니다. 예컨대 자바스크립트 생태계에서 Gatsby를 설치하면 package.json에는 단일 의존성으로 기록되지만, 실제 프로젝트의 node_modules 디렉터리는 1,889개의 패키지가 설치되어 약 348MB의 용량을 차지합니다. 이 과정에서 빌드 트리의 일관성을 보장하기 위해 생성되는 package-lock.json은 1만 5천 줄을 훌쩍 넘기며, 프로덕션 배포 시 예상치 못한 에러를 방지하기 위해 의존성을 정확히 고정하는 작업이 필수적으로 요구됩니다 5.
이러한 런타임 언어 기반 도구는 환경 설정에 매우 취약한 특성을 지닙니다. 인기 코딩 어시스턴트인 aider의 경우, Homebrew를 통해 설치할 때 51개의 추가 패키지를 요구하며 디스크 사용량을 3GiB 이상 팽창시킵니다 1. Python 기반인 Google Cloud CLI는 배포 이후 환경 변화로 인해 실행 불가 상태가 되는 사례가 발생할 만큼 런타임 환경 의존도가 높습니다. 또한, OpenAI의 Codex 프로젝트는 직접 및 간접 의존성이 총 200개를 초과하는데, 이는 의존성 버전 고정 실패나 특정 단일 패키지가 삭제될 경우 전체 서비스가 마비될 수 있는 위험한 공격 표면을 의미합니다 1.
Rust는 컴파일 언어의 특성을 십분 활용하여 이 문제를 해결합니다. Rust의 컴파일러가 생성하는 기본 bin 크레이트 타입은 산출물에 모든 Rust 의존성과 네이티브 의존성을 완전히 포함시킵니다 2. 따라서 실행 파일이 동작하는 시점에는 개발 도구 체인이나 특정 언어 인터프리터가 더 이상 필요하지 않습니다. 의존성 설치나 업그레이드로 인한 재설치 부담이 사라지며, 배포 후 외부 환경이 변경되어도 애플리케이션의 안정성이 유지됩니다 1. Rust로 작성된 패키지 관리 도구 uv는 이를 증명하듯 35MiB의 단일 바이너리 형태로 가볍게 설치되는 특징을 가집니다 1.
Rust 컴파일러의 크레이트 링크 방식과 C 런타임 통제
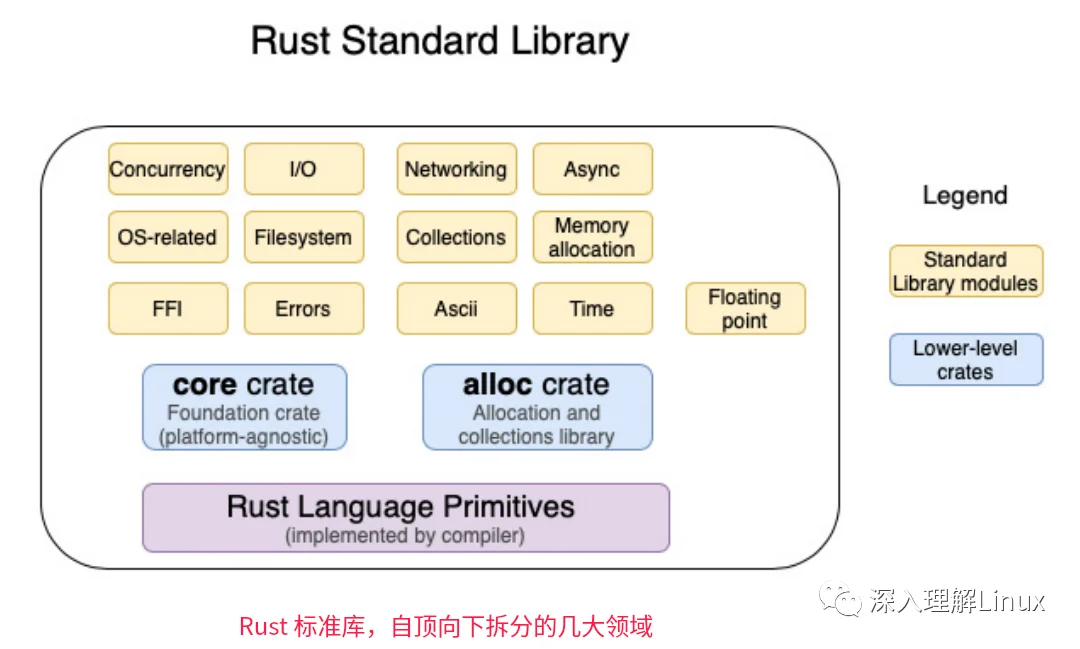
Rust가 완전한 정적 바이너리를 보장하는 것은 아키텍처적 기본값이지만, 개발자가 특정 환경의 요구사항에 맞춰 컴파일러의 동작을 정밀하게 통제해야 할 때가 있습니다. Rust 공식 레퍼런스에 따르면, 컴파일러는 크레이트의 링크 방식을 선택하기 위해 --crate-type 명령어 플래그나 crate_type 어트리뷰트를 지원합니다. 이 과정에서 산출물 형식의 규칙이 엄격하게 적용됩니다. bin 타겟을 통해 실행 파일을 생성할 때는 기본적으로 의존성을 포함하는 rlib 형식이 우선시되며, lib 형식과 같은 라이브러리를 생성할 때는 산출물 간에 동적 라이브러리 코드가 중복되지 않도록 보장하는 것이 컴파일러의 주요 설계 목표입니다 2.
표준 라이브러리는 C 런타임의 링크 방식에 유연하게 대응할 수 있도록 설계되어 있습니다. 대부분의 타겟이 C 런타임을 동적으로 링크하는 것을 기본값으로 삼고 있으나, C 런타임을 정적으로 연결하여 의존성을 끊어내고 싶을 때는 컴파일 옵션으로 -C target-feature=+crt-static 플래그를 명시해야 합니다 2. Rust RFC 1721 문서에 따르면, 이 기능은 타겟 스펙 자체를 변경하는 거창한 방식이 아닌, LLVM 기반의 CPU 기능 제어 체계를 확장하여 타겟의 내부 기능으로 구현되었습니다 6.
C 런타임의 링크 상태는 빌드 스크립트와 코드 레벨에서도 탐지할 수 있도록 설계되었습니다. Cargo 빌드 환경은 컴파일러가 출력하는 cfg 값을 CARGO_CFG_TARGET_FEATURE 등의 환경 변수로 변환하여 전달합니다. 빌드 스크립트(build.rs)에서 이 값을 확인하면 현재 정적 링크 모드인지 파악할 수 있으며, 외부 C 코드를 컴파일할 때 gcc-rs 크레이트처럼 정적 컴파일 옵션(/MT)과 동적 컴파일 옵션(/MD)을 적절히 스위칭하여 링커 오류를 사전에 방지하는 논리를 구현할 수 있습니다 6. 반대로 Alpine Linux 내부의 musl 라이브러리를 동적으로 참조하는 특수한 시나리오를 구축하고 싶다면, RUSTFLAGS에 -C target-feature=-crt-static을 지정하는 것으로 충분히 해결 가능한 유연한 구조를 갖추고 있습니다 6.
Alpine Linux와 컨테이너 환경을 위한 musl 타겟 전략
Rust 생태계는 초경량 배포를 목표로 Alpine Linux나 distroless와 같은 최소 베이스 컨테이너 이미지와 궁합이 좋은 musl 타겟을 활발하게 활용하고 있습니다. x86_64-unknown-linux-musl을 명시적인 타겟으로 설정하여 빌드하면, 컴파일 과정에 동적으로 의존하는 C 라이브러리를 정적으로 통합하여 바이너리 단독으로 실행이 가능한 환경을 구축할 수 있습니다 3, 7.
시간 처리 연산의 현대화 요구에 발맞춰, Rust 프로젝트 팀은 Rust 1.71부터 리눅스 musl 타겟의 기본 라이브러리를 기존 1.1.24 버전에서 musl 1.2.3으로 업데이트했습니다. 이번 변경으로 64비트 연산이 지원하는 정밀한 시간 처리 기능을 모든 플랫폼에서 누릴 수 있게 되었습니다. 그러나 기존 애플리케이션에 대한 하위 호환성 보장을 위해 musl의 ABI(Application Binary Interface) 규격은 철저히 유지되어, 기존 코드베이스를 수정하지 않아도 되는 것이 특징입니다. 해당 타겟에는 x86_64, armv7, aarch64 등 폭넓은 아키텍처가 포괄적으로 포함되어 다양한 하드웨어에 최적화됩니다 8.
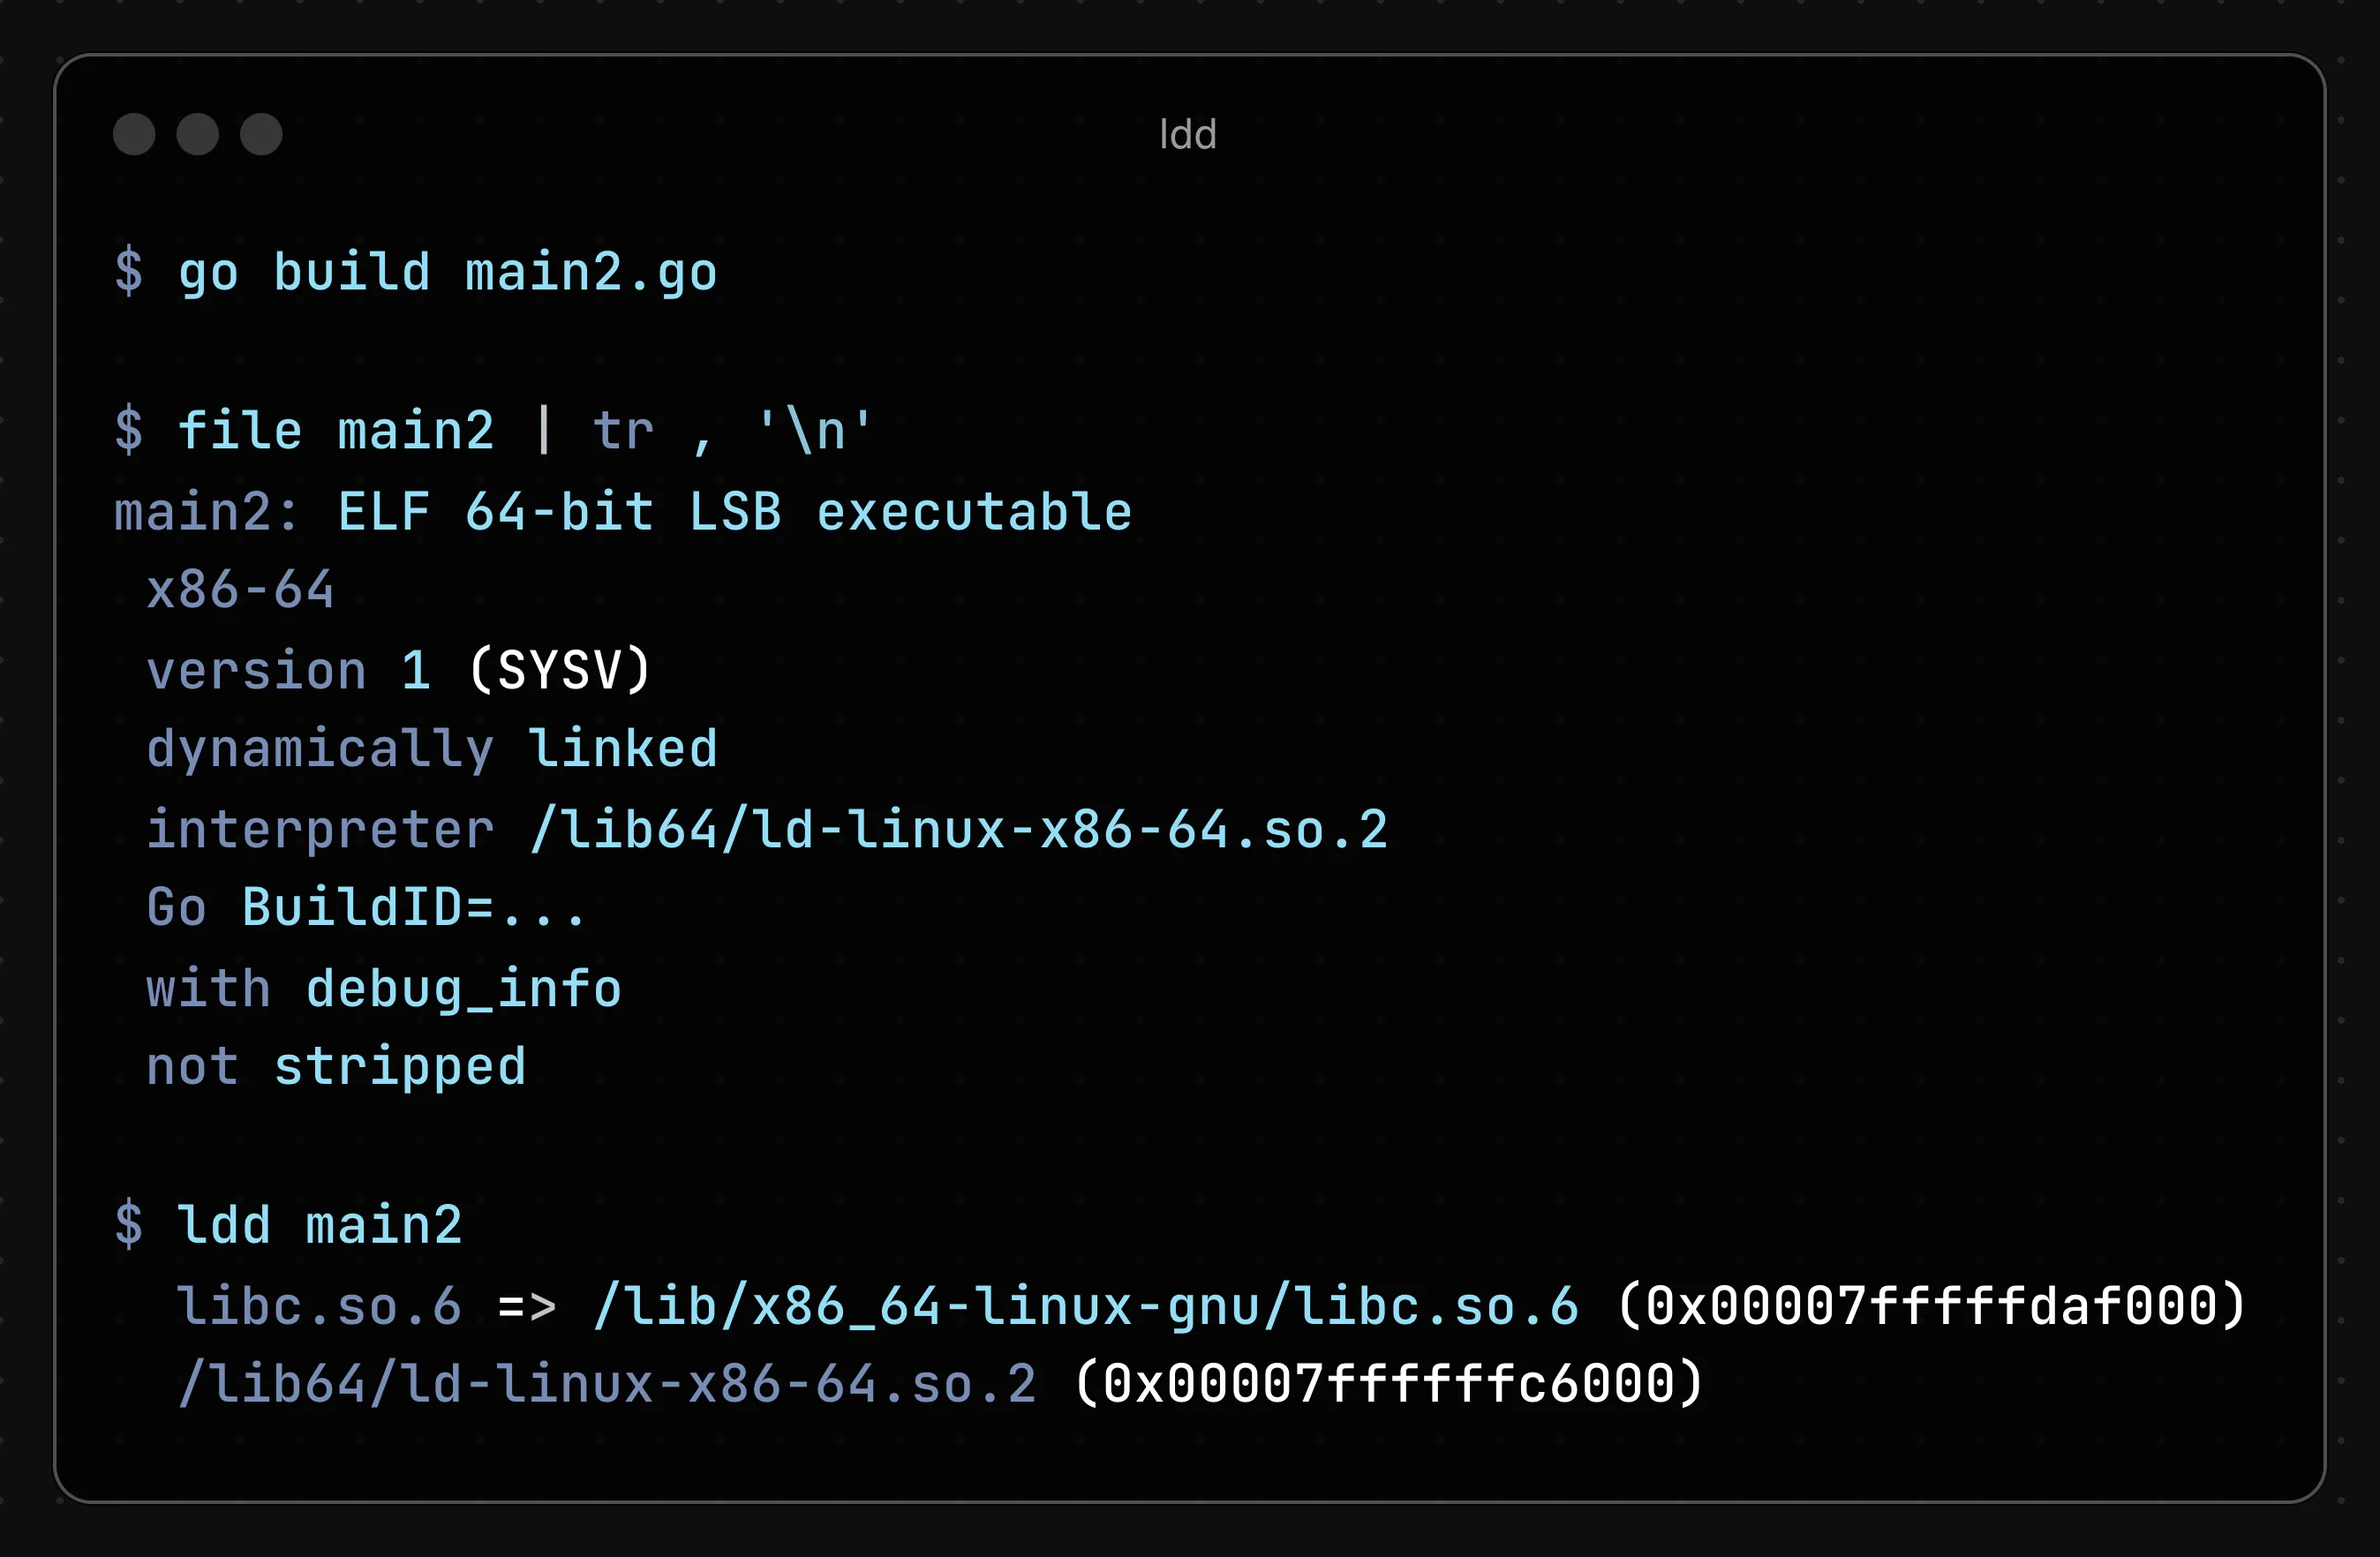
다만, 컨테이너 빌드 환경의 세부적인 툴체인 차이를 이해해야 하는 실전적인 주의점이 존재합니다. Rust 사용자의 실측 사례에 따르면, Alpine Linux를 호스트 시스템으로 활용하는 rust:1.46.0-alpine 이미지 내에서 빌드와 검증 절차를 수행했을 때 예상치 못한 현상이 발견되었습니다. musl 타겟으로 빌드를 마친 후 ldd 명령어로 실행 파일을 조사한 결과, 동적 라이브러리 참조인 /lib/ld-musl-x86_64.so.1을 가리키며 동적으로 링크된 상태로 판별되었습니다. RUSTFLAGS="-C target-feature=+crt-static"이라는 명시적 지시사항을 추가해도 이 결과는 변하지 않았습니다. 반면 같은 명령어를 Debian 기반 슬림 이미지 환경에서 실행하면 명확한 정적 링크 상태를 출력하는 결과가 나타났습니다. 이는 Alpine 리눅스 특유의 musl 라이브러리 관리 방식과 Rust 컴파일러의 기본 타겟 설정 상호작용에서 발생 가능한 모순점이므로, 배포 전 산출물의 정적 링크 상태를 명령어로 직접 검증하는 습관이 요구됩니다 4.
| 빌드 호스트 환경 | 적용된 빌드 명령어 / 옵션 | ldd 실행 결과 분석 | 정적 링크 여부 |
|---|---|---|---|
Debian 기반 (rust:1.46.0-slim) | cargo build --target x86_64-unknown-linux-musl | statically linked 출력 | 성공 |
Alpine Linux (rust:1.46.0-alpine) | cargo build --target x86_64-unknown-linux-musl | /lib/ld-musl-x86_64.so.1 참조 | 실패 (동적 링크) |
Alpine Linux (rust:1.46.0-alpine) | RUSTFLAGS="-C target-feature=+crt-static" ... | /lib/ld-musl-x86_64.so.1 참조 | 실패 (동적 링크) |
| (출처: 커뮤니티 기술 검증 사례 4) |
순수 Rust와 시스템 라이브러리 의존의 극명한 빌드 결과
Rust 생태계의 정적 바이너리화가 전 세계 프로젝트에 완전한 만능약을 제공하는 것은 아닙니다. 시스템 라이브러리(C 라이브러리) 연동 여부가 컴파일 성공 여부를 가르는 핵심 분기점이 됩니다. 개발 플랫폼 Pkgforge 팀은 2025년 6월 crates.io의 11만 개 이상의 크레이트 메타데이터를 분석하여, 2024년 1월 이후 업데이트된 10,033개의 CLI 프로젝트 대상을 선별하고 대규모 정적 교차 컴파일을 수행했습니다. 이 실험에서는 컴파일러 옵션에 crt-static과 link-self-contained을 강제로 부여하여 완전한 정적 링크를 시도했습니다.
실험 결과의 승패는 명확하게 갈렸습니다. 4만 개 규모의 CI 인스턴스를 가동하여 빌드를 완료한 결과, 5,779개의 크레이트만 정적 빌드에 성공하며 전체의 57.60%에 그쳤습니다. 나머지 약 42.40%는 빌드 환경에서 의존성 트러블로 인해 실패로 기록되었습니다. 빌드 실패의 대부분은 해당 프로젝트가 내부적으로 OpenSSL이나 SQLite 같은 외부 시스템 라이브러리를 참조하고 있거나 빌드 스크립트(build.rs)가 로컬 툴체인을 요구했기 때문입니다 9.
기존 프로젝트들이 시스템 의존성을 피하지 못하는 이유는 대부분 레거시 생태계 때문입니다. 과거 rust-musl-builder와 같은 컨테이너 기반의 정적 컴파일 도구는 OpenSSL과 Diesel과 같은 라이브러리의 정적 버전을 별도로 준비해 제공하며 의존성 지옥을 해결하려 했습니다. 그러나 최근 Rust 생태계는 Rust 순수 구현체로 설계된 TLS 라이브러리 rustls로 빠르게 이동하는 중입니다. reqwest, tokio-postgres, sqlx 등 다수의 표준 도구들은 OpenSSL 의존성을 제거하도록 설정이 변경되었습니다. 그러나 여전히 SQL 관련 라이브러리 Diesel은 libpq와 OpenSSL을 필수로 요구하는 유일한 주요 프로젝트로 남아있어 시스템 의존성 문제에서 자유롭지 못한 영역이 존재합니다 7.
한편 빌드 환경과 시스템 연동을 최적화하면 컴파일과 배포의 물리적 속도는 획기적으로 단축됩니다. Pkgforge의 측정 결과, 순수 Rust 도구에 해당하는 fd-find를 cargo install로 컴파일하여 설치할 경우 약 52초의 시간이 소모되었습니다. 반면 사전에 빌드된 정적 바이너리를 다운로드받아 배포하는 방식은 단 1.7초 만에 설치를 완료했습니다 9. 10,000개 프로젝트 전체 분석 결과에서도 순수 Rust 구현체들은 x86_64, arm64 등 주요 아키텍처에서 95% 이상의 높은 빌드 성공률을 기록하며 순수 Rust 코드에 기반한 정적 배포의 안정성을 증명했습니다 9.
GitHub Actions와 툴체인으로 구현하는 완전 자동화된 릴리스
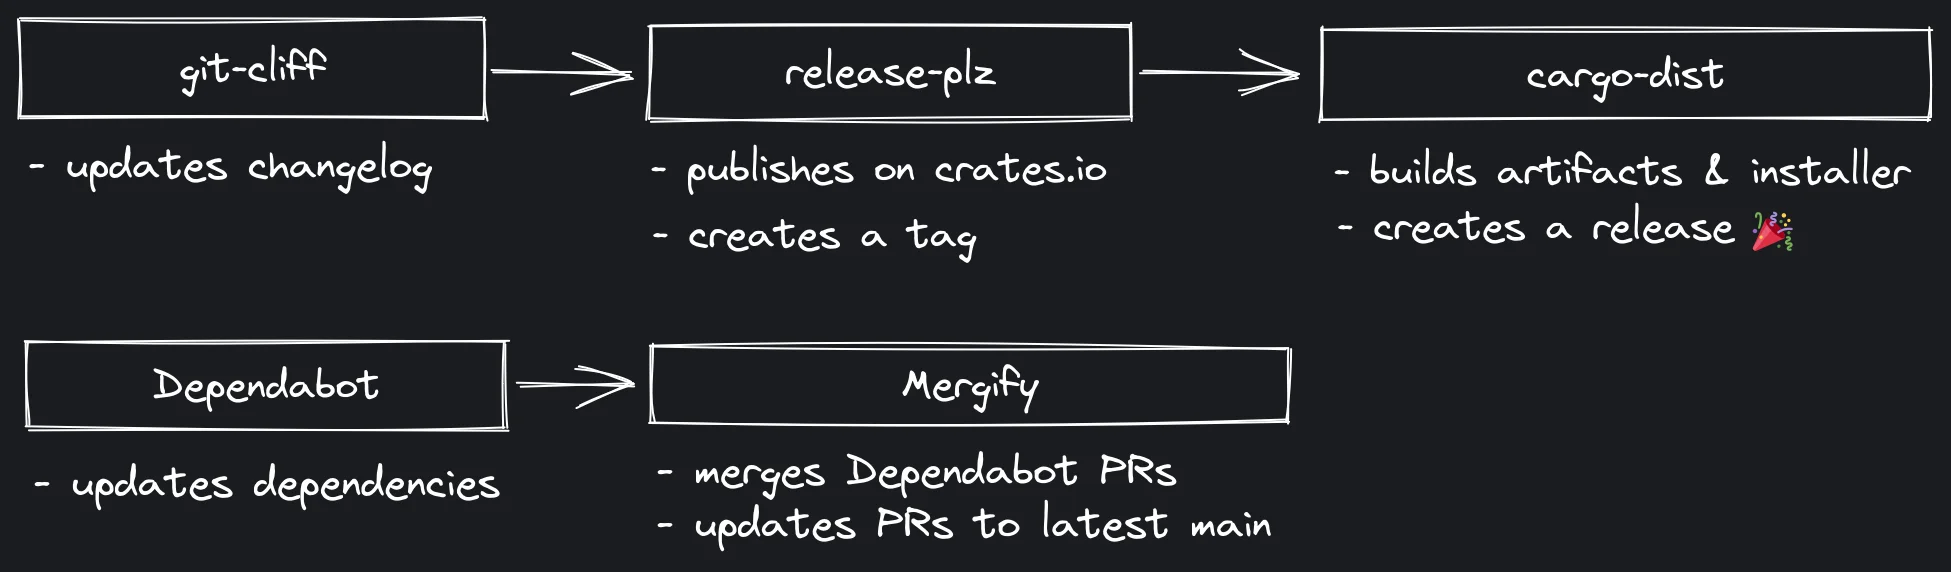
정적 바이너리의 진정한 가치는 릴리스 프로세스의 자동화에서 나옵니다. CI/CD 파이프라인을 잘 설계하면 개발자는 단일 PR 병합 동작만으로 모든 OS 환경용 바이너리를 생성하고 크레이트를 배포할 수 있습니다. 자동화 시스템은 크게 버전 및 변경 이력을 관리하는 release-plz, CHANGELOG를 자동 생성하는 git-cliff, 그리고 멀티 플랫폼 바이너리 산출과 릴리스 페이지 관리를 담당하는 cargo-dist로 구성됩니다.
실무 환경에서 release-plz는 GitHub Actions의 CI 파이프라인과 결합되어 버전 업데이트를 감지하고, crates.io 배포가 포함된 전용 PR(Release PR)을 자동으로 생성합니다. 이 PR이 병합되면 시스템은 자동으로 cargo publish 명령을 실행하여 패키지를 유통시킵니다. 이 자동화가 무한 루프에 빠지지 않도록 하려면 GitHub의 기본 토큰(GITHUB_TOKEN) 사용을 피하고, 워크플로 트리거의 순환을 명확히 통제하기 위해 Personal Access Token(PAT)을 주입해야 하는 점이 중요합니다 10.
이후 릴리스 파이프라인을 이어받아 cargo-dist가 무거운 빌드 작업을 담당하게 됩니다. cargo-dist init을 프로젝트 루트에 적용하면 워크플로 설정이 자동 생성되며, Linux, macOS, Windows 등 여러 타겟 환경에서의 바이너리 산출물 생성부터 아카이빙, GitHub 릴리스 페이지에 대한 자동 업로드 및 설치자 생성까지의 프로세스 전 과정을 통제합니다. 이 파이프라인은 Dependabot과 Mergify 같은 자동 병합 봇과 결합되어 수작업을 배제한 릴리스 루틴으로 완성됩니다 10.
여기서 주의해야 할 실무 이슈는 도커 컨테이너 기반 빌드 시의 물리적 제약 조건입니다. cargo-dist와 같은 빌드 파이프라인에서 멀티 아키텍처 배포(amd64, arm64 등)를 위해 단일 머신에서 linux/arm64,linux/amd64 아키텍처 타겟을 지정하는 경우가 많습니다. 이때 비호스트 아키텍처(예: x86 환경에서 arm64 컴파일)의 빌드 연산은 CPU 에뮬레이터인 QEMU의 개입을 거치게 되며, 네이티브 머신에 비해 빌드 시간이 최대 30배까지 지연될 수 있습니다. 따라서 멀티 플랫폼 빌드 파이프라인에서 성능 저하를 피하려면 단순 빌드 머신보다 네이티브 CPU 자원과 NVMe 기반 캐시 용량을 제공하는 원격 빌더 서비스나 아키텍처 전용 러너를 고려해야 합니다 11.
# 멀티 플랫폼 빌드 시 에뮬레이션 최적화를 위한 GitHub Actions 빌드 워크플로 예시
name: Multi-Platform Static Release

on:
  push:
    tags:
      - 'v*.*.*'

jobs:
  docker-build:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout repository
        uses: actions/checkout@v4

      - name: Set up QEMU (비호스트 아키텍처 에뮬레이터 설치)
        uses: docker/setup-qemu-action@v3

      - name: Set up Docker Buildx
        uses: docker/setup-buildx-action@v3

      - name: Build and push multi-platform image
        uses: docker/build-push-action@v5
        with:
          context: .
          # 정적 바이너리를 실행하기 위한 초경량 scratch 베이스 컨테이너 빌드 시나리오
          platforms: linux/amd64,linux/arm64
          push: true
          tags: user/app:latest
          cache-from: type=gha,max-size=2GB
          cache-to: type=gha,mode=max
(주: QEMU를 활용하는 단순 접근법으로, 대규모 Rust 빌드 시간 단축에는 캐시 최적화가 필수적입니다 11, 10)
실행 파일 검증과 멀티스테이지 빌드 최적화 실무
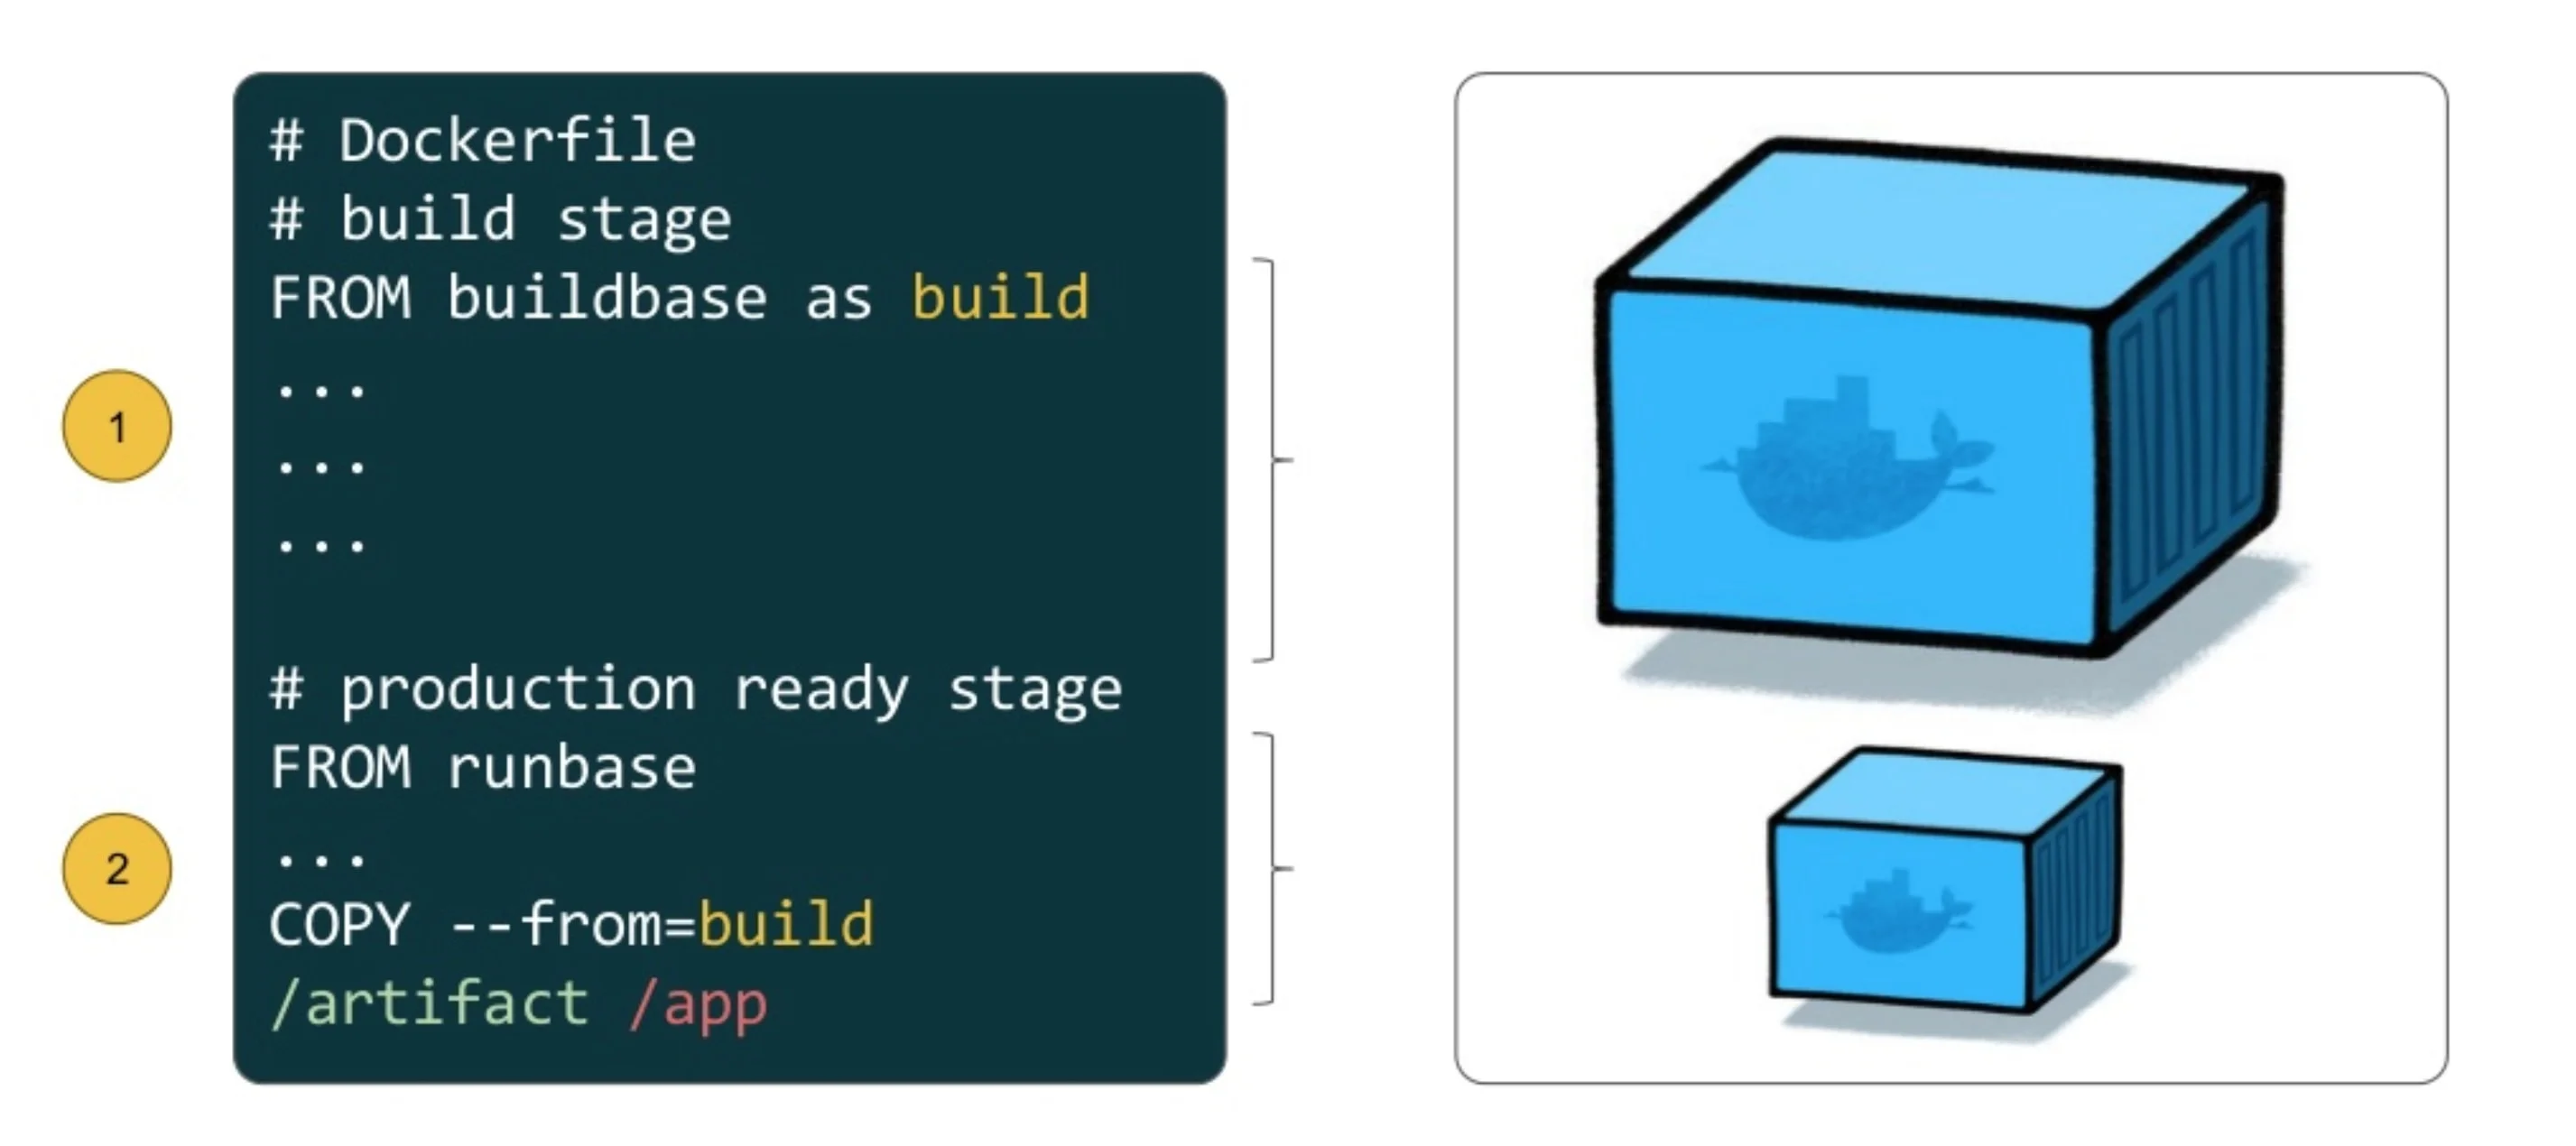
Rust 프로젝트를 정적 바이너리로 배포할 때 바이너리의 최종 크기를 통제하고 컨테이너 환경에 완벽하게 안착시키는 것은 필수적인 실무 단계입니다. 빌드 툴체인을 통해 기본 release 모드로 산출된 바이너리는 디버깅 심볼과 최적화되지 않은 구조로 인해 상당한 용량을 지니고 있습니다. Cargo.toml의 [profile.release] 섹션에서 strip = true를 활성화하면 실행 파일에 포함된 불필요한 디버깅 심볼이 제거되며, lto = true와 opt-level = "z" 옵션을 병행 적용하면 컴파일러의 전역 최적화 과정(LTO)을 통해 전체 바이너리 크기를 20~30%까지 추가로 절감할 수 있습니다 3.
이렇게 축소된 바이너리를 컨테이너 이미지로 포장할 때는 멀티스테이지 Dockerfile 구성 방식이 표준으로 취급됩니다. 빌드 단계에서는 Rust 툴체인이 탑재된 컴파일러 이미지를 사용해 정적 바이너리를 산출하고, 최종 배포 단계에서는 scratch나 distroless와 같이 운영체제 쉘조차 포함되지 않은 0바이트에 가까운 베이스 이미지를 사용합니다. 최종 컨테이너 크기를 20MB 미만으로 줄이게 되면 클라우드 저장소와 네트워크 패킷 전송 비용을 크게 아끼게 되며, 애플리케이션 내부에서 외부 쉘을 통해 임의의 패키지 관리자 명령어가 실행될 여지가 사라지므로 보안 공격 표면이 극단적으로 축소되는 이점이 생깁니다 3.
배포 직전 단계에서는 컨테이너 내부에서 애플리케이션의 정상적인 기동을 검증해야 합니다. 특히 scratch 이미지를 사용하는 환경에서는 컨테이너 내부에 TLS 인증서 스토어가 존재하지 않으므로, 정적 바이너리의 HTTPS 통신이 깨지지 않도록 ca-certificates.crt 파일을 최종 컨테이너 스택에 명시적으로 복사해야 합니다. 또한 배포 환경의 루트 권한 남용을 방지하기 위해 USER 65534:65534와 같은 비루트 계정 컨텍스트에서 바이너리를 실행하는 모범 사례가 권장됩니다.
무엇보다도 가장 중요한 것은 산출된 실행 파일이 실제로 완전히 정적 연결된 상태인지 검증하는 절차입니다. 빌드 환경에서 산출된 바이너리에 대해 ldd /app/server 또는 file /app/server 명령을 실행해 "not a dynamic executable" 또는 "statically linked" 상태가 명확히 확인되어야만 프로덕션 배포를 진행할 수 있습니다 3. 단, 스테이징 환경이나 문제 해결을 위한 디버깅이 필요할 때는 디버깅이 극도로 제한적인 scratch 이미지보다 기초 유닉스 유틸리티가 포함된 distroless 컨테이너를 적절히 선택하는 유연한 전략이 요구됩니다.
Rust의 정적 바이너리 배포는 단순한 기술적 성취를 넘어 애플리케이션의 운영 환경을 통제하는 새로운 기준점을 제공합니다. 인터프리터 언어가 겪어온 과도한 패키지 관리와 배포 불안정성을 빌드 타임의 컴파일러 작업으로 흡수해 버림으로써, Rust 기반 CLI는 단일 파일만으로 언제 어디서나 신뢰성 있게 실행될 수 있는 환경을 완성했습니다. 다만 42.4%에 달하는 시스템 라이브러리 연동 프로젝트들의 실패 사례에서 보듯, 생태계의 의존성 특성을 정확히 파악하고 정적 링크 모드를 적절히 구성하는 세심한 엔지니어링 역량이 수반될 때 그 본연의 이점을 최대로 발휘할 수 있습니다.
참고자료
- 스탠드얼론 정적 바이너리로 도구를 배포해야 하는 이유 | GeekNews · news.hada.io↩
- Linkage - The Rust Reference · doc.rust-lang.org↩
- Static Binaries with Go and Rust for Tiny Images | 2026 Guide · khimananda.com↩
- Building a statically linked binary in Alpine Linux · users.rust-lang.org↩
- 자바스크립트 의존성 지옥 · yceffort.kr↩
- 1721-crt-static - The Rust RFC Book · rust-lang.github.io↩
- ↩
- Updating Rust's Linux musl targets | Rust Blog · blog.rust-lang.org↩
- Cross-Compiling 10,000+ Rust CLI Crates Statically · blog.pkgforge.dev↩
- Fully Automated Releases for Rust Projects - Orhun's Blog · blog.orhun.dev↩
- ↩